
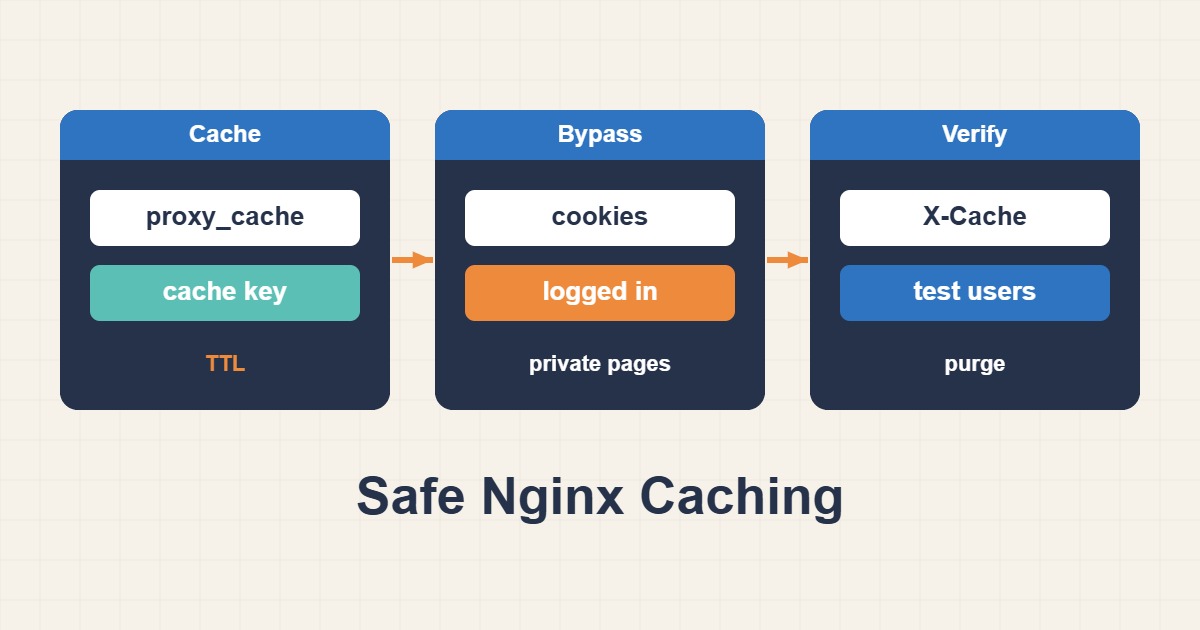
ابتدا مسیرهای عمومی را مشخص کنید و سپس سیاست خواندن و نوشتن کش را جدا تنظیم کنید. این راهنما یک نمونه محافظهکارانه برای Backend HTTP ارائه میدهد، نه جایگزین مستقیم fastcgi_cache.
دامنه و پیشنیازها
نمونه فقط /public/ را کش میکند و هر Cookie، Authorization، Query String یا روش غیر GET/HEAD را کنار میگذارد. این انتخاب Hit Ratio را کم میکند اما نقطه شروع امنتری است. مسیرهای Login، Cart، Checkout و API شخصی نباید با یک location عمومی کش شوند.
۱. شواهد را جمعآوری کنید
هدرهای پاسخ Backend را بررسی کنید: Cache-Control، Set-Cookie و Vary حامل سیاستاند. برای سریعترشدن سایت، proxy_ignore_headers را کورکورانه فعال نکنید. پاسخ کاربر واردشده را با ناشناس مقایسه و دادههایی مانند نام، توکن CSRF و موجودی سبد را نشانهگذاری کنید.
curl -sI https://example.com/public/
curl -sI -H "Cookie: test=1" https://example.com/public/
۲. تغییر کنترلشده
proxy_cache_bypass مانع خواندن از کش و proxy_no_cache مانع ذخیره پاسخ است؛ هر دو لازماند. کلید کش باید Host، Scheme و URI را تفکیک کند. مسیر دیسک و مجوز کاربر Nginx را آماده کنید؛ اندازه 512m و TTL یک دقیقه صرفاً مقادیر نمونهاند.
# http context
proxy_cache_path /var/cache/nginx/public keys_zone=public:10m max_size=512m inactive=10m;
map $request_method $skip_method { default 1; GET 0; HEAD 0; }
# inside server
location /public/ {
    proxy_pass http://127.0.0.1:8080;
    proxy_set_header Host $host;
    proxy_cache public;
    proxy_cache_key "$scheme$host$request_uri";
    proxy_cache_valid 200 1m;
    proxy_cache_bypass $http_cookie $http_authorization $args $skip_method;
    proxy_no_cache $http_cookie $http_authorization $args $skip_method;
    add_header X-Cache $upstream_cache_status always;
}
۳. نتیجه را آزمایش کنید
درخواست عمومی تکراری باید پس از MISS به HIT برسد. درخواست دارای Cookie، Authorization یا Query باید BYPASS شود و به پاسخ خصوصی کاربر دیگر نرسد. سناریوی Logout و تغییر داده را آزمایش کنید. هدر X-Cache ابزار مشاهده است و بهتنهایی ثابت نمیکند محتوای خصوصی امن مانده است.
sudo nginx -t && sudo systemctl reload nginx
curl -sI https://example.com/public/
curl -sI https://example.com/public/
بازگشت و پیشگیری
در نشت محتوا، ابتدا کش مسیر مسئلهدار را غیرفعال کنید، سپس با روش مشخص همان zone داده را پاک و رخداد را بررسی کنید. فایلهای نامرتبط را حذف نکنید. افزایش Hit Ratio فقط بعد از آزمون جداسازی نشستها مجاز است؛ استثناهای Cookie را متناسب با برنامه و فروشگاه بنویسید.
برای بررسی بخشهای مرتبط این مسیر، راهنماهای ثبت IP واقعی کاربر پشت CDN در Nginx؛ مرز اعتماد هدرها و رفع کد قدیمی پس از Deploy با تنظیم درست PHP OPcache را نیز ببینید.