
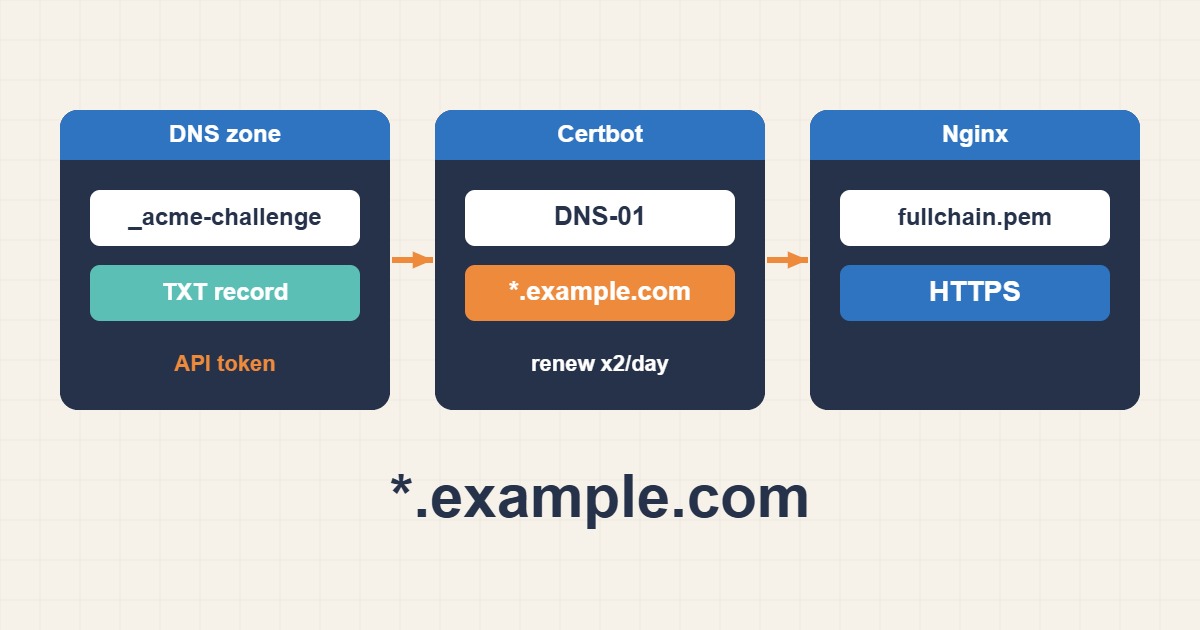
گواهی Wildcard با یک گواهی از همه زیردامنههای یک دامنه محافظت میکند، که وقتی نامهای میزبان زیادی دارید یا آنها را بر حسب نیاز میسازید راحت است. Let’s Encrypt گواهی Wildcard را فقط از طریق چالش DNS-01 صادر میکند، پس راهاندازی با اعتبارسنجی معمول وبسرور فرق دارد: کنترل دامنه را با انتشار یک رکورد موقت DNS ثابت میکنید. این راهنما نشان میدهد چطور با Certbot گواهی Wildcard صادر کنید، تمدید را با یک افزونه DNS و توکن API محدود کاملاً خودکار کنید، آن را به Nginx وصل کنید و مشکلهایی را که بیشتر بار اول پیش میآیند عیبیابی کنید.
۱. چه وقت Wildcard ارزشش را دارد؟
یک Wildcard مثل *.example.com یک سطح از زیردامنهها را پوشش میدهد، مثلاً blog.example.com و shop.example.com. دامنه خالی example.com را پوشش نمیدهد و نامهای عمیقتر مثل a.b.example.com را هم نه. اگر فقط دو یا سه نام ثابت دارید، یک گواهی معمولی که هرکدام را فهرست میکند سادهتر است و کمتر افشا میکند. Wildcard وقتی جا دارد که زیردامنهها را مکرر اضافه میکنید، مشتریان را روی زیردامنه خودشان میزبانی میکنید یا نمیخواهید همه نامهای میزبان داخلی در لاگهای عمومی certificate transparency منتشر شوند.
۲. چرا DNS-01 لازم است؟
چالش معمول HTTP-01 کنترل یک نام میزبان مشخص را با سرو یک فایل از همان ثابت میکند، که نمیتواند کنترل همه زیردامنههای ممکن را ثابت کند. برای Wildcard، Let’s Encrypt از شما میخواهد بهجای آن یک رکورد TXT با نام _acme-challenge در ناحیه DNS دامنه بسازید. فقط کسی که DNS را کنترل میکند میتواند این کار را بکند، که همان اثباتی است که مرجع صدور لازم دارد.
۳. افزونه DNS را به حالت دستی ترجیح دهید
حالت manual در Certbot از شما میخواهد رکورد TXT را دستی بسازید. یکبار کار میکند ولی نمیتواند بدون نظارت تمدید کند و گواهیای که هر شصت روز به یک انسان نیاز دارد سرانجام منقضی میشود. افزونه DNS رکورد را از راه API ارائهدهنده DNS میسازد و حذف میکند، پس تمدید خودش اجرا میشود. افزونه برای Cloudflare، Route 53، DigitalOcean و ارائهدهندگان بسیار دیگر هست. مثال زیر از Cloudflare استفاده میکند:
sudo apt install certbot python3-certbot-dns-cloudflare۴. یک توکن API با دامنه محدود بسازید
به افزونه کمترین دسترسیای را که کار میکند بدهید. در ارائهدهنده DNS توکنی بسازید که فقط بتواند رکوردهای DNS همان یک ناحیهای را که گواهی میگیرید ویرایش کند، نه یک کلید سراسری که کل حساب شما را کنترل میکند. آن را در فایلی بگذارید که فقط root بتواند بخواند:
# /root/.secrets/certbot/cloudflare.ini
dns_cloudflare_api_token = REPLACE_WITH_SCOPED_TOKEN
sudo mkdir -p /root/.secrets/certbot
sudo chmod 700 /root/.secrets/certbot
sudo chmod 600 /root/.secrets/certbot/cloudflare.iniمقدار بالا یک جایگزین است، نه توکن واقعی. هرگز توکن واقعی را در دستور shell، تیکت یا چت نچسبانید و اگر لو رفت آن را بچرخانید. توکن DNS دزدیدهشده به مهاجم اجازه میدهد رکوردهای شما را عوض کند و برای دامنه شما گواهی بگیرد.
۵. اول با dry run تست کنید
sudo certbot certonly --dns-cloudflare \
  --dns-cloudflare-credentials /root/.secrets/certbot/cloudflare.ini \
  --dns-cloudflare-propagation-seconds 60 \
  -d example.com -d '*.example.com' --dry-run
Dry run از محیط staging در Let’s Encrypt استفاده میکند، پس در محدودیتهای production حساب نمیشود و گواهی قابلاعتماد صادر نمیکند. دامنه خالی و Wildcard را با هم فهرست کنید چون دو نام جداگانهاند. گزینه propagation به ارائهدهنده DNS زمان میدهد پیش از شروع اعتبارسنجی رکورد را منتشر کند و ۶۰ ثانیه نقطه شروع امنی است.
۶. گواهی واقعی را درخواست کنید
sudo certbot certonly --dns-cloudflare \
  --dns-cloudflare-credentials /root/.secrets/certbot/cloudflare.ini \
  -d example.com -d '*.example.com' \
  --deploy-hook "systemctl reload nginx"
گزینه --deploy-hook فقط بعد از صدور یا تمدید موفق اجرا میشود، پس Nginx reload میشود و بدون قدم دستی گواهی جدید را سرو میکند. Certbot نتیجه را زیر /etc/letsencrypt/live/example.com/ نگه میدارد و این مسیر در تمدیدها ثابت میماند چون یک symlink به جدیدترین نسخه است.
۷. آن را در Nginx استفاده کنید
server {
    listen 443 ssl;
    server_name example.com *.example.com;

    ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
}
هر دو دستور را به فایلهای fullchain.pem و privkey.pem اشاره دهید. سرو فقط گواهی leaf بدون زنجیره میانی روی بعضی کلاینتها خطا میدهد؛ رفع خطای زنجیره گواهی TLS در Nginx؛ بررسی Fullchain و SNI آن خطا را توضیح میدهد. بعد از هر تغییر با nginx -t شروع کنید و سپس reload کنید.
۸. تمدید خودکار را تأیید کنید
systemctl list-timers | grep certbot
sudo certbot certificates
sudo certbot renew --dry-run
Certbotِ بستهبندیشده یک تایمر systemd یا ورودی cron نصب میکند که دو بار در روز اجرا میشود و گواهیهای نزدیک به انقضا را تمدید میکند. تمدید dry-run کل مسیر را، از جمله افزونه DNS و deploy hook، ثابت میکند. اگر شکست خورد، رفع خطای تمدید SSL در Certbot و Nginx؛ عیبیابی Let’s Encrypt علتهای رایج را مرور میکند.
۹. رکوردهای CAA را بررسی کنید
اگر دامنه شما رکورد CAA منتشر میکند، آنها تعیین میکنند کدام مراجع اجازه صدور دارند و Wildcard برچسب خودش را دارد. رکوردی که صدور معمولی را اجازه میدهد ولی issuewild ندارد در بعضی پیکربندیها صدور Wildcard را مسدود میکند:
example.com.  CAA  0 issue     "letsencrypt.org"
example.com.  CAA  0 issuewild "letsencrypt.org"
برای شکل خطاهای CAA و رفعشان رفع خطای CAA در صدور گواهی SSL؛ بررسی issue، issuewild و CNAME را ببینید.
۱۰. با dig عیبیابی کنید
dig +short TXT _acme-challenge.example.com
dig +short CAA example.com
در حین اعتبارسنجی میتوانید رکورد TXT را بپرسید تا ببینید قابلمشاهده است یا نه. اگر split-horizon DNS دارید، مطمئن شوید نمای عمومی رکورد را دارد، چون Let’s Encrypt در برابر name serverهای عمومی شما اعتبارسنجی میکند. رکوردهای TXT قدیمی مانده از یک تلاش ناموفق بیضررند، چون یک نام میتواند چند مقدار داشته باشد.
۱۱. چالش را با CNAME واگذار کنید
اگر ارائهدهنده DNS شما API قابلاستفادهای ندارد یا نمیخواهید به یک سرور هیچ توکنی برای ناحیه اصلی بدهید، میتوانید یک CNAME از _acme-challenge.example.com به نامی در ناحیه جداگانهای که خودتان با اتوماسیون کنترل میکنید بسازید. Let’s Encrypt CNAME را دنبال میکند، پس ناحیه اصلی هرگز نباید توسط سرور قابلنوشتن باشد. این الگوی رایجی برای کوچکنگهداشتن شعاع آسیب است.
۱۲. مبادله امنیتی را بشناسید
یک کلید خصوصی Wildcard از همه زیردامنهها محافظت میکند، پس نشت آن همه را درگیر میکند. کلید را فقط برای root قابلخواندن نگه دارید، از کپی آن روی ماشینهای زیاد پرهیز کنید و برای میزبانهای بسیار حساس مثل پنل مدیریت یا endpoint پرداخت گواهی جداگانه بگیرید. Wildcard راحت است، نه دلیلی برای سهلگیری در حفاظت از کلید.
۱۳. اشتباههای رایج
- فراموشکردن اینکه
*.example.comدامنهexample.comرا پوشش نمیدهد. - استفاده از حالت manual و از دست دادن تمدید.
- دادن کلید سراسری حساب به افزونه بهجای توکن محدود.
- ردکردن dry run و خوردن به محدودیتهای نرخ.
- باقیگذاشتن رکورد CAA که صدور Wildcard را اجازه نمیدهد.
- سرو فقط گواهی leaf بهجای
fullchain.pem.
۱۴. محدودیتهای نرخ و چرخش کلید
Let’s Encrypt تعداد گواهیهایی را که در یک هفته برای همان نامها میتوانید صادر کنید و تعداد شکستهای اعتبارسنجی در یک ساعت را محدود میکند و عددهای دقیق ممکن است تغییر کنند، پس پیش از یک راهاندازی بزرگ صفحه فعلی را در مراجع بخوانید. دلیل وجود dry run همین است: در staging تست کنید تا کل زنجیره کار کند، بعد یکبار صادر کنید. Certbot در هر تمدید میتواند کلید خصوصی را نگه دارد یا عوض کند، پس تصمیم بگیرید سیاست شما چرخش منظم کلیدهاست یا نه و پاسخ را برای نفر بعدی مستند کنید.
۱۵. یک مثال کاربردی
شرکتی سایت مشتریان را روی customer1.example.com، customer2.example.com و مانند آن میزبانی میکند. با یک Wildcard و افزونه Cloudflare، یک زیردامنه مشتری تازه فقط یک رکورد DNS و یک بلوک server در Nginx میخواهد و درخواست گواهی تازه لازم نیست. اولین dry run یکی دو دقیقه طول میکشد و بعد تمدید در پسزمینه حدود سی روز مانده به انقضا انجام میشود. این نمونهای از روند کار است، نه اندازهگیری. همیشه با certbot certificates تأیید کنید گواهی هر دو نام مورد انتظار را فهرست میکند.
۱۶. چکلیست سریع
- تصمیم بگیرید Wildcard توجیه دارد و هر دو
example.comو*.example.comرا فهرست کنید. - افزونه DNS را نصب کنید و توکن محدود را با مجوز ۶۰۰ ذخیره کنید.
- dry run بزنید، بعد گواهی واقعی را با deploy hook صادر کنید.
- Nginx را به
fullchain.pemوprivkey.pemاشاره دهید. - تمدید را با
certbot renew --dry-runو تایمر تأیید کنید. - رکوردهای CAA را بررسی کنید و از کلید خصوصی محافظت کنید.
راهنماهای بیشتر سرور در آرشیو مقالات جمع شدهاند.
منابع رسمی
Let’s Encrypt: Challenge Types · Certbot User Guide · Let’s Encrypt: Rate Limits · Let’s Encrypt: CAA