
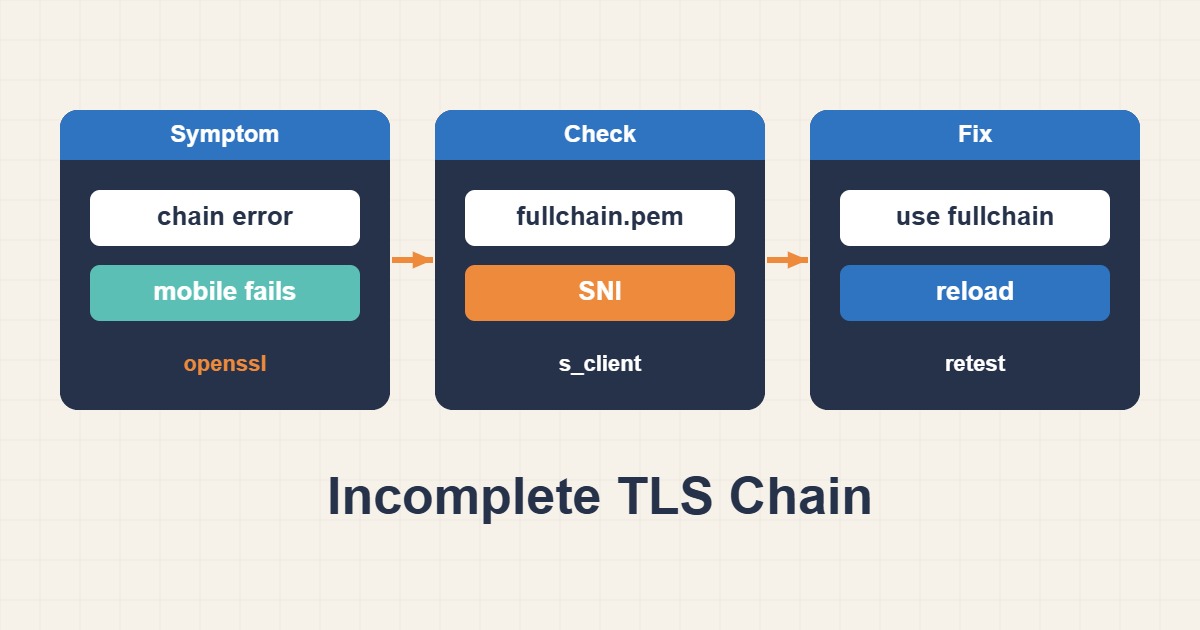
ممکن است HTTPS در مرورگر شما باز شود ولی API، موبایل یا سامانه مانیتورینگ به گواهی اعتماد نکند. مرورگر گاهی Intermediate را از کش خود میشناسد؛ این موضوع سالمبودن زنجیره ارسالی سرور را ثابت نمیکند. در این راهنما، زنجیره ناقص را از گواهی اشتباهِ Virtual Host، انقضا و مشکل نام دامنه جدا میکنیم.
دامنه و پیشنیازها
نمونه برای Nginx با TLS Termination روی همین سرور است. اگر CDN یا Load Balancer جلوی آن قرار دارد، گواهی عمومی لبه و گواهی Origin را جدا بررسی کنید. نسخه OpenSSL، دامنه و مسیر واقعی فایلها را ثبت کنید. از تنظیمات نسخه بگیرید؛ کلید خصوصی را در تیکت، لاگ عمومی یا ابزار آنلاین بارگذاری نکنید. مسیرهای مثال را کورکورانه روی هاست اجرا نکنید.
۱. جمعآوری شواهد
از بیرون سرور و با SNI درست وصل شوید. -showcerts گواهیهای ارسالشده توسط سرور را نشان میدهد، نه لزوماً زنجیره کامل اعتماد محلی. نام دامنه را با -verify_hostname و اعتماد را با CA Store معتبر بررسی کنید. خطای unable to get local issuer certificate میتواند از Intermediate غایب یا CA Store ناقص باشد؛ تنها از کد خطا نتیجه قطعی نگیرید.
openssl s_client -connect example.com:443 -servername example.com \
  -showcerts -verify_hostname example.com -verify_return_error </dev/null
# Use your distribution's current CA store if its default is not configured.
curl -Iv https://example.com/
۲. اصلاح کنترلشده
در فایل Fullchain، گواهی دامنه ابتدا و سپس Intermediateهای لازم به ترتیب زنجیره قرار میگیرند؛ معمولاً Root لازم نیست ارسال شود. برای Certbot از fullchain.pem و privkey.pem همان Lineage استفاده کنید. بهجای ویرایش فایلهای مدیریتشده داخل live، تنظیم Nginx را اصلاح کنید. در گواهی تجاری، Bundle را از مرجع صادرکننده بگیرید؛ نام فایل بهتنهایی سازگاری آن را ثابت نمیکند.
# Inside the existing TLS server block; replace the lineage path.
ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
۳. آزمون پذیرش
ابتدا nginx -t و سپس reload سرویس انجام شود. روی اتصال جدید، زنجیره ارسالی، نام دامنه، تاریخ اعتبار و نتیجه verification را دوباره ثبت کنید. هر دو مسیر IPv4 و IPv6 را در صورت وجود آزمایش کنید. API واقعی باید با بررسی TLS فعال کار کند؛ موفقیت curl -k تست پذیرش نیست. اگر CDN فعال است، موفقیت لبه جای آزمون Origin را نمیگیرد.
sudo nginx -t && sudo systemctl reload nginx
# Run verification again from an external client.
openssl s_client -connect example.com:443 -servername example.com \
  -verify_hostname example.com -verify_return_error </dev/null
خطاهای رایج و مرز تشخیص
اگر گواهی دامنه دیگری برمیگردد، ابتدا listen، server_name، آدرس مقصد و SNI را بررسی کنید. انقضا با زنجیره ناقص متفاوت است. ابزار openssl s_client بدون گزینههای مناسب ممکن است با وجود خطای اعتبارسنجی اتصال را ادامه دهد؛ خروجی کامل و verify_return_error اهمیت دارند. از افزودن اعتماد عمومی به گواهی دلخواه یا خاموشکردن بررسی SSL برای پنهانکردن خطا خودداری کنید.
بازگشت و پیشگیری
در شکست reload یا افزایش خطا، فقط تغییر تنظیمات را برگردانید و دوباره syntax test کنید؛ کلید خصوصی و فایلهای Certbot را حذف نکنید. پس از هر تمدید، آزمون زنجیره و نام دامنه را از بیرون انجام دهید. هشدار انقضا، health check HTTPS با اعتبارسنجی فعال و ثبت مسیر فایل مؤثر، از تکرار خطا جلوگیری میکنند.
مطالعه مرتبط
برای ادامه بررسی، راهنمای رفع خطای تمدید SSL در Certbot و Nginx؛ عیبیابی Let’s Encrypt.