
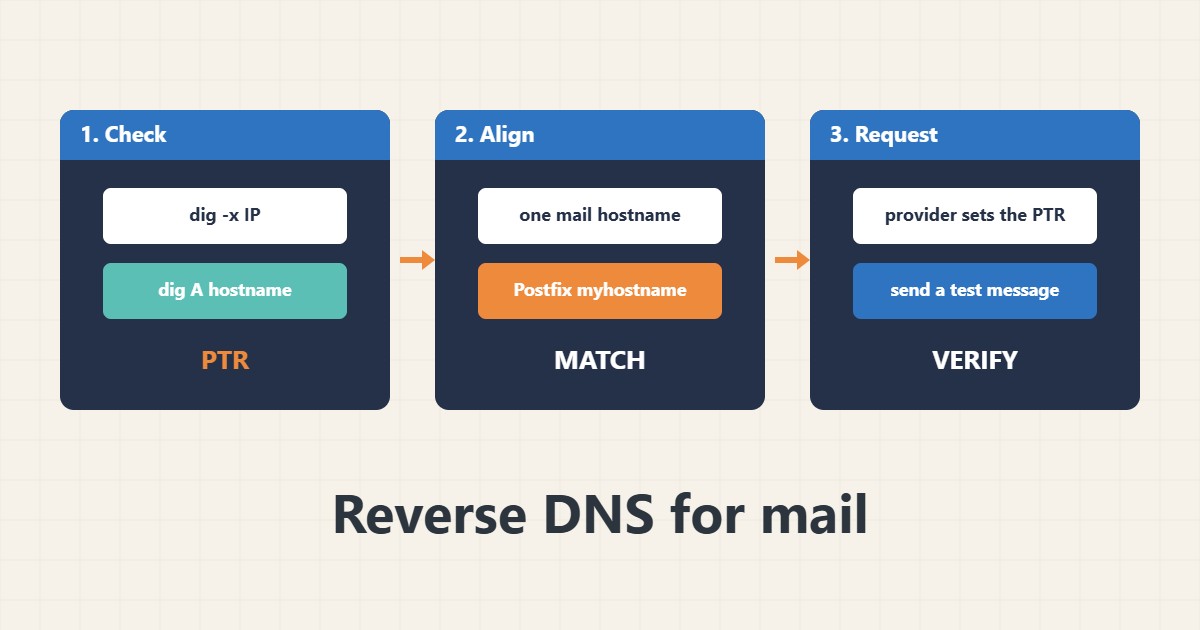
بسیاری از سرورهای ایمیل گیرنده بررسی میکنند که IP متصلشونده رکورد reverse DNS (PTR) دارد و نام داخل آن به همان IP برمیگردد. اگر PTR نباشد یا عمومی باشد، ایمیل شما حتی با SPF و DKIM درست ممکن است رد یا اسپم شود. PTR را مالک نشانی IP کنترل میکند، معمولاً ارائهدهندهٔ هاست، نه پنل DNS دامنهٔ شما. دستورها از مستندات BIND، Postfix و RFC آمدهاند؛ روی سرور شما اجرایشان نکردهام.
۱. PTR و رکورد مستقیم را بسنجید
نام معکوس IP عمومی سرور را بیابید، بعد تأیید کنید آن نام به همان IP برمیگردد:
IP=203.0.113.10                         # your server's public IPv4 (example)
dig +short -x $IP                       # reverse (PTR) lookup
HOST=$(dig +short -x $IP | head -n 1 | sed 's/\.$//')
dig +short A $HOST                      # forward lookup of that name; should return $IP
اگر هر کدام شکست بخورد گیرندهها ممکن است به سرور اعتماد نکنند. برای خواندن پاسخ DNS راهنمای dig را ببینید.
۲. یک نام میزبان انتخاب کنید و همهجا همان را بگذارید
نام میزبانی مثل mail.example.com بگیرید که رکورد A برای IP دارد، آن را نام ایمیلی سرور کنید و هدف PTR قرار دهید:
# Postfix: the greeting name should match the PTR/A pair
postconf myhostname
hostname -f
# /etc/postfix/main.cf
myhostname = mail.example.com
اگر DNS روی خود سرور مشکل دارد راهنمای systemd-resolved را ببینید.
۳. از مالک IP بخواهید PTR را بگذارد
پنل VPS یا هاست را باز کنید یا از پشتیبانی بخواهید reverse DNS آن IP را روی نام میزبان انتخابی بگذارد. تغییر zone دامنهٔ خودتان PTR نمیسازد. منتظر کش بمانید و بررسی اول را تکرار کنید.
۴. تحویل و رکوردهای دیگر را تست کنید
پیام آزمایشی به صندوق بیرونی بفرستید، لاگ را بخوانید و هدرهای دریافتی را ببینید. SPF، DKIM و DMARC را هم بسنجید:
echo 'test' | mail -s 'rdns test' you@your-mail-provider.example
grep -E 'status=(sent|deferred|bounced)' /var/log/mail.log | tail -n 10
# In the received message, open the headers and check Authentication-Results and Received lines
dig +short TXT example.com | grep -i spf
dig +short TXT _dmarc.example.com
dig +short MX example.comبرای فیلتر سمت گیرنده راهنمای فیلتر اسپم cPanel را ببینید.
۵. اشتباههایی که باید پرهیز کرد
این مشکلها ایمیل را در پوشهٔ اسپم نگه میدارند:
PTR = generic provider name (ip-203-0-113-10.provider.example)   # often scored as spam
PTR and A record pointing to different names                    # fails forward-confirmed rDNS
Setting the PTR in your own DNS zone                            # the IP owner controls it
Changing myhostname without updating the PTR                    # mismatch again
بعد از هر تغییر IP قبل از ارسال انبوه PTR را دوباره بسنجید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید شرکت کوچکی (ساختگی) ایمیلش را به VPS جدید برده و پیامها به بعضی ارائهدهندگان در اسپم میافتد. بررسی نشان میدهد PTR نام عمومی ارائهدهنده است در حالی که سرور ایمیل خود را mail.example.com معرفی میکند. بعد از اینکه ارائهدهنده PTR را روی mail.example.com میگذارد و رکورد A به همان IP اشاره میکند، همان پیامها عادی پذیرفته میشوند.
۷. اشتباههای رایج
- ماندن PTR عمومی ارائهدهنده.
- ناهماهنگی PTR و رکورد A.
- ویرایش zone خودتان به امید ساختهشدن PTR.
- تغییر نام میزبان بدون PTR.
- تستنکردن با صندوق بیرونی.
- نادیدهگرفتن SPF، DKIM و DMARC.
۸. پرسشهای متداول
چه کسی PTR را میگذارد؟ مالک نشانی IP، معمولاً ارائهدهندهٔ شما.
forward-confirmed reverse DNS چیست؟ نام PTR دوباره به همان IP تفکیک میشود.
PTR درست همهچیز را حل میکند؟ نه؛ SPF، DKIM، DMARC و اعتبار هم مهماند.
برای وبسایت PTR لازم است؟ نه، بیشتر برای سرور ایمیل.
۹. چکلیست سریع
- PTR را با dig بسنجید.
- رکورد A را بسنجید.
- یک نام میزبان ایمیل انتخاب کنید.
- myhostname در Postfix را تنظیم کنید.
- از ارائهدهنده بخواهید PTR بگذارد.
- پیام آزمایشی بفرستید.
- SPF، DKIM، DMARC را دوباره بسنجید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
RFC 1912: Common DNS operational errors · Postfix: myhostname · RFC 5321: SMTP · BIND 9: dig