
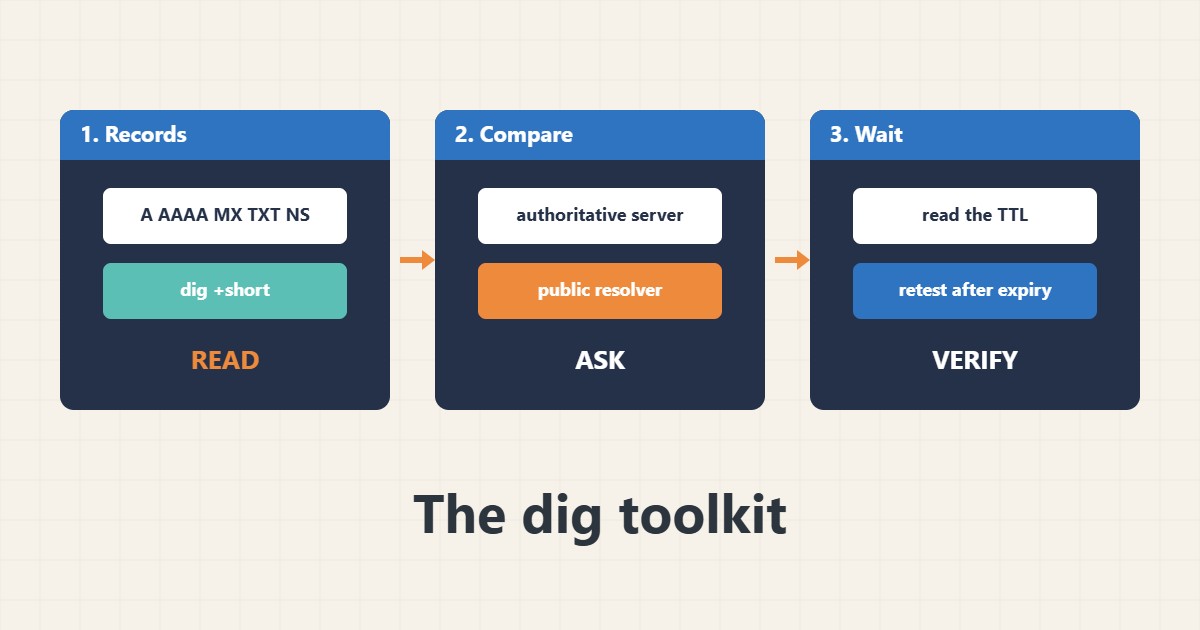
وقتی بعد از تغییر DNS وبسایت یا صندوق ایمیل از کار میافتد، حدسزدن ساعتها را هدر میدهد. دستور dig دقیقاً نشان میدهد سرور DNS چه جوابی میدهد. این راهنما چند دستور لازم را پوشش میدهد: خواندن رکوردهای رایج، پرسیدن از سرور معتبر، مقایسهٔ ریزالورها، خواندن TTL و بررسی رکوردهای ایمیل. دستورها از مستندات BIND آمدهاند؛ روی دامنهٔ شما اجرایشان نکردهام، پس example.com را با نام خودتان عوض کنید.
۱. رکوردهای رایج را بخوانید
با شکل کوتاه برای هر نوع رکورد شروع کنید:
dig +short example.com A
dig +short example.com AAAA
dig +short example.com MX
dig +short example.com TXT
dig +short example.com NS
پاسخ خالی یعنی برای همان نام دقیق چنین رکوردی نیست.
۲. از سرور معتبر بپرسید
name server ها را پیدا کنید، یکی را مستقیم بپرسید و با ریزالور عمومی مقایسه کنید. اگر فرق دارند تغییر هنوز منتشر نشده یا در کش است:
dig example.com NS +short                 # find the authoritative servers
dig @ns1.example-dns.net example.com A +noall +answer +authority
dig @1.1.1.1 example.com A +noall +answer   # what a public resolver says
انتشار بیشتر همان کش است؛ برای بررسی مرتبط سمت وب راهنمای ریدایرکت را ببینید و TTL را قبل از مهاجرت برنامهریزی کنید.
۳. TTL را بخوانید و مسیر را ردیابی کنید
عدد قبل از نوع رکورد زمان باقیماندهٔ کش به ثانیه است. trace هر گام واگذاری را نشان میدهد:
dig +noall +answer example.com A      # note the TTL column (seconds left in cache)
dig +trace example.com A | tail -n 15
dig -x 203.0.113.10 +short                 # reverse lookup
TTL را پیش از تغییر برنامهریزیشده کم کنید نه بعدش.
۴. رکوردهای ایمیل را بررسی کنید
مشکل ایمیل اغلب از رکورد TXT گمشده یا تکراری میآید:
dig +short TXT example.com | grep -i spf
dig +short TXT _dmarc.example.com
dig +short TXT selector1._domainkey.example.com
dig +short MX example.com
یادتان باشد برای هر نام فقط یک رکورد SPF. برای مشکل DNS روی خود سرور راهنمای systemd-resolved را ببینید.
۵. اشتباههایی که باید پرهیز کرد
این خطاها به نتیجهگیری غلط میانجامند:
Testing only through your own ISP resolver  # may show a cached old answer
Forgetting the www and the apex separately # two different names
Editing DNS then testing at once           # TTL keeps the old value for a while
Publishing two SPF records                 # only one is allowed
همیشه یادداشت کنید کدام ریزالور پاسخ داد.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید شرکتی (ساختگی) سایت را به IP جدید برده اما بعضی کاربران هنوز سایت قدیمی را میبینند. dig روی سرور معتبر IP جدید را نشان میدهد، در حالی که ریزالور عمومی هنوز IP قدیمی را با ۲۸۰۰ ثانیه TTL باقیمانده برمیگرداند. رکورد درست است، پس تیم بهجای تغییر دوباره منتظر انقضای کش میماند.
۷. اشتباههای رایج
- تست فقط از یک ریزالور.
- اشتباهگرفتن apex و www.
- تست بلافاصله بعد از ویرایش.
- انتشار رکورد SPF تکراری.
- نادیدهگرفتن TTL.
- نسنجیدن رکوردهای AAAA.
۸. پرسشهای متداول
+short چه میکند؟ فقط پاسخها را بدون جزئیات اضافه چاپ میکند.
+trace چه میکند؟ واگذاری DNS را از ریشه به پایین دنبال میکند.
چرا ریزالورها فرق دارند؟ بهخاطر کش و تأخیر انتشار.
nslookup کافی است؟ کار میکند ولی dig خروجی روشنتر و کاملتر میدهد.
۹. چکلیست سریع
- A، AAAA، MX، TXT را بپرسید.
- NS را پیدا کنید.
- از سرور معتبر بپرسید.
- ریزالور عمومی را مقایسه کنید.
- TTL را بخوانید.
- SPF و DMARC را بررسی کنید.
- منتظر کش بمانید و دوباره تست کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
BIND 9: dig · RFC 1035: Domain names · RFC 4408 (SPF background) · RFC 7489: DMARC