
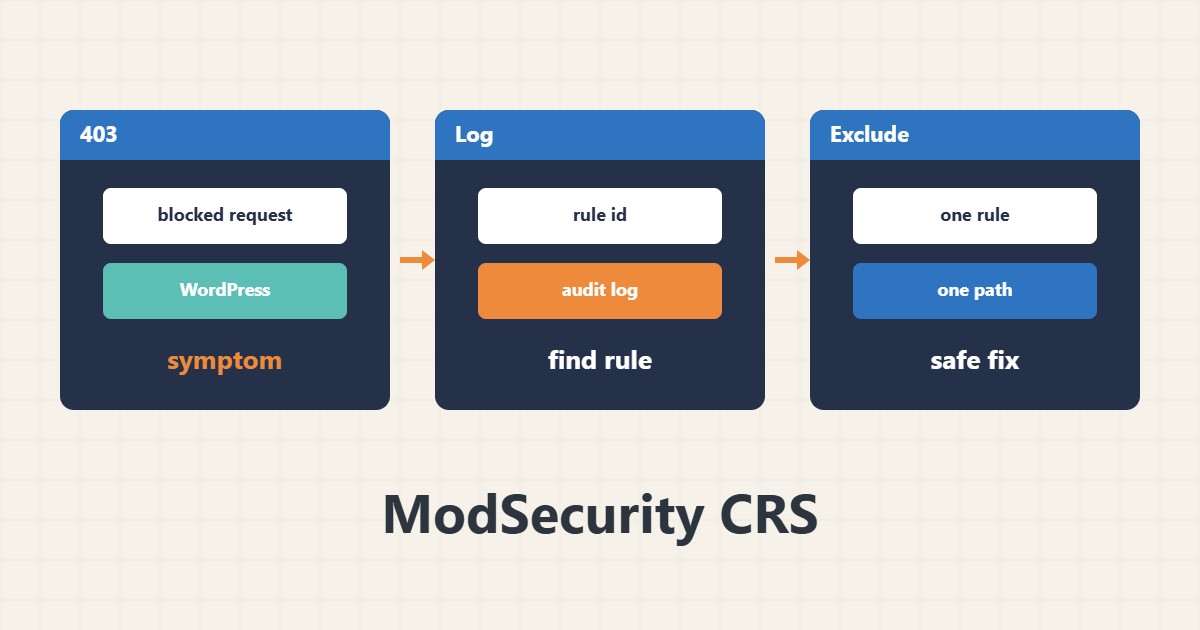
گاهی ذخیرهٔ یک نوشته یا آپلود فایل در وردپرس با خطای 403 رد میشود، در حالی که مشکلی در خود سایت نیست. اگر WAF مانند ModSecurity با قوانین OWASP CRS فعال باشد، احتمالاً درخواست مشروع بهاشتباه مسدود شده است.
۱. پیدا کردن قانون در لاگ
لاگ audit یا لاگ خطای وبسرور را بر اساس زمان درخواست جستوجو کنید و شناسهٔ قانون (id) را بردارید. محل لاگ بسته به پیکربندی فرق میکند:
grep -i modsecurity /var/log/apache2/error.log | tail -n 20۲. استثنای محدود، نه خاموش کردن کل WAF
غیرفعال کردن ModSecurity برای کل سایت امنیت را کم میکند. بهتر است فقط همان قانون را برای همان مسیر استثنا کنید. نمونهٔ قانون (id فرضی است):
SecRule REQUEST_URI "@beginsWith /wp-admin/post.php" \
 "id:1000001,phase:1,pass,nolog,ctl:ruleRemoveById=942100"
۳. آزمایش پس از تغییر
پیکربندی را بررسی و سرویس را reload کنید، سپس همان درخواست را دوباره بفرستید. اگر هاست اشتراکی است، بهجای ویرایش فایلها از پشتیبانی هاست بخواهید قانون را استثنا کند.
۴. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید (مثال توضیحی) ذخیرهٔ نوشتهای که کد HTML دارد با 403 رد شود و در لاگ یک قانون SQL injection ثبت شده باشد. محتوای مشروع شبیه الگوی حمله دیده شده است.
۵. اشتباههای رایج
- خاموش کردن کامل ModSecurity برای رفع یک خطا.
- استثنا برای کل سایت بهجای یک مسیر مشخص.
- تغییر قانون بدون یادداشت شناسه و دلیل.
۶. پرسشهای متداول
چطور بفهمم 403 از WAF است؟ در لاگ سرور رکورد ModSecurity با id قانون برای همان زمان دیده میشود.
حالت DetectionOnly چیست؟ قوانین فقط ثبت میشوند و مسدود نمیکنند؛ برای آزمایش مفید است.
۷. چکلیست سریع
- زمان دقیق درخواست مسدودشده را ثبت کنید.
- id قانون را از لاگ بردارید.
- فقط همان قانون را برای همان مسیر استثنا کنید.
- پیکربندی را بررسی و reload کنید.
- دوباره آزمایش کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.