
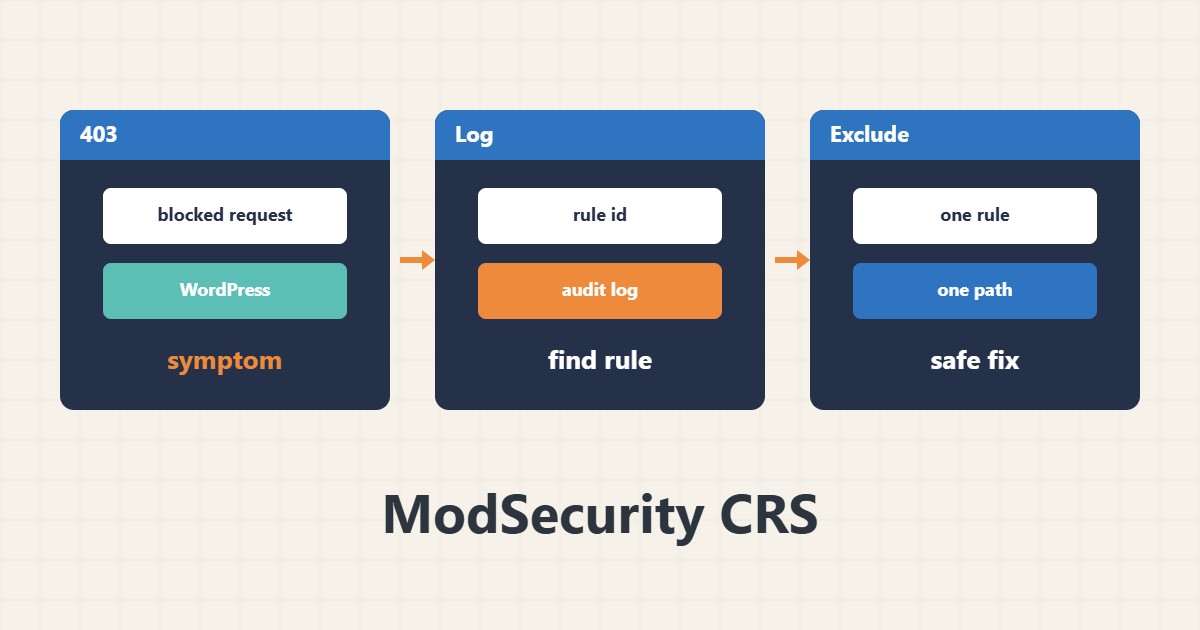
أحياناً يفشل حفظ تدوينة أو رفع ملف في ووردبريس بخطأ 403 رغم سلامة الموقع. إذا كان جدار تطبيقات مثل ModSecurity يعمل بقواعد OWASP CRS فقد حُجب طلب مشروع عن طريق الخطأ.
١. إيجاد القاعدة في السجل
ابحثوا في سجل التدقيق أو سجل أخطاء خادم الويب حول وقت الطلب وسجّلوا معرّف القاعدة. تختلف مواقع السجلات حسب الإعداد:
grep -i modsecurity /var/log/apache2/error.log | tail -n 20٢. استثناء محدود لا إيقاف الجدار
تعطيل ModSecurity للموقع كله يخفض الأمان. استثنوا القاعدة نفسها للمسار نفسه فقط. هذا مثال لقاعدة (المعرّف افتراضي):
SecRule REQUEST_URI "@beginsWith /wp-admin/post.php" \
 "id:1000001,phase:1,pass,nolog,ctl:ruleRemoveById=942100"
٣. الاختبار بعد التغيير
تحققوا من الإعداد وأعيدوا تحميل الخدمة ثم كرروا الطلب نفسه. في الاستضافة المشتركة اطلبوا من الدعم إضافة الاستثناء بدل تعديل الملفات بأنفسكم.
٤. مثال توضيحي وليس قياساً حقيقياً
لنفترض (حالة توضيحية) أن حفظ تدوينة تحوي شيفرة HTML أعاد 403 وأظهر السجل قاعدة حقن SQL. بدا المحتوى المشروع شبيهاً بنمط هجوم.
٥. أخطاء شائعة
- إيقاف ModSecurity كلياً لإصلاح خطأ واحد.
- الاستثناء للموقع كله بدل مسار واحد.
- تغيير قاعدة دون تدوين معرّفها وسببها.
٦. أسئلة شائعة
كيف أعرف أن 403 صادر عن الجدار؟ يظهر في سجل الخادم سجل ModSecurity بمعرّف القاعدة في الوقت نفسه.
ما وضع DetectionOnly؟ تُسجَّل القواعد دون حجب؛ مفيد للاختبار.
٧. قائمة تحقق سريعة
- دوّنوا الوقت الدقيق للطلب المحجوب.
- خذوا معرّف القاعدة من السجل.
- استثنوا القاعدة نفسها للمسار نفسه فقط.
- تحققوا من الإعداد وأعيدوا التحميل.
- اختبروا مرة أخرى.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.