
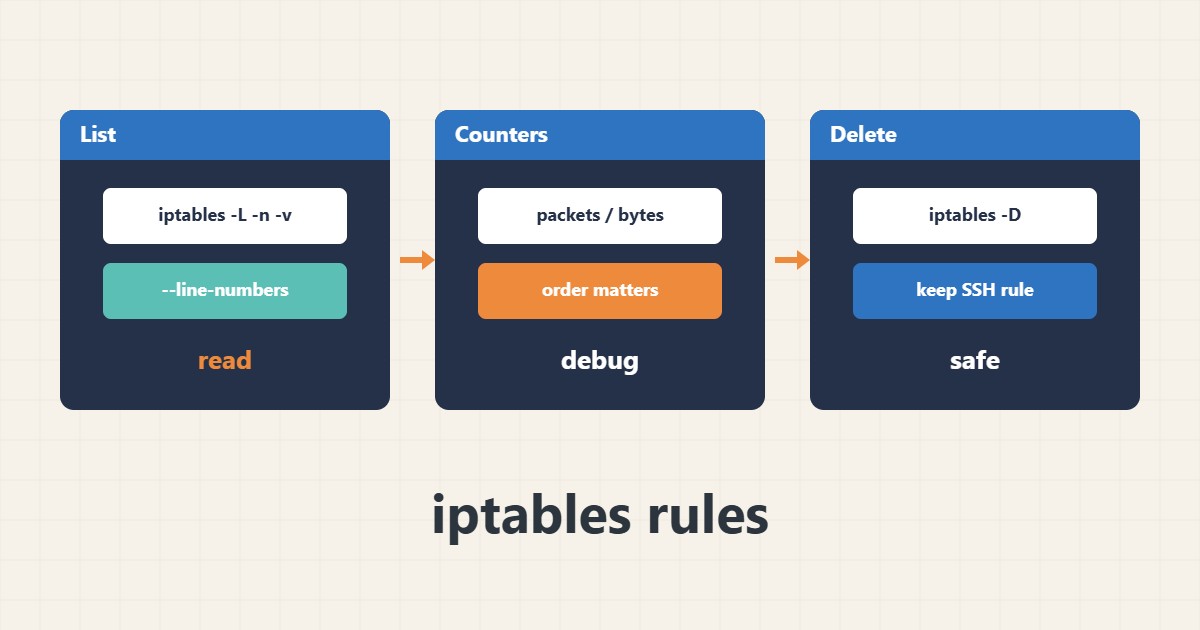
روی بسیاری از سرورها هنوز iptables فایروال اصلی است، چه مستقیم و چه پشت ابزارهای دیگر. پیش از هر تغییر باید بتوانید قوانین فعلی را درست بخوانید و بفهمید کدام قانون ترافیک را میگیرد.
۱. فهرست قوانین با شمارنده
گزینهٔ -n از تبدیل نام جلوگیری میکند و -v شمارندههای بسته و بایت را نشان میدهد. با –line-numbers شمارهٔ هر قانون هم دیده میشود:
iptables -L INPUT -n -v --line-numbers۲. خواندن شمارندهها
اگر قانونی که انتظار دارید ترافیک را بگیرد شمارندهٔ صفر دارد، یا ترافیک به قانون قبلی میرسد یا شرط قانون اشتباه است. ترتیب قوانین مهم است و اولین تطابق اعمال میشود.
۳. حذف امن یک قانون
پیش از حذف مطمئن شوید قانون مجاز SSH پاک نمیشود. حذف با شماره امکانپذیر است؛ قوانین ذخیرهنشده با ریبوت از بین میروند، پس ابزار ذخیرهٔ توزیع خود را بشناسید.
iptables -D INPUT 3۴. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید (عدد فرضی) قانون DROP شمارندهٔ ۱۲۰۰۰ بسته دارد و قانون ACCEPT پورت ۴۴۳ در ردیف بعد از آن آمده است. ترتیب اشتباه باعث میشود ترافیک مجاز هم مسدود شود.
۵. اشتباههای رایج
- تغییر قوانین از راه SSH بدون برنامهٔ بازگشت.
- فراموش کردن ذخیرهٔ قوانین پس از آزمایش.
- اختلاط iptables با ابزار دیگری مثل nftables یا ufw بدون هماهنگی.
۶. پرسشهای متداول
فرق iptables و nftables چیست؟ nftables جانشین جدیدتر است؛ در بسیاری از توزیعها iptables به آن نگاشت میشود.
اگر خودم را قفل کردم چه کنم؟ از کنسول ارائهدهندهٔ سرور وارد شوید و قانون را اصلاح کنید.
۷. چکلیست سریع
- قوانین را با -n -v –line-numbers ببینید.
- ترتیب و شمارندهها را بررسی کنید.
- قبل از حذف، قانون SSH را مطمئن کنید.
- تغییرات را به شکل پایدار ذخیره کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.