
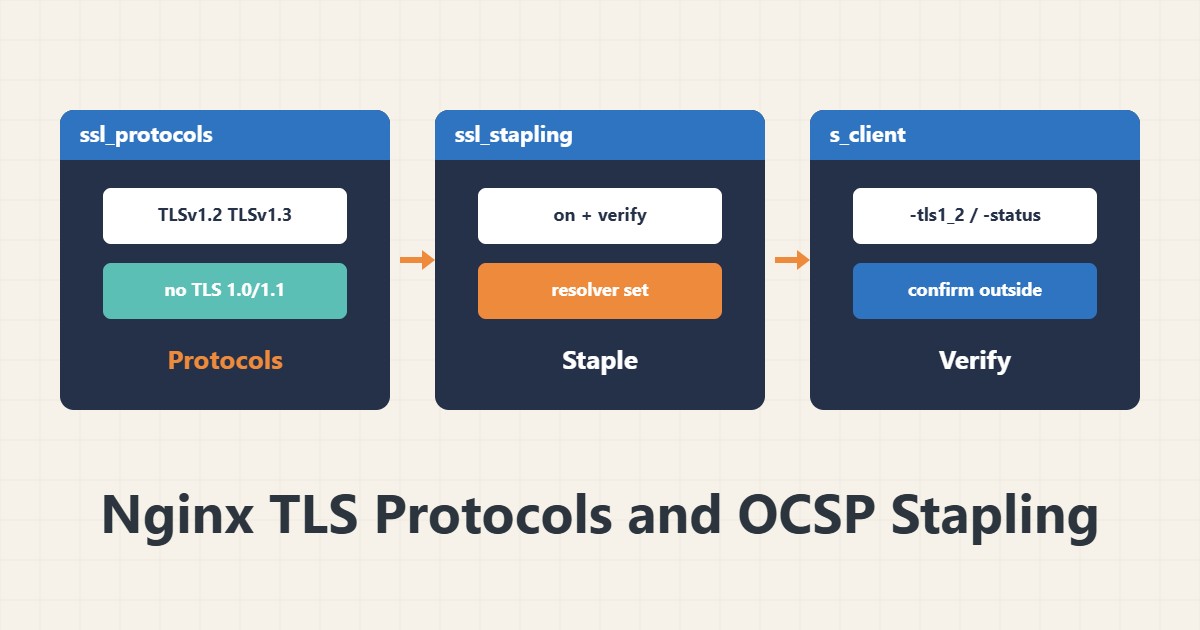
الشهادة الصالحة ليست كل شيء؛ فالبروتوكولات القديمة وإعدادات TLS الضعيفة قد تضر بالأمان والتوافق. يعرض هذا الدليل حداً أدنى معقولاً لإعداد Nginx ويبيّن كيفية التأكد منه من الخارج.
١. البروتوكولات
ssl_protocols TLSv1.2 TLSv1.3;
ssl_prefer_server_ciphers off;
TLS 1.0 و1.1 مهجوران والمتصفحات الحديثة لا تحتاجهما. وفي Ciphers تكون افتراضيات OpenSSL الحديثة مناسبة غالباً؛ وإذا وضعتم قائمة مخصصة فاستعينوا بمولّد موثوق مثل Mozilla SSL Configuration Generator.
٢. إعدادات الجلسة
ssl_session_cache shared:SSL:10m;
ssl_session_timeout 1d;
ssl_session_tickets off;
تجعل ذاكرة الجلسات الاتصالات اللاحقة أسرع. وتعطيل session tickets هو التوصية الأمنية الشائعة ما لم تدوّروا المفاتيح بشكل صحيح ومنتظم.
٣. OCSP stapling
ssl_stapling on;
ssl_stapling_verify on;
ssl_trusted_certificate /etc/letsencrypt/live/example.com/chain.pem;
resolver 1.1.1.1 9.9.9.9 valid=300s;
يعني stapling أن الخادم نفسه يرسل حالة إلغاء الشهادة الحديثة مع المصافحة. ويحتاج إلى resolver متاح وسلسلة صحيحة. لاحظوا أن بعض جهات إصدار الشهادات أوقفت OCSP، وعندها لا يعيد stapling استجابة وهو غير ضار.
٤. التحقق
openssl s_client -connect example.com:443 -servername example.com -tls1_2 < /dev/null
openssl s_client -connect example.com:443 -servername example.com -status < /dev/null | grep -i 'OCSP'
إذا سُجّل TLS 1.2 فسترون مخرجات المصافحة. أما البروتوكولات القديمة مثل -tls1 فيجب أن تفشل. وراجعوا مشكلات السلسلة في إعداد Nginx وانتهاء الشهادة بـ مراقبة الانتهاء.
٥. بعد التغيير
نفّذوا دائماً sudo nginx -t وأعيدوا التحميل. وإذا كانت لديكم عملاء قدامى (مثل أدوات داخلية) فتأكدوا أنها لا تعتمد على TLS 1.0/1.1 قبل إزالتهما.
٦. مثال توضيحي وليس قياساً حقيقياً
لنفترض أنه بعد تعطيل TLS 1.0 و1.1 أعطى سكربت قديم يتصل بواجهة API خطأ مصافحة. وحلّ تحديث مكتبة TLS في ذلك السكربت المشكلة دون إعادة البروتوكول القديم. هذا سيناريو مختلق للتوضيح وليس قياساً حقيقياً.
٧. أخطاء شائعة
- إبقاء TLS 1.0/1.1 «للتوافق».
- نسخ قائمة Ciphers قديمة من الإنترنت.
- تفعيل stapling دون resolver.
- عدم الاختبار بـ openssl s_client بعد التغيير.
٨. أسئلة شائعة
هل أفعّل TLS 1.3؟ نعم، إن دعمه OpenSSL وNginx لديكم؛ فهو أسرع وأبسط.
يعطي stapling رسالة خطأ؟ راجعوا سجل أخطاء Nginx؛ غالباً المشكلة في resolver أو السلسلة.
هل أضيف HSTS؟ بعد استقرار HTTPS نعم؛ ويُشرح HSTS بشكل منفصل.
٩. قائمة تحقق سريعة
- فُعّل TLS 1.2 و1.3 فقط.
- ضُبطت ذاكرة الجلسات.
- ضُبط stapling مع resolver وسلسلة.
- نُفذ nginx -t وإعادة التحميل.
- تُحقق بـ openssl s_client.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
Nginx ngx_http_ssl_module · Mozilla SSL Configuration Generator · openssl s_client documentation