
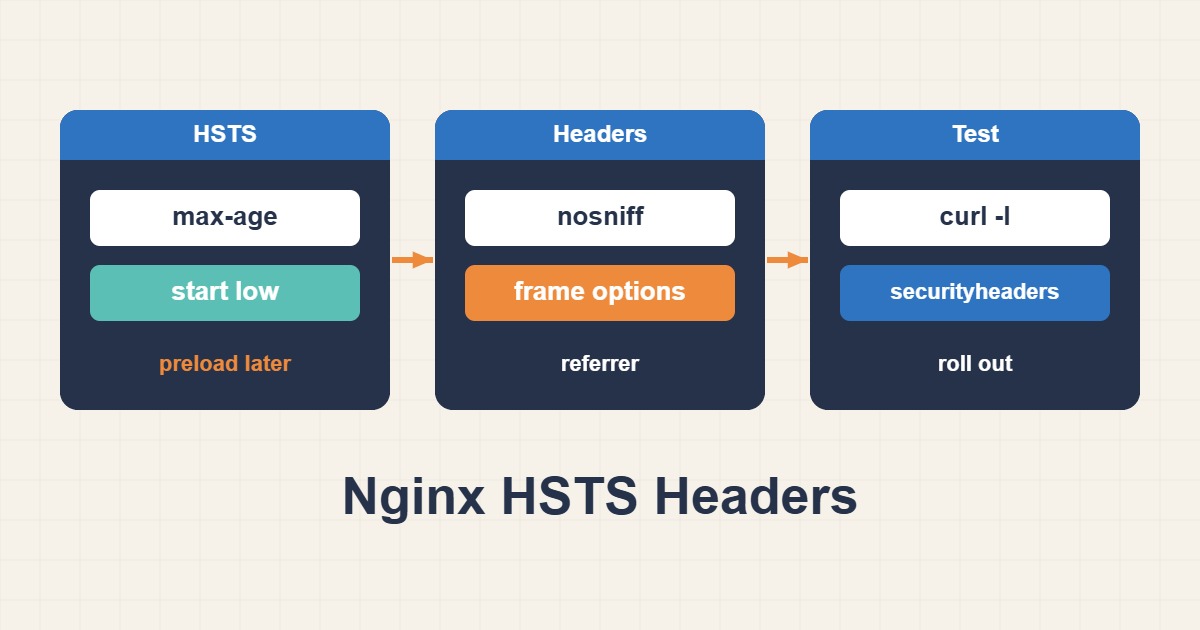
HSTS من أرخص المكاسب الأمنية التي يمكن إضافتها إلى موقع Nginx، ومن أسهلها وقوعاً في الخطأ. تخبر هذه الترويسة المتصفحات باستخدام HTTPS فقط لنطاقك، وهو بالضبط ما تريده إلى يوم تنتهي فيه صلاحية شهادة أو يكون لنطاق فرعي منسي لا يدعم HTTPS أصلاً. عندها لا يستطيع الزائر تجاوز التحذير، ويبقى محجوباً حتى تنتهي مدة السياسة. يوضح هذا الدليل خطوة بخطوة كيف تفعّل HSTS وترويسات الأمان الشائعة الأخرى في Nginx: اختبر HTTPS أولاً، وابدأ بقيمة max-age صغيرة جداً، ثم ارفعها على مراحل، وتحقق من كل تغيير بـcurl.
١. ماذا يفعل HSTS ولماذا قد يحجب الزوار
عندما يتلقى المتصفح الترويسة Strict-Transport-Security عبر اتصال HTTPS صالح فإنه يتذكر النطاق لمدة max-age ثانية. وخلال هذه المدة يحوّل روابط http:// إلى HTTPS قبل إرسال أي شيء، ويمنع المستخدم من تجاوز أخطاء الشهادة. وهذا يحمي من هجمات خفض البروتوكول وسرقة ملفات تعريف الارتباط، لكنه يعني أيضاً أن الشهادة المعطوبة تتحول من تحذير إلى فشل قاطع. ولا يمكنك إلغاء السياسة من جهة الخادم لزائر حُجب بالفعل؛ يجب أن يصل المتصفح إليك عبر HTTPS سليم ويتلقى قيمة جديدة.
٢. المتطلبات قبل إرسال الترويسة
- شهادة صالحة لكل اسم مضيف سيحمل الترويسة. وإذا رأيت أخطاء ثقة فابدأ بـحل سلسلة شهادات TLS الناقصة في Nginx.
- تجديد تلقائي اختبرته فعلاً. انظر حل مشكلات تجديد شهادات Let’s Encrypt وCertbot على Nginx.
- خلو الموقع من Mixed Content، لأن HSTS يجعل الطلبات الفرعية غير الآمنة تفشل بوضوح. وفي ووردبريس اقرأ حل Mixed Content في ووردبريس بعد HTTPS.
- إعادة توجيه عاملة من HTTP إلى HTTPS.
curl -sI https://example.com | head -n 1
curl -sI http://example.com | grep -i -E '^(HTTP|location)'
يجب أن يعيد الطلب الأول 200 أو إعادة توجيه، وأن يرد طلب HTTP العادي بـ301 وترويسة Location تشير إلى HTTPS. وإذا كان أي منهما خاطئاً فأصلحه قبل إضافة أي ترويسة.
٣. ابدأ بـmax-age مدته خمس دقائق
أضف الترويسة بعمر صغير جداً. فإذا حدث خلل يتعافى الزوار خلال خمس دقائق:
add_header Strict-Transport-Security "max-age=300" always;المعامل always مهم. فبدونه يضيف Nginx الترويسة إلى الردود الناجحة وإعادة التوجيه فقط، فلن تحملها صفحة 404 أو 500. وتقبل المتصفحات HSTS من ردود HTTPS فقط وتتجاهله على HTTP العادي، فضع السطر في كتلة server التي تستمع على 443.
٤. ارفع max-age على مراحل
لا تزد القيمة إلا بعد أن تعمل المرحلة السابقة بسلاسة مدة كافية. جدول معقول: 300 ثانية (خمس دقائق)، ثم 86400 (يوم)، ثم 604800 (أسبوع)، ثم 2592000 (ثلاثون يوماً)، وأخيراً 31536000 (سنة). وفي كل مرحلة راقب سجلات الأخطاء وأنظمة المراقبة بحثاً عن مشكلات الشهادة أو إعادة التوجيه، وتأكد من أن تجديد الشهادة جرى فعلاً مرة واحدة على الأقل قبل الانتقال إلى مدة طويلة.
٥. أضف includeSubDomains فقط عندما تجهز كل النطاقات الفرعية
يطبّق التوجيه includeSubDomains السياسة على كل نطاق فرعي للمضيف، بما فيها ما نسيته: موقع staging، أو واجهة بريد قديمة، أو لوحة داخلية على اسم خاص. وإذا عجز أي منها عن تقديم HTTPS صالح فسترفض المتصفحات فتحه. اسرد كل النطاقات الفرعية في منطقة DNS أولاً، ولا تفعّل التوجيه إلا حين تكون لها كلها شهادات عاملة.
٦. Preload باب باتجاه واحد
قائمة preload تُشحن داخل المتصفحات، فتُطبَّق السياسة حتى على أول طلب لزائر جديد. يتطلب الإدراج شهادة صالحة وإعادة توجيه إلى HTTPS وmax-age لا يقل عن سنة وincludeSubDomains والكلمة preload. الإزالة ممكنة لكنها بطيئة لأنها تمر عبر إصدارات المتصفحات. لا تقدّم نطاقاً إلا وأنت واثق من أن كل نطاق فرعي حالي ومستقبلي سيدعم HTTPS دائماً.
٧. أضف الترويسات الشائعة الأخرى
مجموعة مختصرة وقليلة المخاطر تبدو هكذا:
server {
    listen 443 ssl;
    server_name example.com www.example.com;

    add_header Strict-Transport-Security "max-age=86400" always;
    add_header X-Content-Type-Options "nosniff" always;
    add_header Referrer-Policy "strict-origin-when-cross-origin" always;
    add_header X-Frame-Options "SAMEORIGIN" always;

    location / {
        # an add_header here would replace ALL inherited headers
        try_files $uri $uri/ /index.php?$args;
    }
}
تمنع X-Content-Type-Options: nosniff المتصفح من تخمين نوع الملف. وتحدّ Referrer-Policy من مقدار عنوان URL المرسَل إلى المواقع الأخرى. وتمنع X-Frame-Options: SAMEORIGIN المواقع الأخرى من تضمين صفحاتك في إطار؛ وإذا احتجت إلى التضمين فاستخدم التوجيه frame-ancestors في Content-Security-Policy بدلاً منها. نادراً ما تكسر هذه الترويسات الأربع موقعاً عادياً، ولذلك تأتي قبل CSP.
٨. Content-Security-Policy: وضع report-only أولاً
سياسة CSP الصارمة قوية وسهلة الخطأ، خصوصاً في ووردبريس حيث تضيف الإضافات نصوصاً مضمّنة وموارد خارجية. لا تلصق سياسة صارمة في الإنتاج أبداً. ابدأ بوضع report-only الذي يسجّل المخالفات في وحدة تحكم المتصفح دون أن يحجب شيئاً:
add_header Content-Security-Policy-Report-Only "default-src 'self'; img-src 'self' data: https:; script-src 'self'" always;تصفّح الموقع ووحدة تحكم المطور مفتوحة، ودوّن ما كان سيُحجب، وعدّل السياسة، ثم انتقل إلى الترويسة الملزِمة. توقّع أن يستغرق ذلك أياماً لا دقائق في موقع كثير الإضافات.
٩. فخ وراثة add_header
يرث Nginx توجيهات add_header من المستوى الأعلى فقط إذا لم يعرّف المستوى الحالي أيّاً منها. وبمجرد أن تحتوي كتلة location على add_header واحد تختفي كل ترويسات كتلة server عن ذلك الموقع. ولذلك قد تظهر الترويسة في الصفحة الرئيسية وتغيب عن ملف ثابت. إما أن تكرر المجموعة الكاملة في ذلك location أو تنقل الترويسات المشتركة إلى ملف مقتطف تُضمّنه.
١٠. تحقق من كل تغيير
sudo nginx -t && sudo systemctl reload nginx
curl -sI https://example.com | grep -i -E 'strict-transport|x-content-type|referrer-policy|x-frame'
curl -sI https://example.com/does-not-exist | grep -i strict-transport
نفّذ nginx -t قبل كل إعادة تحميل، ثم افحص الترويسات في صفحة عادية وصفحة خطأ. وإذا كانت شبكة CDN أو بروكسي أمام Nginx فاطلب العنوان العام أيضاً، لأن CDN قد تضيف الترويسة أو تحذفها أو تكررها.
١١. ارجع إذا اضطررت
لا تستطيع إزالة HSTS من متصفح عن بُعد، لكن تستطيع تقصيره: قدّم max-age=0 عبر HTTPS سليم فيُسقط كل متصفح السياسة في زيارته التالية.
add_header Strict-Transport-Security "max-age=0" always;أبقِ هذا السطر جاهزاً في ملاحظاتك. فهو يفيد فقط الزوار الذين ما زال بإمكانهم الوصول إلى صفحة HTTPS صالحة، وهذا سبب آخر للبدء بعمر قصير.
١٢. أخطاء شائعة
- القفز مباشرة إلى عمر سنة قبل اختبار التجديد.
- استخدام
includeSubDomainsقبل فحص كل النطاقات الفرعية. - وضع
add_headerفي كتلة location وإسقاط الباقي بصمت. - نسيان
alwaysفتخلو صفحات الأخطاء من الترويسات. - إرسال الترويسة من Nginx ومن CDN معاً فتتكرر.
- فرض CSP منسوخة من موقع آخر دون مرحلة report-only.
١٣. خطة تنفيذ توضيحية
هذا الجدول التوضيحي خطة وليس نتيجة مقيسة. الأسبوع الأول: تأكد من HTTPS وإعادة التوجيه والتجديد، ثم أرسل max-age=300. اليوم الثاني: ارفع إلى 86400 وراقب السجلات. الأسبوع الثاني: ارفع إلى 604800. الأسبوع الثالث: ارفع إلى 2592000 وأضف الترويسات الأخرى. الأسبوع الرابع: ابدأ CSP بوضع report-only وراجع المخالفات. وبعد نجاح التجديد في الإنتاج وفحص كل النطاقات الفرعية فقط، انتقل إلى 31536000. وفكّر في preload أخيراً إن فعلت.
١٤. اعرف ما يتذكره المتصفح حالياً
عند الاختبار تذكّر أن متصفحك يحتفظ بالسياسة. في Chrome يمكنك فتح chrome://net-internals/#hsts للاستعلام عن نطاق وحذف إدخاله، وهذا أسرع طريقة لتجربة التراجع على جهازك. وفي المتصفحات الأخرى يزيل مسح بيانات الموقع السياسة المخزنة. استخدم نافذة خاصة أو ملفاً شخصياً ثانياً للمتصفح لترى الموقع كما يراه زائر جديد.
وهناك أيضاً فجوة الزيارة الأولى. لا يستطيع HSTS حماية أول طلب يرسله المتصفح لأنه لم يرَ الترويسة بعد؛ فما زال ذلك الطلب يخرج عبر HTTP ويعتمد على إعادة التوجيه لديك. وهذه هي الفجوة التي يسدّها preload، ولهذا تبقى إعادة التوجيه النظيفة ضرورية حتى بعد تفعيل HSTS.
١٥. أسئلة شائعة
هل تكفي إعادة التوجيه من HTTP إلى HTTPS دون HSTS؟ لا. إعادة التوجيه لا تحمي من هجمات خفض البروتوكول ولا تمنع المستخدم من تجاوز أخطاء الشهادة، وHSTS يكمّلها لا يحل محلها.
هل يؤثر HSTS على ترتيب نتائج البحث؟ هدفه الأمان، وليس لدي دليل على أنه عامل ترتيب. لا تفعّله بهذا الدافع.
هل أضعه في Cloudflare أم في Nginx؟ اختر مكاناً واحداً لتتجنب الترويسة المزدوجة، ثم افحص الاستجابة العامة بـcurl للتأكد من النتيجة النهائية.
كيف أعرف أن نطاقاً فرعياً ليس جاهزاً؟ افتح كل نطاق فرعي عبر https وتأكد من غياب تحذيرات الشهادة قبل تفعيل includeSubDomains.
١٦. قائمة تحقق سريعة
- تأكد من الشهادات الصالحة والتجديد العامل وإعادة التوجيه من HTTP إلى HTTPS.
- أرسل
max-age=300معalwaysوتحقق منه بـcurl. - ارفع
max-ageعلى مراحل وراقب السجلات بينها. - أضف
includeSubDomainsوpreload بعد فحص كل النطاقات الفرعية فقط. - أضف الترويسات الأخرى وكررها في أي location يعرّف ترويساته.
- أدخل CSP بوضع report-only أولاً.
تجد المزيد من أدلة استكشاف أخطاء الخوادم في أرشيف المقالات.
المراجع الرسمية
RFC 6797: HTTP Strict Transport Security · MDN: Strict-Transport-Security · Nginx ngx_http_headers_module · HSTS Preload List