
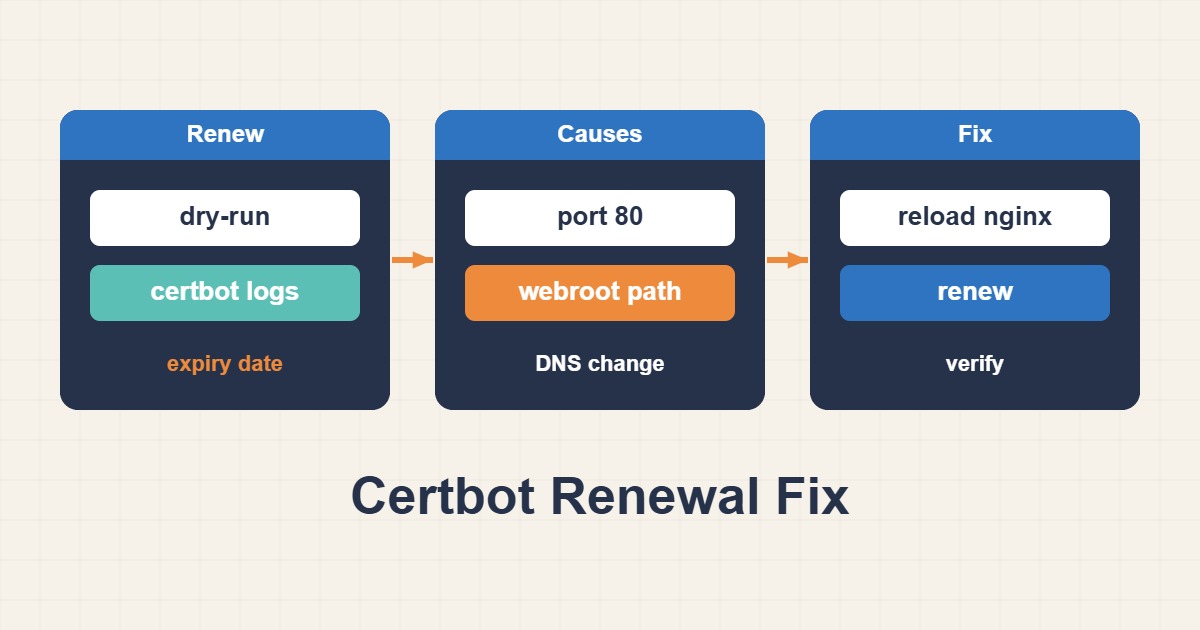
عادةً ما يتم تجديد شهادات Let’s Encrypt تلقائياً، لكن سجلات DNS القديمة أو إغلاق المنفذ 80 أو تعارض قواعد Nginx أو تعطّل مؤقت Certbot قد يؤدي إلى انتهاء الشهادة. يعتمد التشخيص الصحيح على تتبّع مسار التحقق من اسم النطاق العام حتى ملف الشهادة ثم التأكد من إعادة تحميل Nginx.
تحقق من حالة الشهادة الفعلية
sudo certbot certificates
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -issuer -subject -dates
قارن الشهادة الموجودة على الخادم بالشهادة التي يستلمها الزوار. قد يكون Certbot قد أنشأ ملفاً جديداً بينما ما يزال Nginx يشير إلى مسار قديم أو لم يُعَد تحميله.
نفّذ اختبار تجديد آمن
sudo certbot renew --dry-run
sudo journalctl -u certbot.timer -u certbot.service --since "7 days ago"
sudo tail -n 200 /var/log/letsencrypt/letsencrypt.log
رسالة خطأ التحدي أهم من الملخص النهائي. استخدم الاختبار الجاف أو بيئة Let’s Encrypt التجريبية أثناء التشخيص لتجنب الاقتراب من حدود الإصدار.
افحص DNS وإمكانية الوصول عبر HTTP-01
يجب أن تشير سجلات A وAAAA إلى الخادم الذي يجيب عن التحدي. سجل IPv6 منسي سبب شائع للفشل لأن جهة إصدار الشهادة قد تختاره.
dig +short A example.com
dig +short AAAA example.com
curl -I http://example.com/.well-known/acme-challenge/test
يتطلب HTTP-01 وصولاً عاماً إلى المنفذ 80. افحص NAT وقواعد جدار الحماية ومجموعات الأمان وسلوك CDN. التحويل العادي إلى HTTPS مقبول غالباً، لكن التحويل إلى نطاق آخر أو فرض تسجيل الدخول أو قواعد إعادة كتابة عامة قد تكسر التحدي.
راجع Nginx ومسار webroot
sudo nginx -T | less
sudo nginx -t
sudo ss -lntp | grep ':80\|:443'
يجب أن يطابق webroot في إعداد التجديد كتلة الخادم الفعالة. أنشئ ملف اختبار داخل .well-known/acme-challenge وحاول تنزيله من شبكة خارجية. عند استخدام إضافة Nginx في Certbot، ابحث عن أسماء خوادم مكررة أو مضيف افتراضي متعارض.
تأكد من الجدولة وإعادة التحميل
systemctl status certbot.timer
systemctl list-timers | grep certbot
sudo certbot renew --deploy-hook "systemctl reload nginx"
يعمل deploy hook بعد التجديد الناجح فقط. تحقّق من إعداد Nginx باستخدام nginx -t قبل إعادة التحميل.
متى يكون DNS-01 أفضل؟
استخدم DNS-01 للشهادات الشاملة wildcard، أو الخوادم التي لا تفتح المنفذ 80، أو البنى متعددة الحواف. استخدم إضافة مزود DNS الرسمية ورمز API بأقل صلاحيات، ولا تحفظ الرمز في سجل الأوامر أو ملف قابل للقراءة العامة.
قائمة التحقق النهائية
- سجلات DNS صحيحة، بما فيها IPv6.
- المنفذ 80 متاح من الإنترنت عند استخدام HTTP-01.
- مسار التحدي يعرض الملف المتوقع.
certbot renew --dry-runينجح.- المؤقت وdeploy hook يعملان.
- Nginx يستخدم ملف الشهادة المجدّد ويُعاد تحميله بعد نجاح الاختبار.
- مراقبة خارجية تنبّه قبل اقتراب انتهاء الشهادة.
نجاح المؤقت محلياً لا يثبت أن المستخدمين يستلمون الشهادة الجديدة؛ لذلك يجب التحقق من خارج الخادم.