
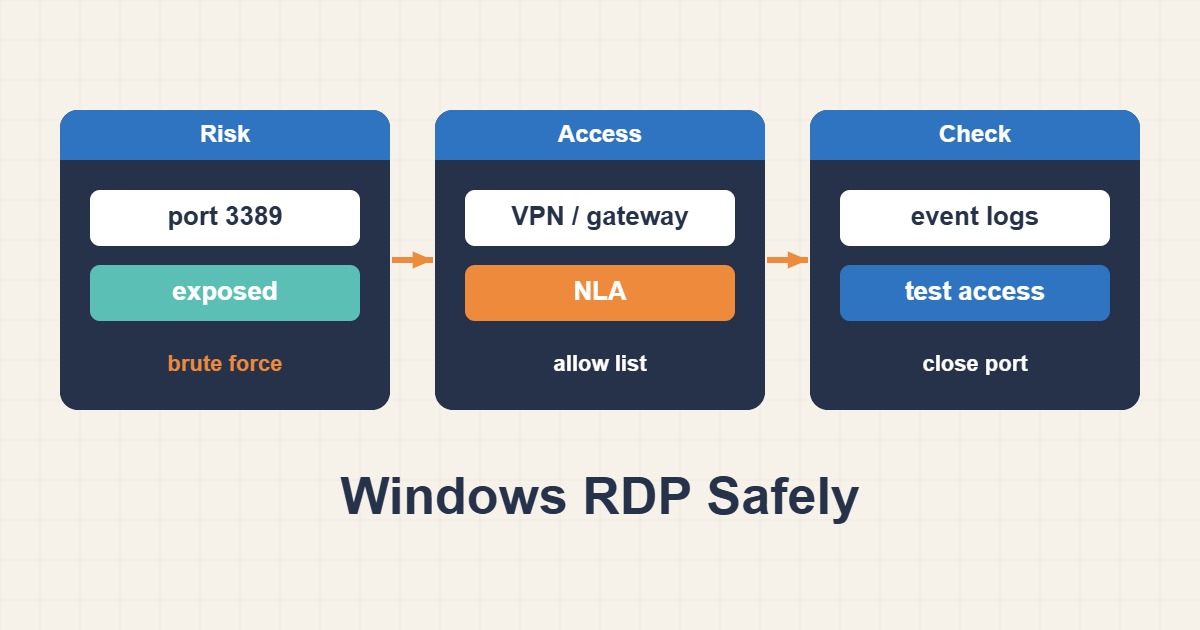
قد تكمن المشكلة في DNS والتوجيه وlistener وNLA وتفويض الحساب. شخّص الطبقات مستقلة مع الحفاظ على قناة إدارة احتياطية قبل أي تغيير.
النطاق والمتطلبات
احتفظ بوصول Console أوVPN أوWinRM معتمد كبديل. تتطلب Domain Controllers تنسيقاً أدق مع السياسة. استبدل server.example.test واختبر منفذ RDP الفعلي إن تغير. لا تضع كلمات المرور في السكربت أوhistory أوالمخرجات التشخيصية.
١. اجمع الأدلة
اختبر الاسم وTCP من العميل. إذا فشل TCP فافحص التوجيه وSecurity Groups والحماية قبل بيانات الدخول. إذا نجح فافحص listener ثم NLA وقفل الحساب وحقوق Remote Desktop والسجلات. Access denied والمهلة فئتان مختلفتان.
Resolve-DnsName server.example.test
Test-NetConnection server.example.test -Port 3389
# Run these on the target server through approved console access:
Get-Service TermService
Get-NetTCPConnection -State Listen -LocalPort 3389
qwinsta
٢. نفّذ تغييراً مضبوطاً
افحص TermService ومالك المنفذ؛ الاستماع لا يثبت ملكية RDP. فعّل Remote Desktop من UI أوGroup Policy المعتمدة. إن احتجت قاعدة فقيّدها بشبكة الإدارة وProfile الصحيح. القاعدة الضيقة الجديدة لا تُبطل allow rule واسعة موجودة مسبقاً.
# Example ONLY: verify the VPN CIDR and active firewall profile first.
New-NetFirewallRule -Name "RDP-Admin-VPN" -DisplayName "RDP from admin VPN" `
  -Direction Inbound -Action Allow -Protocol TCP -LocalPort 3389 `
  -RemoteAddress 10.20.0.0/24 -Profile Domain
٣. تحقّق من النتيجة
اتصل عبر VPN الموثوق بحساب مخوّل وتأكد من جلسة قابلة للاستخدام. لأخطاء المصادقة افحص الساعة وتوفر Domain وسياسة NLA بدل تعطيلها كاختصار. قد تقطع إعادة تشغيل TermService الجلسات وتحتاج تنسيقاً ووصول Console.
Get-WinEvent -LogName "Microsoft-Windows-TerminalServices-RemoteConnectionManager/Operational" -MaxEvents 20
# Roll back only this example rule if it was created:
# Remove-NetFirewallRule -Name "RDP-Admin-VPN"
التراجع والوقاية
للتراجع احذف القاعدة التي أُنشئت لهذا التغيير فقط واحتفظ بتصدير حماية معتمد. لا تترك 3389 عاماً؛ استخدم RD Gateway أوVPN مع MFA. راقب محاولات الدخول الفاشلة والشبكات غير المتوقعة، وأثبت الإصلاح بالسجلات والاتصال الفعلي.
لفحص الجوانب المرتبطة بهذا المسار، راجع تشخيص مواقع IPv6 عندما يعمل IPv4 فقط وتشخيص فقد الحزم ومشكلات MTU في Linux.