
مشکل میتواند در DNS، شبکه، listener، NLA یا مجوز حساب باشد. این راهنما لایهها را جدا میکند و مسیر مدیریت پشتیبان را پیش از هر تغییر حفظ میکند.
دامنه و پیشنیازها
به Console ارائهدهنده، VPN یا WinRM مجاز دسترسی پشتیبان داشته باشید. روی Domain Controller تغییرات دسترسی حساسترند و باید با سیاست سازمان هماهنگ شوند. نام server.example.test فرضی است و اگر پورت RDP تغییر کرده، همان پورت واقعی را آزمایش کنید. گذرواژه را در script یا history وارد نکنید.
۱. شواهد را جمعآوری کنید
روی کلاینت Resolve-DnsName و Test-NetConnection را اجرا کنید. اگر TCP شکست خورد، سراغ مسیر، Security Group و فایروال بروید، نه credential. اگر TCP سالم است، listener و سپس NLA، account lockout، حق Remote Desktop و Event Log بررسی شوند. پیام access denied و timeout علت یکسان ندارند.
Resolve-DnsName server.example.test
Test-NetConnection server.example.test -Port 3389
# Run these on the target server through approved console access:
Get-Service TermService
Get-NetTCPConnection -State Listen -LocalPort 3389
qwinsta
۲. تغییر کنترلشده
روی سرور، TermService و مالک پورت را بررسی کنید؛ listening بودن پورت بهتنهایی ثابت نمیکند مالک آن RDP است. Remote Desktop باید با UI یا Group Policy مجاز فعال باشد. اگر rule لازم است، نمونه محدود به subnet مدیریت و Profile درست باشد؛ قانون محدود، allow rule گسترده قبلی را خنثی نمیکند.
# Example ONLY: verify the VPN CIDR and active firewall profile first.
New-NetFirewallRule -Name "RDP-Admin-VPN" -DisplayName "RDP from admin VPN" `
  -Direction Inbound -Action Allow -Protocol TCP -LocalPort 3389 `
  -RemoteAddress 10.20.0.0/24 -Profile Domain
۳. نتیجه را آزمایش کنید
از مسیر VPN مورداعتماد با حساب مجاز وارد شوید و سلامت نشست را بررسی کنید. برای failure احراز هویت، زمان سرور، وضعیت Domain و سیاست NLA را بخوانید؛ NLA را فقط برای فرار از تشخیص غیرفعال نکنید. restart سرویس میتواند نشستهای فعال را قطع کند و نیاز به هماهنگی و دسترسی Console دارد.
Get-WinEvent -LogName "Microsoft-Windows-TerminalServices-RemoteConnectionManager/Operational" -MaxEvents 20
# Roll back only this example rule if it was created:
# Remove-NetFirewallRule -Name "RDP-Admin-VPN"
بازگشت و پیشگیری
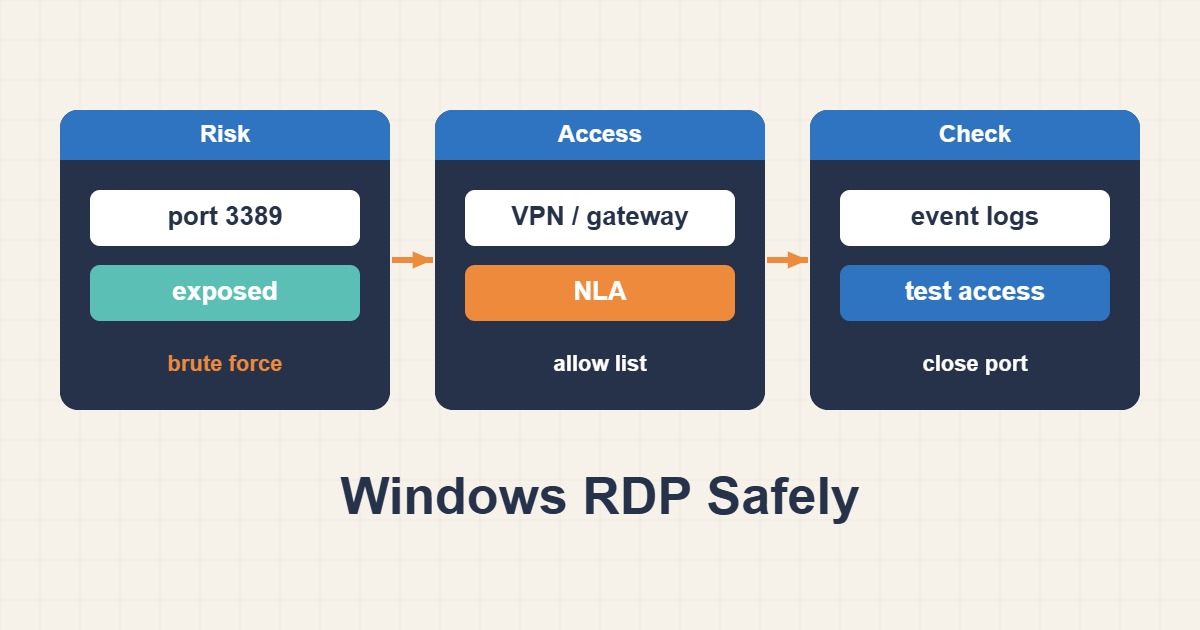
برای rollback تنها rule ساختهشده همین تغییر را حذف کنید و Export قبلی فایروال را با سیاست سازمان نگه دارید. 3389 را عمومی نگذارید؛ RD Gateway یا VPN با MFA مسیر مناسبتری است. نرخ شکست ورود و دسترسی خارج subnet را پایش کنید و رفع مشکل را با لاگ و اتصال واقعی اثبات کنید.
برای بررسی بخشهای مرتبط این مسیر، راهنماهای عیبیابی سایت در IPv6؛ وقتی IPv4 سالم و AAAA خراب است و تشخیص Packet Loss و مشکل MTU در لینوکس را نیز ببینید.