
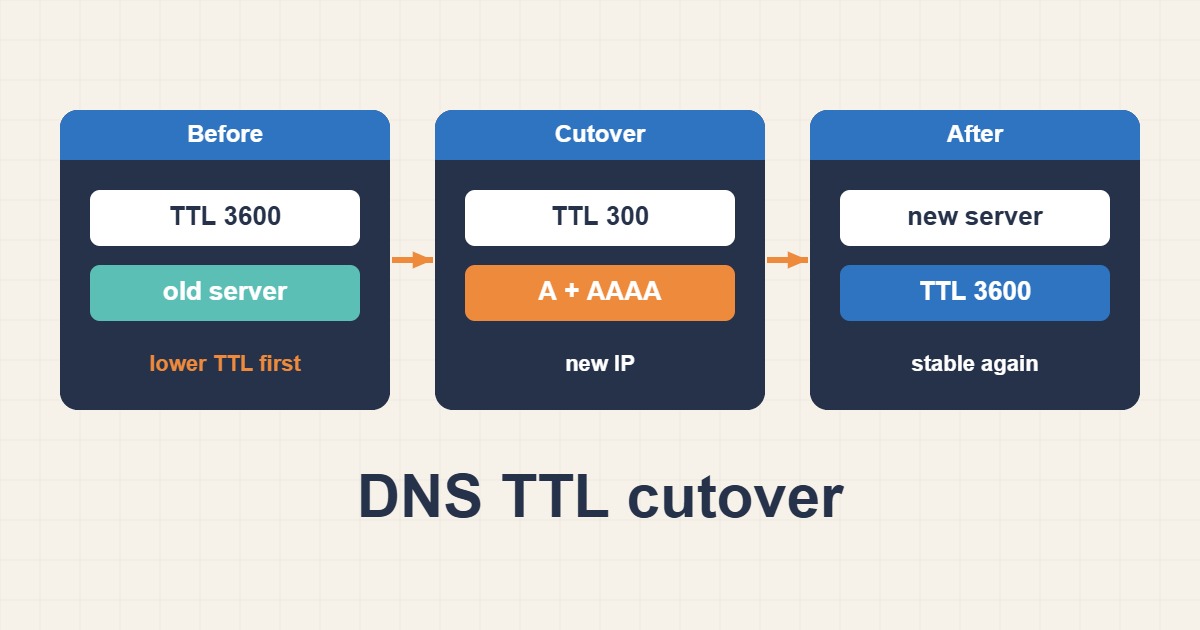
عندما تنقل موقعًا إلى خادم جديد فالملفات وقاعدة البيانات نصف العمل فقط. ما زال الزوار يجدونك عبر DNS، وتُخزَّن إجابات DNS في المحللات حول العالم طالما سمح TTL كل سجل. إذا غيّرت عنوان IP دون تخطيط وصل بعض الناس إلى الخادم الجديد وبقي آخرون على القديم لساعات أو حتى يوم. يوضح هذا الدليل كيف تخطط TTL لانتقال نظيف وتفحص النتيجة بـ dig وتتجنب الفخاخ التي تقسم الزيارات وتضيع البريد وتطيل التراجع.
١. ماذا يعني TTL فعلًا؟
TTL هو عدد الثواني التي يستطيع المحلل خلالها الاحتفاظ بالإجابة قبل أن يسأل من جديد. يمكن إعادة استخدام سجل بقيمة 3600 حتى ساعة بعد آخر جلب للمحلل. وبما أن كل محلل جلبه في لحظة مختلفة، تختفي الإجابة القديمة تدريجيًا لا دفعة واحدة. وTTL كذلك وعد من مالك المنطقة لا أمر، وبعض المحللات تحتفظ بالسجلات أكثر مما ينبغي.
٢. القاعدة الأساسية: اخفضه قبل الانتقال
لا يفيد TTL الأقل إلا إذا رآه المحللون. إذا كان TTL الحالي 24 ساعة فعليك خفضه قبل 24 ساعة على الأقل من الانتقال، وإلا احتفظت الذاكرات التي جلبت الإجابة الطويلة بها حتى نهاية عمرها. خطط للترتيب: اخفض TTL، وانتظر فترة كاملة من TTL القديم، وغيّر العنوان، ثم ارفع TTL مجددًا بعد استقرار الخادم الجديد.
٣. اطّلع على السجلات الحالية
سجّل الحالة الابتدائية قبل أي لمس:
dig +noall +answer example.com A
dig +noall +answer example.com MX
dig +noall +answer example.com NS
دوّن TTL الظاهر في العمود الثاني لكل إجابة واحفظ المخرجات. فهي مرجع التراجع لديك، وتذكّرك أيضًا بسجلات ينساها الناس أثناء الانتقال مثل MX وTXT للبريد.
٤. اختر TTL منخفضًا معقولًا
القيم بين 60 و300 ثانية شائعة لنافذة الانتقال. القيم المنخفضة جدًا ترفع حمل الاستعلامات على مزود DNS، وبعض المزودين يفرض حدًا أدنى. ويُعد 300 ثانية حلًا وسطًا عمليًا لمعظم المواقع: تتراجع خلال دقائق إن ساء شيء، وحركة المرور الإضافية ضئيلة لموقع عادي.
٥. جدول زمني بسيط
يبيّن هذا المقتطف من المنطقة الفكرة. العناوين من نطاقات التوثيق وهي أمثلة فقط:
example.com.   3600  IN  A   198.51.100.10   ; before: 1 hour
example.com.   300   IN  A   198.51.100.10   ; lowered at least 1 hour earlier
example.com.   300   IN  A   203.0.113.20    ; cutover to the new server
example.com.   3600  IN  A   203.0.113.20    ; raised again after it is stable
الجزء المهم هو الفاصل قبل التغيير. أبقِ TTL المنخفض طوال نافذة الترحيل ولبعض الوقت بعدها ليكون التراجع بسرعة الانتقال نفسها.
٦. جهّز الخادم الجديد أولًا
لا تلمس DNS قبل أن يصبح الخادم الجديد جاهزًا. انسخ الملفات وقاعدة البيانات وثبّت الشهادات واختبر الموقع بتجاوز شبيه بملف hosts يوجّه متصفحك أو curl إلى العنوان الجديد دون تغيير DNS:
curl -sI --resolve example.com:443:203.0.113.20 https://example.com/ | head -n 5
curl -s --resolve example.com:443:203.0.113.20 https://example.com/ | head -c 300
إذا كان التطبيق يخزن عناوين مطلقة فافحصها كما في ترحيل روابط ووردبريس بأمان عبر WP-CLI Search-Replace. واحصل على الشهادة مسبقًا ليعمل HTTPS لحظة وصول الزيارات.
٧. نفّذ الانتقال
غيّر سجل A أو AAAA إلى العنوان الجديد، وتذكّر تحديث سجل IPv6 أيضًا. إذا بقي سجل واحد يشير إلى الخادم القديم فسيذهب إليه جزء من الزوار. بعد التغيير اسأل خادمك authoritative والمحللات العامة عما تعيده:
dig +noall +answer example.com A @ns1.example-dns.net
dig +noall +answer example.com A @1.1.1.1
dig +noall +answer example.com A @8.8.8.8
يجب أن تتغير إجابة authoritative فورًا. وتتبعها المحللات العامة مع انتهاء نسخها المخزنة، ويمكنك قراءة الوقت المتبقي بـ dig:
dig +noall +answer +ttlunits example.com A @1.1.1.1
dig +short example.com SOA
٨. أبقِ الخادم القديم حيًا
أبقِ الخادم القديم يعمل مدة TTL القديم على الأقل مع هامش أمان، ويقدم المحتوى نفسه أو يعيد التوجيه إلى الجديد. في هذه الفترة لا يزال بعض الزوار يصلون إليه. وإذا كان الموقع يكتب بيانات كالطلبات أو التعليقات فقرر كيف تتجنب ضياع ما كُتب على القديم، مثل وضع القراءة فقط أو مزامنة قاعدة البيانات مرة أخرى بعد رحيل آخر زائر.
٩. لا تنسَ البريد والسجلات الأخرى
تغيير خادم الويب لا يستلزم تغيير البريد، لكن تعديلًا مهملًا للمنطقة قد يغيّره. تأكد أن سجلات MX وSPF وDKIM وDMARC لم تتغير إلا إذا كنت تريد فعلًا نقل البريد:
dig +noall +answer _dmarc.example.com TXT
dig +noall +answer example.com TXT | grep -i spf
إذا كان البريد ينتقل أيضًا فعامله كانتقال منفصل بخطته الخاصة، لأن استرجاع البريد الضائع أصعب من صفحة بطيئة.
١٠. نقل خوادم الأسماء مختلف
تغيير سجلات NS لدى المسجّل تتحكم فيه المنطقة الأب، وغالبًا ما يكون TTL الخاص بها أطول بكثير، عادة يوم أو يومان، ولا يمكنك خفضه بنفسك. إذا احتجت عنوان IP جديدًا فقط فعدّل سجل A لدى مزود DNS الحالي واترك خوادم الأسماء. وإذا اضطررت لتغيير المزود فانسخ المنطقة كاملة إلى المزود الجديد أولًا وتحقق من التطابق ثم بدّل سجلات NS. يضيف DNSSEC فخًا آخر، فراجع حل DNSSEC وSERVFAIL: تتبع سلسلة الثقة من المسجّل إلى Resolver قبل تغيير المزود لنطاق موقّع.
١١. التخزين السلبي والإجابات القديمة
إذا لم يكن اسم موجودًا لفترة قصيرة فقد تخزّن المحللات غيابه للمدة التي يحددها سجل SOA. هذا هو التخزين السلبي، وقد يجعل سجلًا أُنشئ حديثًا يبدو مفقودًا. وقد تقدّم بعض المحللات بيانات منتهية عند تعطل الخوادم العليا. كلا السلوكين يعني أن تختبر بأكثر من محلل ولا تفترض أن كل المستخدمين يرون الإجابة نفسها.
١٢. اختبر من أماكن متعددة
اسأل خوادم authoritative ومحللين عامين أو أكثر وجهازك. إذا كان حاسوبك لا يزال يعرض العنوان القديم فامسح ذاكرته المحلية، وتذكّر أن المتصفحات تحتفظ بذاكرتها الخاصة أيضًا:
sudo resolvectl flush-caches
sudo resolvectl statistics
إذا أبلغ مستخدم عن خطأ مثل تعذر العثور على النطاق فإن حل DNS_PROBE_FINISHED_NXDOMAIN: تشخيص DNS من النطاق إلى الخادم يساعد على فصل مشكلة DNS عن المشكلة المحلية.
١٣. الأخطاء الشائعة
- خفض TTL في لحظة التغيير نفسها بدل وقت أبكر.
- نسيان سجل AAAA وترك زوار IPv6 على الخادم القديم.
- إيقاف الخادم القديم قبل انتهاء الذاكرات.
- نسخ سجل A فقط عند تبديل مزود DNS وفقدان MX أو TXT.
- ترك TTL منخفضًا جدًا للأبد دون سبب.
- افتراض أن كل محلل يحترم TTL بدقة.
١٤. مثال تطبيقي
موقع TTL له 3600 ينتقل مساء السبت. مساء الجمعة يخفض المدير TTL إلى 300 ويحفظ مخرجات dig. بعد ساعة يُختبر الخادم الجديد بتجاوز محلي. في الوقت المتفق عليه يتغير سجلا A وAAAA فتتحدث إجابة authoritative فورًا وتستقر المحللات العامة خلال دقائق. يبقى الخادم القديم متصلًا يومًا ثم يعود TTL إلى 3600. هذا توضيح للخطة وليس قياسًا من موقع بعينه.
١٥. أسئلة شائعة
إلى كم أخفض TTL؟ إلى قيمة قصيرة مثل 300 ثانية، قبل الترحيل بمدة لا تقل عن TTL القديم، حتى تنتهي صلاحية الإجابات القديمة في المحللات.
لماذا يرى بعض الزوار الخادم القديم بعد التبديل؟ لأن محللات DNS تحتفظ بالإجابة حتى انتهاء TTL وبعضها يتجاوزه. لذلك أبقِ الخادم القديم يعمل أيامًا بعد التبديل.
متى أعيد TTL إلى قيمته الكبيرة؟ بعد أن يستقر الخادم الجديد ويتأكد أن لا حركة مهمة على القديم، فالقيم الكبيرة تقلل الحمل على خوادم DNS.
هل يتأثر البريد بتغيير سجل A؟ سجلات MX وSPF مستقلة عن سجل A للموقع، لكن تحقق أن اسم مضيف البريد لا يعتمد على سجل ستغيره.
١٦. قائمة تحقق سريعة
- سجّل الإجابات الحالية لـ A وAAAA وMX وTXT وNS.
- اخفض TTL قبل الانتقال بفترة TTL قديم واحدة على الأقل.
- جهّز الخادم الجديد واختبره بتجاوز محلي.
- غيّر كل سجلات العنوان ثم اسأل authoritative والمحللات العامة.
- أبقِ الخادم القديم يعمل حتى تنتهي الذاكرات.
- ارفع TTL مجددًا بعد استقرار الخادم الجديد.
تجد مزيدًا من أدلة الخوادم في أرشيف المقالات.
المراجع الرسمية
RFC 1035: Domain Names, Implementation and Specification · RFC 2308: Negative Caching of DNS Queries · RFC 8767: Serving Stale Data to Improve DNS Resiliency