
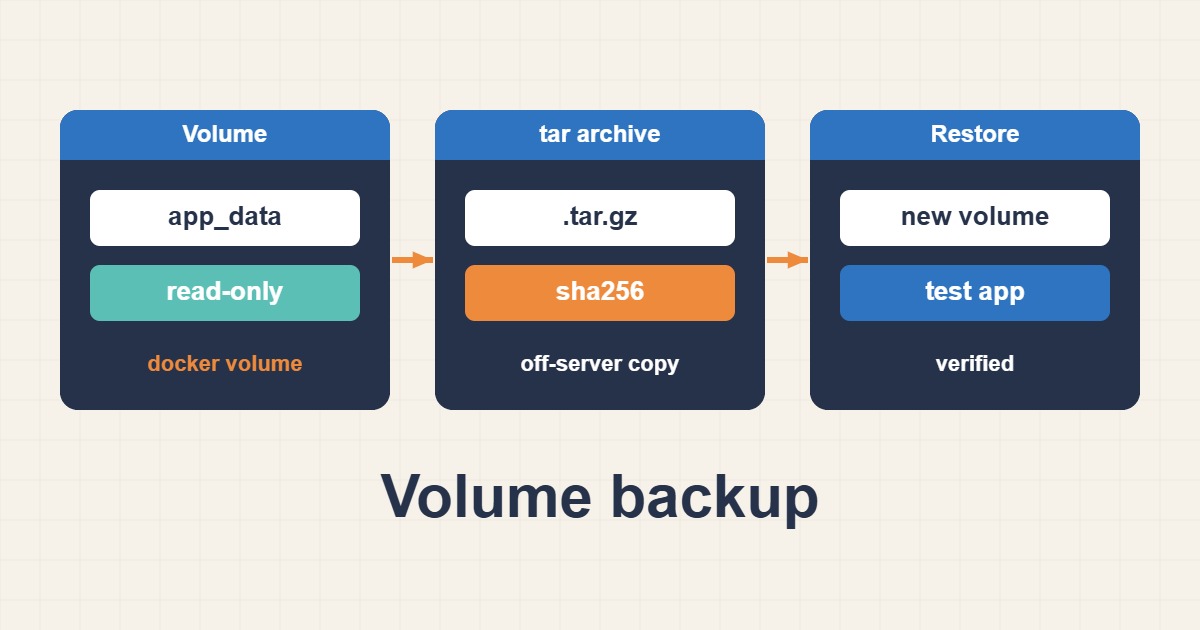
کانتینر مصرفشدنی است ولی دادههای Docker volume آن معمولاً نیست. پایگاههای داده، آپلودها و وضعیت برنامه در volumeها زندگی میکنند و حذف یک volume یا خرابی دیسک یعنی آن داده رفته است. بسیاری از تیمها از فایلهای compose پشتیبان میگیرند و volumeها را فراموش میکنند و این خلأ را وسط یک حادثه کشف میکنند. این راهنما نشان میدهد volumeهایتان را چطور پیدا کنید، با یک کانتینر یکبارمصرف پشتیبان بگیرید، امن بازیابی کنید، پایگاههای داده را درست مدیریت کنید و ثابت کنید پشتیبان واقعاً کار میکند.
۱. بدانید چه چیزی کجاست
Docker volume نامدار، bind mount و لایه قابلنوشتن خود کانتینر را دارد. volumeهای نامدار را Docker مدیریت میکند و زیر پوشه دادهاش قرار میگیرند. bind mountها پوشههای معمولی میزباناند که خودتان انتخاب کردهاید. لایه قابلنوشتن با حذف کانتینر از بین میرود. فقط دو مورد اول میمانند، پس فقط آنها به برنامه پشتیبان نیاز دارند و اولین کارتان فهرستکردن چیزی است که هر کانتینر واقعاً mount میکند:
docker volume ls
docker volume inspect app_data
docker ps --format '{{.Names}}	{{.Mounts}}'
هر volume را که دادهای را نگه میدارد که از دستدادنش ناراحتتان میکند یادداشت کنید. volumeهایی که فقط کش دارند را میشود رد کرد.
۲. چرا پوشه volume را دستی کپی نکنید
volumeهای نامدار روی میزبان در مسیری متعلق به Docker قرار دارند و کپی مستقیم آن مسیر شکننده است. به ساختار ذخیرهسازی وابسته است، به root نیاز دارد و روی میزبانهای Docker راهدور کار نمیکند. روش قابلحمل این است که volume را داخل یک کانتینر کوتاهعمر mount کنید و از درون آرشیوش کنید. این روی هر میزبانی که Docker اجرا کند کار میکند.
۳. با tar از یک volume پشتیبان بگیرید
این دستور volume را فقطخواندنی mount میکند، پوشه فعلی را بهعنوان مقصد mount میکند و یک آرشیو تاریخدار مینویسد:
docker run --rm \
  -v app_data:/data:ro \
  -v "$PWD":/backup \
  alpine:3.20 \
  tar czf /backup/app_data-$(date +%F).tar.gz -C /data .
پرچم :ro از منبع در برابر اشتباه محافظت میکند. بخش -C /data . مسیرها را نسبت به ریشه volume ذخیره میکند که بازیابی آرشیو در هر volume با هر نامی را آسان میکند. کانتینر هنگام خروج حذف میشود.
۴. در یک volume تازه بازیابی کنید
اول در یک volume جدید بازیابی کنید نه روی volume زنده. این به شما اجازه میدهد پیش از عوضکردن هر چیز نتیجه را وارسی کنید:
docker volume create app_data_restore
docker run --rm \
  -v app_data_restore:/data \
  -v "$PWD":/backup:ro \
  alpine:3.20 \
  tar xzf /backup/app_data-2026-10-14.tar.gz -C /data
وقتی محتوا را تأیید کردید، فایل compose را به volume بازیابیشده اشاره دهید یا بعد از توقف سرویس داده را به volume اصلی کپی کنید.
۵. به سازگاری داده فکر کنید
آرشیو فایلهایی که در حال نوشتهشدناند میتواند ناسازگار باشد. برنامه پرمشغله ممکن است فایلهای نیمهنوشته داشته باشد. سادهترین راه امن این است که سرویس را برای مدت کوتاه پشتیبانگیری متوقف کنید و بعد دوباره بالا بیاورید:
docker compose stop app
# run the backup or restore command here
docker compose start app
برای سرویسهایی که باید بالا بمانند، بهجای کپی در سطح فایل از ابزار snapshot یا export خود برنامه استفاده کنید، همانطور که بخش بعد توضیح میدهد.
۶. از پایگاه داده با ابزار خودش پشتیبان بگیرید
volume پایگاه دادهای که هنگام اجرا کپی شود میتواند پشتیبانی بدهد که بالا نمیآید. از ابزار dump خود پایگاه داده استفاده کنید که هنگام اجرای سرویس یک پشتیبان منطقی سازگار میسازد:
docker compose exec -T db sh -c 'mysqldump --single-transaction -u root -p"$MYSQL_ROOT_PASSWORD" appdb' > appdb-$(date +%F).sql
docker compose exec -T db sh -c 'pg_dump -U postgres appdb' > appdb-$(date +%F).dump
گزینه --single-transaction برای MySQL InnoDB یک snapshot سازگار بدون قفلکردن جدولها میدهد. dump را پشتیبان اصلی پایگاه داده نگه دارید و آرشیو volume را نسخه دوم بدانید. ابزارها و گزینهها بین موتورها فرق دارند، پس مستندات همانی را که اجرا میکنید بخوانید و برای اینکه کپیها چطور در یک برنامه بزرگتر جا میگیرند بکاپ 3-2-1 برای وردپرس و سرور؛ همراه تست بازیابی را ببینید.
۷. رازها را در dumpها و آرشیوها محافظت کنید
پشتیبانها هرچه volume دارد دارند، از جمله داده کاربران، توکنها و گاهی اعتبارنامهها. آنها را با مجوز محدود ذخیره کنید، پیش از خروج از سرور رمزنگاری کنید و هرگز رمز پایگاه داده را در خط فرمانی که کاربران دیگر میبینند نگذارید. مثالهای بالا رمز را بهجای تایپکردن از محیط کانتینر میخوانند. فایل compose، فایل محیطی و پشتیبانها را در جاهای جدا با دسترسی متفاوت نگه دارید.
۸. هر آرشیو را وارسی کنید
پشتیبانی که هرگز بررسی نشده فقط یک امید است. دستکم یک checksum ثبت کنید و تأیید کنید آرشیو خوانده میشود:
sha256sum app_data-2026-10-14.tar.gz > app_data-2026-10-14.tar.gz.sha256
sha256sum -c app_data-2026-10-14.tar.gz.sha256
tar tzf app_data-2026-10-14.tar.gz | head
checksum ثابت میکند فایل در ذخیرهسازی تغییر نکرده و فهرستکردن آرشیو ثابت میکند خواندنی است. هیچکدام ثابت نمیکند برنامه از آن بالا میآید، و به همین دلیل آزمون بازیابی واقعی مهم است.
۹. آزمون بازیابی اجرا کنید
بهصورت دورهای آخرین پشتیبان را در یک volume آزمایشی بازیابی کنید و یک نسخه از سرویس را روی آن بالا بیاورید. تأیید کنید داده هست و برنامه کار میکند:
docker run --rm -v app_data_restore:/data:ro alpine:3.20 ls -la /data
docker compose up -d
docker compose logs --tail 50 app
این را روی میزبان staging یا با نام پروژه و پورتهای دیگر اجرا کنید تا آزمون هرگز به production دست نزند. آزمون بازیابیای که امروز شکست میخورد بسیار ارزانتر از آزمونی است که وسط قطعی شکست بخورد.
۱۰. volumeها را بین سرورها منتقل کنید
همین روش آرشیو داده را به میزبان تازه میبرد. آرشیو بسازید، امن کپی کنید، روی سرور تازه volume بسازید و داخلش استخراج کنید. فایل compose را جدا منتقل کنید و تا تأیید مهاجرت نسخههای image را یکسان نگه دارید. اگر میزبان تازه برای برنامه شناسه کاربری متفاوتی استفاده میکند، ممکن است مالکیت فایلهای داخل آرشیو بعد از بازیابی نیاز به اصلاح داشته باشد.
۱۱. چرخش و نگهداری
پشتیبانها روی هم جمع میشوند. تصمیم بگیرید چند نسخه روزانه، هفتگی و ماهانه نگه دارید، دستکم یک نسخه را خارج از سرور کپی کنید و فایلهای قدیمی را با قاعده نه دستی پاک کنید. یک دستور فهرستکننده نشان میدهد قاعده چه چیزی را حذف میکند پیش از اینکه با عمل حذف اجرایش کنید:
find /srv/backups -name 'app_data-*.tar.gz' -mtime +14 -printدستکم یک نسخه را جای دیگر نگه دارید، چون پشتیبانِ روی همان دیسک با دیسک با هم خراب میشود. لاگ کانتینرها هم رشد میکنند و جلوگیری از پرشدن دیسک با چرخش لاگ Docker نشان میدهد چطور جلوی پر کردن دیسکی را بگیرید که پشتیبانهایتان در آن است.
۱۲. خاموشکردن تمیز مهم است
کانتینری که بهجای توقف کشته شود ممکن است فایلهای نیمهنوشته بگذارد. هنگام توقف به برنامهها زمان بدهید کارشان را تمام کنند و مطمئن شوید فرایند اصلی سیگنال توقف را دریافت میکند. توقف امن کانتینر Docker؛ از SIGTERM تا مهلت SIGKILL توضیح میدهد سیگنالهای توقف و تایماوتها چطور کار میکنند که مستقیماً روی سازگاری پشتیبانی که بعد از توقف گرفته میشود اثر دارد.
۱۳. اشتباههای رایج
- پشتیبانگیری فقط از فایل compose و نه volumeها.
- کپی فایلهای پایگاه داده در حال اجرا و انتظار بازیابی تمیز.
- بازیابی مستقیم روی volume زنده بدون نسخه آزمایشی.
- نگهداشتن همه پشتیبانها روی همان دیسک داده.
- هرگز آزمودن بازیابی.
- گذاشتن رمز در خط فرمان یا اسکریپتهای مشترک.
۱۴. یک مثال کاربردی
تیمی کوچک یک برنامه و یک پایگاه داده را در compose اجرا میکند. هر شب برنامه را کوتاه متوقف میکنند، volume داده را با tar آرشیو میکنند، یک dump منطقی از پایگاه داده میگیرند و هر دو فایل را با checksum از سرور بیرون کپی میکنند. ماهی یکبار آخرین جفت را در محیط آزمایشی بازیابی میکنند و برنامه را باز میکنند تا داده را تأیید کنند. اولین آزمون یک فایل محیطی گمشده را نشان میدهد که به یادداشتهایشان اضافه میکنند. این نمونهای از یک روال است، نه اندازهگیری از یک تیم واقعی.
۱۵. چکلیست سریع
- volumeها و bind mountهای دارای داده واقعی را فهرست کنید.
- آنها را با کانتینر یکبارمصرف و mount فقطخواندنی آرشیو کنید.
- برای پایگاههای داده از ابزار dump خودشان استفاده کنید.
- checksum ثبت کنید و یک نسخه خارج از سرور نگه دارید.
- در volume تازه بازیابی کنید و برنامه را تست کنید.
- آزمون بازیابی را زمانبندیشده تکرار کنید و پشتیبانهای قدیمی را بچرخانید.
راهنماهای بیشتر سرور در آرشیو مقالات جمع شدهاند.
منابع رسمی
Docker: Volumes (backup, restore, migrate) · Docker Compose: Volumes reference · GNU tar manual