
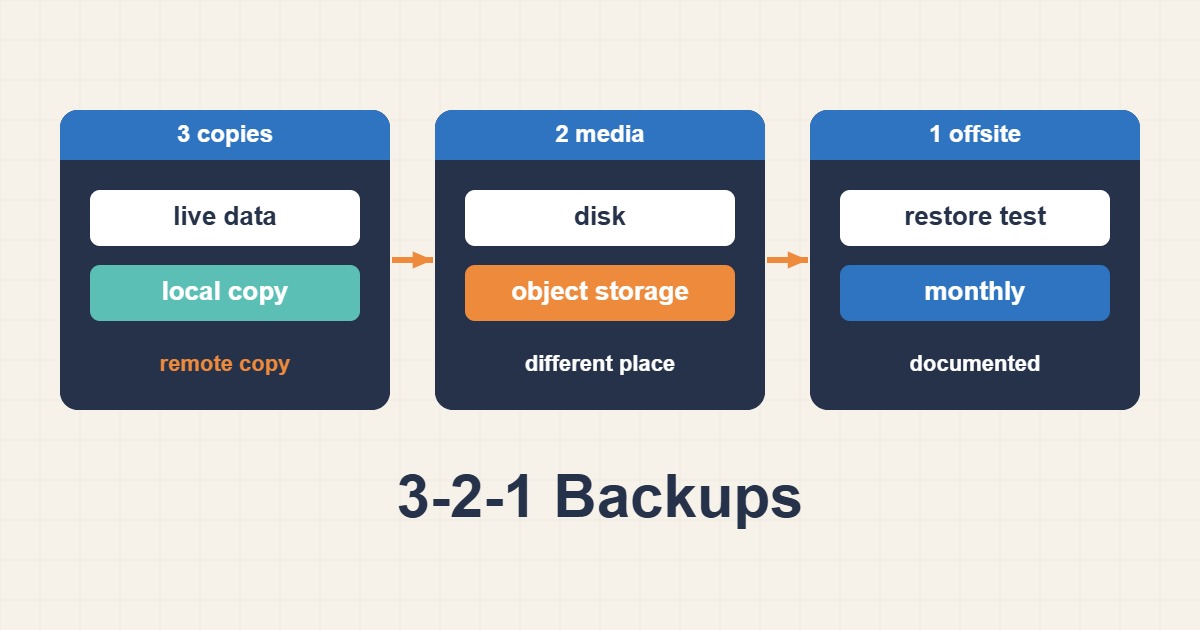
بکاپی که بازیابی نشده، فقط یک فرض است. راهبرد 3-2-1 میگوید سه نسخه از داده، روی دو نوع رسانه و دستکم یک نسخه خارج از محل نگهداری شود. برای وردپرس و سرور، این اصل باید با RPO، RTO و آزمون بازیابی ترکیب شود.
RPO و RTO را مشخص کنید
RPO بیشترین داده قابلقبول برای از دست رفتن است؛ مثلاً ۱۵ دقیقه تراکنش. RTO بیشترین زمان قابلقبول برای بازگشت سرویس است. برنامه بکاپ بدون این دو عدد معمولاً یا پرهزینه است یا هنگام حادثه کافی نیست.
چه چیزهایی باید محافظت شوند؟
- پایگاهداده وردپرس و هر دیتابیس وابسته
- پوشه uploads، افزونهها و قالبهای سفارشی
- فایلهای پیکربندی وبسرور، PHP-FPM، cron و سرویسها
- فهرست نسخه بستهها و مستندات بازسازی
- کلیدها و اسرار در مخزن امن جداگانه، نه داخل آرشیو عمومی
Snapshot ماشین مجازی مفید است اما بهتنهایی بکاپ نیست؛ اگر همان storage خراب یا رمزگذاری شود، snapshot نیز از دست میرود.
یک معماری عملی 3-2-1
نسخه اول داده فعال است. نسخه دوم میتواند مخزن محلی جدا یا backup server باشد. نسخه سوم باید در حساب یا مکان دیگری نگهداری شود و ترجیحاً قابلیت immutability یا Object Lock داشته باشد. دسترسی نوشتن production به نسخههای قدیمی را محدود کنید.
سازگاری پایگاهداده
کپی مستقیم فایلهای MySQL در حال اجرا ممکن است ناسازگار باشد. برای InnoDB از dump تراکنشی یا ابزار فیزیکی سازگار استفاده کنید:
mysqldump --single-transaction --quick --routines --triggers --databases wordpress > wordpress.sqlآرشیو فایلها را با dump همان بازه زمانی هماهنگ کنید. در سایت پرتغییر، maintenance کوتاه، snapshot سازگار یا ابزار backup-aware لازم است.
رمزنگاری، checksum و نگهداری
نسخهها را هنگام انتقال و در محل ذخیره رمزنگاری کنید. checksum خرابی فایل را نشان میدهد اما جایگزین تست restore نیست. سیاست نگهداری میتواند نسخههای روزانه، هفتگی و ماهانه داشته باشد؛ حذف خودکار را طوری تنظیم کنید که یک خطای sync همه نسلها را پاک نکند.
sha256sum wordpress.sql site-files.tar.zst > SHA256SUMS
sha256sum -c SHA256SUMS
تست بازیابی مرحلهبهمرحله
- یک محیط staging جدا و بدون ارسال ایمیل آماده کنید.
- نسخه مشخصی را از offsite دانلود و checksum را بررسی کنید.
- فایلها و دیتابیس را با کاربر و سطح دسترسی صحیح بازگردانید.
- دامنه را در hosts یا DNS آزمایشی نگاشت کنید.
- ورود مدیریت، رسانهها، فرمها، cron، permalink و صفحات کلیدی را آزمایش کنید.
- زمان واقعی بازیابی و خطاها را ثبت کنید و runbook را اصلاح کنید.
اگر بازیابی پس از آلودگی یا نفوذ انجام میشود، پیش از بازگرداندن سایت به Production، راهنمای پاکسازی بدافزار وردپرس و حذف Backdoor را بررسی کنید تا فایل یا دیتابیس آلوده دوباره وارد محیط سالم نشود.
پایش و هشدار
صرفاً موفق بودن job کافی نیست. اندازه نسخه، تعداد فایل، سن آخرین بکاپ، نتیجه checksum، مدت اجرا و نتیجه restore آزمایشی را پایش کنید. هشدار باید به مسیری برسد که هنگام خرابی سرور production همچنان در دسترس باشد.
چکلیست نهایی
سه نسخه واقعی، دو رسانه مستقل، یک نسخه خارج از محل، رمزنگاری، سیاست نگهداری مقاوم در برابر حذف، گزارش سلامت و یک بازیابی آزمایششده داشته باشید. هدف نهایی «داشتن فایل بکاپ» نیست؛ توانایی بازگرداندن سرویس در RTO تعریفشده است.