
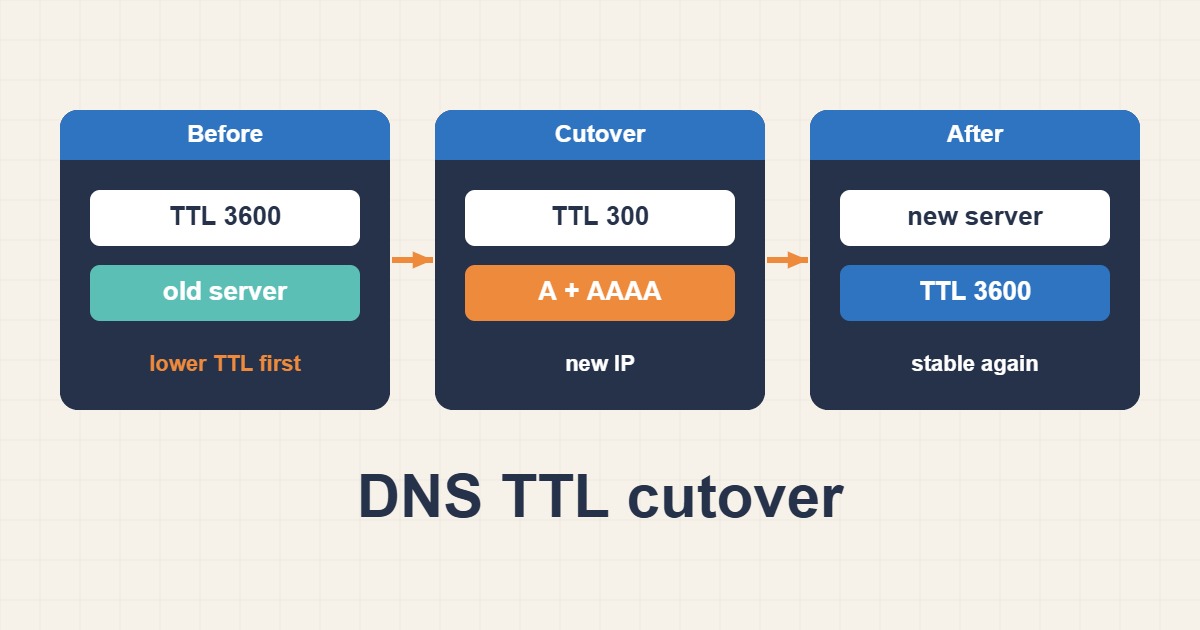
وقتی سایتی را به سرور تازه میبرید، فایلها و پایگاه داده فقط نیمی از کار است. بازدیدکنندهها هنوز از راه DNS شما را پیدا میکنند و پاسخهای DNS تا مدتی که TTL هر رکورد اجازه میدهد در resolverهای سراسر دنیا کش میشوند. اگر بدون برنامه IP را عوض کنید، بعضیها به سرور تازه میرسند و بعضی تا چند ساعت یا حتی یک روز به سرور قدیمی. این راهنما نشان میدهد TTL را برای یک cutover تمیز چطور برنامهریزی کنید، نتیجه را با dig بسنجید و از تلههایی که ترافیک را دوپاره میکنند، ایمیل را گم میکنند و بازگشت را طولانی میکنند دوری کنید.
۱. TTL واقعاً یعنی چه؟
TTL تعداد ثانیههایی است که یک resolver میتواند پاسخ را نگه دارد پیش از اینکه دوباره بپرسد. رکوردی با TTL برابر ۳۶۰۰ را میشود تا یک ساعت بعد از آخرین دریافت resolver دوباره استفاده کرد. چون هر resolver در لحظهای متفاوت آن را گرفته، پاسخ قدیمی بهتدریج از بین میرود نه در یک لحظه. TTL همچنین قولی از طرف صاحب zone است نه فرمان، و بعضی resolverها رکوردها را بیشتر از حد لازم نگه میدارند.
۲. قاعده اصلی: قبل از جابهجایی کمش کنید
TTL کمتر فقط وقتی کمک میکند که resolverها آن را دیده باشند. اگر TTL فعلی ۲۴ ساعت است، باید دستکم ۲۴ ساعت پیش از cutover کمش کنید، وگرنه کشهایی که پاسخ طولانیمدت را گرفتهاند آن را تا آخر عمرش نگه میدارند. ترتیب را برنامهریزی کنید: TTL را کم کنید، یک دوره کامل TTL قدیمی صبر کنید، آدرس را عوض کنید و بعد از پایدارشدن سرور تازه دوباره TTL را بالا ببرید.
۳. رکوردهای فعلی را ببینید
پیش از دستزدن به چیزی وضعیت شروع را ثبت کنید:
dig +noall +answer example.com A
dig +noall +answer example.com MX
dig +noall +answer example.com NS
TTL نمایشدادهشده در ستون دوم هر پاسخ را یادداشت کنید و خروجی را ذخیره کنید. این مرجع بازگشت شماست و رکوردهایی را هم یادآوری میکند که هنگام جابهجایی فراموش میشوند، مثل MX و TXT برای ایمیل.
۴. یک TTL پایین معقول انتخاب کنید
مقدارهای بین ۶۰ تا ۳۰۰ ثانیه برای پنجره cutover رایج است. مقدارهای خیلی کم بار کوئری روی ارائهدهنده DNS را زیاد میکنند و بعضی ارائهدهندگان حداقل اجباری دارند. TTL برابر ۳۰۰ ثانیه برای بیشتر سایتها سازش عملی است: اگر مشکلی بود طی چند دقیقه برمیگردید و ترافیک اضافه برای یک وبسایت عادی ناچیز است.
۵. یک خط زمانی ساده
این بخش از zone ایده را نشان میدهد. آدرسها از بازه مستندات هستند و فقط مثالاند:
example.com.   3600  IN  A   198.51.100.10   ; before: 1 hour
example.com.   300   IN  A   198.51.100.10   ; lowered at least 1 hour earlier
example.com.   300   IN  A   203.0.113.20    ; cutover to the new server
example.com.   3600  IN  A   203.0.113.20    ; raised again after it is stable
بخش مهم فاصله پیش از تغییر است. TTL پایین را در طول پنجره مهاجرت و مدتی بعدش نگه دارید تا بازگشت به همان سرعت cutover باشد.
۶. اول سرور تازه را آماده کنید
تا وقتی سرور تازه آماده نیست به DNS دست نزنید. فایلها و پایگاه داده را کپی کنید، گواهیها را نصب کنید و سایت را با یک override شبیه hosts که مرورگر یا curl خودتان را بدون تغییر DNS به آدرس تازه میبرد تست کنید:
curl -sI --resolve example.com:443:203.0.113.20 https://example.com/ | head -n 5
curl -s --resolve example.com:443:203.0.113.20 https://example.com/ | head -c 300
اگر برنامه نشانیهای مطلق ذخیره میکند، همانطور که در مهاجرت امن URL وردپرس با WP-CLI و داده Serialized آمده بررسیشان کنید. گواهی را هم از قبل بگیرید تا HTTPS همان لحظه رسیدن ترافیک کار کند.
۷. cutover را انجام دهید
رکورد A یا AAAA را به آدرس تازه تغییر دهید و یادتان باشد رکورد IPv6 را هم بهروز کنید. اگر یک رکورد هنوز به سرور قدیمی اشاره کند، بخشی از بازدیدکنندهها همانجا میروند. بعد از تغییر از سرور authoritative خودتان و از resolverهای عمومی بپرسید چه برمیگردانند:
dig +noall +answer example.com A @ns1.example-dns.net
dig +noall +answer example.com A @1.1.1.1
dig +noall +answer example.com A @8.8.8.8
پاسخ authoritative باید بلافاصله عوض شود. resolverهای عمومی با منقضیشدن نسخه کششدهشان دنبال میکنند و زمان باقیمانده را با dig میتوانید بخوانید:
dig +noall +answer +ttlunits example.com A @1.1.1.1
dig +short example.com SOA
۸. سرور قدیمی را زنده نگه دارید
دستکم بهاندازه TTL قدیمی بهاضافه حاشیه اطمینان، سرور قدیمی را روشن نگه دارید و همان محتوا را سرو کند یا به سرور تازه ریدایرکت کند. در این بازه بعضی بازدیدکنندهها هنوز آنجا میرسند. اگر سایت داده مینویسد، مثل سفارش یا دیدگاه، تصمیم بگیرید چطور نوشتههای روی سرور قدیمی گم نشوند، مثلاً با حالت فقطخواندنی یا همگامسازی دوباره پایگاه داده بعد از رفتن آخرین بازدیدکننده.
۹. ایمیل و رکوردهای دیگر را فراموش نکنید
تغییر وبسرور لازم نیست ایمیل را عوض کند ولی ویرایش بیدقت zone میتواند عوضش کند. بررسی کنید رکوردهای MX، SPF، DKIM و DMARC دستنخوردهاند مگر اینکه واقعاً بخواهید ایمیل را جابهجا کنید:
dig +noall +answer _dmarc.example.com TXT
dig +noall +answer example.com TXT | grep -i spf
اگر ایمیل هم میرود، آن را cutover جدا با برنامه خودش بدانید، چون بازیابی ایمیل گمشده از یک صفحه کند سختتر است.
۱۰. جابهجایی name serverها فرق دارد
تغییر رکوردهای NS در رجیسترار توسط zone والد کنترل میشود و TTL آن اغلب خیلی بلندتر است، معمولاً یک یا دو روز، و خودتان نمیتوانید کمش کنید. اگر فقط IP تازه لازم دارید، رکورد A را در ارائهدهنده DNS فعلی ویرایش کنید و name serverها را دست نزنید. اگر باید ارائهدهنده DNS را عوض کنید، اول کل zone را به ارائهدهنده تازه کپی کنید، تطابق را تأیید کنید و بعد NS را عوض کنید. DNSSEC تله دیگری اضافه میکند، پس پیش از عوضکردن ارائهدهنده برای دامنه امضاشده رفع خطای DNSSEC و SERVFAIL؛ عیبیابی زنجیره اعتماد را ببینید.
۱۱. کش منفی و پاسخهای کهنه
اگر نامی برای مدت کوتاهی وجود نداشته، resolverها ممکن است آن نبودن را بهمدتی که رکورد SOA تعیین میکند کش کنند. این کش منفی است و میتواند باعث شود رکورد تازه ساختهشده گمشده به نظر برسد. بعضی resolverها هم هنگام خرابی سرورهای بالادستی میتوانند داده منقضی را سرو کنند. هر دو رفتار یعنی باید با بیش از یک resolver تست کنید و فرض نکنید همه کاربران یک پاسخ را میبینند.
۱۲. از چند جا تست کنید
از سرورهای authoritative، دو یا چند resolver عمومی و ماشین خودتان بپرسید. اگر رایانه شما هنوز آدرس قدیمی را نشان میدهد، کش محلی را پاک کنید و یادتان باشد مرورگرها کش خودشان را هم دارند:
sudo resolvectl flush-caches
sudo resolvectl statistics
اگر کاربری خطایی مثل پیدا نشدن دامنه گزارش داد، رفع خطای NXDOMAIN؛ عیبیابی DNS از دامنه تا سرور کمک میکند مشکل DNS را از مشکل محلی جدا کنید.
۱۳. اشتباههای رایج
- کمکردن TTL همزمان با تغییر بهجای زودتر.
- فراموشکردن رکورد AAAA و جاگذاشتن بازدیدکنندگان IPv6 روی سرور قدیمی.
- خاموشکردن سرور قدیمی پیش از منقضیشدن کشها.
- کپی فقط رکورد A هنگام عوضکردن ارائهدهنده DNS و از دست دادن MX یا TXT.
- باقیگذاشتن TTL بسیار کم برای همیشه بدون دلیل.
- فرض اینکه هر resolver دقیقاً TTL را رعایت میکند.
۱۴. یک مثال کاربردی
سایتی TTL برابر ۳۶۰۰ دارد و شنبه شب منتقل میشود. جمعه عصر مدیر TTL را به ۳۰۰ کم میکند و خروجی dig را ذخیره میکند. بعد از یک ساعت سرور تازه با override محلی تست میشود. در زمان توافقشده رکوردهای A و AAAA عوض میشوند، پاسخ authoritative فوراً بهروز میشود و resolverهای عمومی طی چند دقیقه جا میافتند. سرور قدیمی یک روز آنلاین میماند و بعد TTL به ۳۶۰۰ برمیگردد. این نمونهای از برنامه است، نه اندازهگیری از یک سایت مشخص.
۱۵. چکلیست سریع
- پاسخهای فعلی A، AAAA، MX، TXT و NS را ثبت کنید.
- TTL را دستکم یک دوره TTL قدیمی پیش از جابهجایی کم کنید.
- سرور تازه را آماده و با override محلی تست کنید.
- همه رکوردهای آدرس را عوض کنید، بعد از authoritative و resolverهای عمومی بپرسید.
- سرور قدیمی را تا منقضیشدن کشها روشن نگه دارید.
- بعد از پایدارشدن سرور تازه TTL را دوباره بالا ببرید.
راهنماهای بیشتر سرور در آرشیو مقالات جمع شدهاند.
منابع رسمی
RFC 1035: Domain Names, Implementation and Specification · RFC 2308: Negative Caching of DNS Queries · RFC 8767: Serving Stale Data to Improve DNS Resiliency