
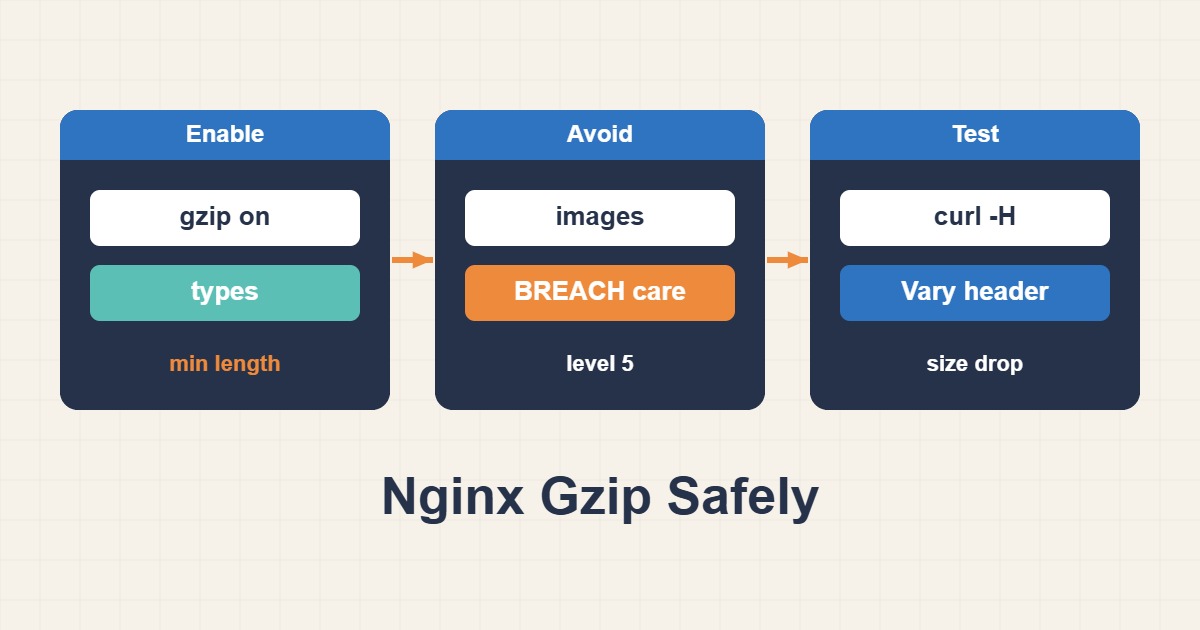
فشردهسازی یکی از ارزانترین بهبودهای سرعت روی یک وبسرور است. فایلهای متنی مثل HTML، CSS و JavaScript بهشدت کوچک میشوند، پس صفحهها سریعتر دانلود میشوند و هزینه پهنای باند پایین میآید. اما بد تنظیمکردنش هم آسان است: فایلهای اشتباه را فشرده کنید و CPU بیدلیل میسوزد، یک هدر را جا بیندازید و کش بایتهای فشرده را به کلاینتی میدهد که نمیتواند بخواندشان. این راهنما نشان میدهد فشردهسازی gzip در Nginx را چطور امن فعال کنید، کی فایلهای پیشفشرده یا Brotli اضافه کنید، و نتیجه را بهجای اعتماد به امتیاز یک ابزار سرعتسنج با curl بررسی کنید.
۱. فشردهسازی به چه چیزی دست بزند و به چه چیزی نه
فشردهسازی روی متن تکراری کار میکند: HTML، CSS، JavaScript، JSON، XML، SVG و متن ساده. روی فرمتهای از قبل فشرده مثل JPEG، PNG، WebP، MP4، ZIP و فونتهای WOFF2 تقریباً هیچ کاری نمیکند و تلاش برای آن فقط CPU هدر میدهد. پیکربندی شما باید نوعهای متنی را صریحاً فهرست کند و بقیه را رها کند.
۲. ببینید چه چیزی از قبل فعال است
curl -sI -H 'Accept-Encoding: gzip' https://example.com/ | grep -i -E 'content-encoding|vary'
sudo nginx -T 2>/dev/null | grep -i gzip
Nginx بهطور پیشفرض gzip را خاموش دارد، اما بسیاری از بستههای توزیعها یک بلوک gzip ناقص در nginx.conf میگذارند و پنلهای هاستینگ هم تنظیمات خودشان را اضافه میکنند. دستور دوم پیکربندی مؤثر را چاپ میکند تا همه دستورهای gzip را یکجا ببینید. اگر دستور اول برای CSS شما همین الان Content-Encoding: gzip را نشان میدهد، فقط باید تنظیمات را مرور کنید، نه اینکه چیزی تازه اضافه کنید.
۳. یک پایه معقول
gzip on;
gzip_comp_level 5;
gzip_min_length 256;
gzip_vary on;
gzip_proxied any;
gzip_types text/css text/plain text/xml text/javascript application/javascript application/json application/xml image/svg+xml;
HTML هر وقت gzip روشن باشد فشرده میشود، پس text/html لازم نیست در فهرست بیاید. gzip_min_length 256 پاسخهای بسیار کوچک را که سربار هدر از صرفهجویی بیشتر است رد میکند. gzip_proxied any اجازه میدهد Nginx پاسخ درخواستهایی را که از پروکسی یا CDN میرسند هم فشرده کند. بلوک را در context مربوط به http بگذارید تا روی همه سایتها اعمال شود و فقط در صورت نیاز در یک بلوک server بازنویسیاش کنید.
۴. سطح فشردهسازی منطقی انتخاب کنید
مقدار gzip_comp_level از ۱ (سریع، خروجی بزرگتر) تا ۹ (کند، خروجی کمی کوچکتر) است. سطحهای ۴ تا ۶ بیشتر سود را با هزینه CPU متوسط میگیرند. سطح ۹ میتواند زمان CPU را دو برابر کند برای صرفهجویی چند درصدی، که روی سرور پرترافیک بهندرت میارزد. با ۵ شروع کنید و فقط وقتی پایش دلیلی نشان داد تغییرش دهید.
۵. Vary: Accept-Encoding را فراموش نکنید
دستور gzip_vary on هدر Vary: Accept-Encoding را به پاسخهای فشرده اضافه میکند. این هدر به کشهای مشترک و CDNها میگوید نسخه فشرده و غیرفشرده را جدا ذخیره کنند. بدون آن، کش میتواند بایتهای gzip را به کلاینتی بدهد که آن را نخواسته. اگر کش هم تنظیم میکنید، کش امن Reverse Proxy در Nginx؛ جلوگیری از کش صفحات خصوصی را ببینید.
۶. فایلهای استاتیک پیشفشرده سرو کنید
برای داراییهایی که بهندرت عوض میشوند، فشردهکردن در هر درخواست اتلاف است. یکبار در زمان build فشردهشان کنید و بگذارید Nginx فایل .gz کنار فایل اصلی را سرو کند:
gzip_static on;این به ماژول ngx_http_gzip_static_module نیاز دارد که بسیاری از بستهها شامل آن هستند ولی نه همه. با فعالبودنش، درخواست برای app.js وقتی کلاینت gzip را بپذیرد و فایل وجود داشته باشد، app.js.gz را برمیگرداند. فایلهای .gz را با سطح بالا مثل ۹ بسازید، چون هزینه را فقط یکبار میدهید.
۷. Brotli بهعنوان قدم دوم
Brotli معمولاً متن را چند درصد بهتر از gzip فشرده میکند و مرورگرها آن را روی HTTPS پشتیبانی میکنند. Nginx آن را در build پیشفرض ندارد، پس به ماژول شخص ثالث ngx_brotli یا بستهای که آن را همراه دارد نیاز دارید:
brotli on;
brotli_comp_level 5;
brotli_types text/css text/plain text/javascript application/javascript application/json application/xml image/svg+xml;
gzip را بهعنوان جایگزین برای کلاینتهای بدون Brotli روشن نگه دارید و قبل و بعد اندازه بگیرید. اگر نصب ماژول روی سرور تولید ریسکی به نظر میرسد، فقط gzip هم پاسخ کاملاً خوبی است.
۸. هشدار BREACH
فشردهکردن پاسخهای HTTPS که یک راز را بازتاب میدهند و همزمان ورودی تحت کنترل مهاجم دارند میتواند آن راز را از راه اندازه پاسخها لو بدهد، حملهای که BREACH نام دارد. قاعده عملی این است که صفحههای پویایی را که توکن نشست یا CSRF را کنار ورودی کاربر نشان میدهند فشرده نکنید یا آن توکنها را ماسک کنید. CSS و JavaScript و تصویر استاتیک این مشکل را ندارند، که دلیل دیگری است برای فشردهکردن فقط نوعهایی که فهرست میکنید.
۹. تست و راستیآزمایی
curl -s -o /dev/null -w '%{size_download} bytes\n' https://example.com/style.css
curl -s -H 'Accept-Encoding: gzip' -o /dev/null -w '%{size_download} bytes\n' https://example.com/style.css
sudo nginx -t && sudo systemctl reload nginx
دو اندازه را مقایسه کنید: دومی برای متن باید خیلی کوچکتر باشد. بعد Content-Encoding: gzip و Vary: Accept-Encoding را در هدرها تأیید کنید. همیشه پیش از reload دستور nginx -t را بزنید و بهجای فقط صفحه اصلی، یک صفحه HTML، یک فایل CSS و یک endpoint از نوع JSON را بررسی کنید.
۱۰. صرفهجویی را در لاگهای خودتان اندازه بگیرید
Nginx نسبت فشردهسازی حاصل را با متغیر $gzip_ratio در اختیار میگذارد. آن را به یک فرمت لاگ اختصاصی اضافه کنید تا درخواستبهدرخواست ببینید کدام پاسخها خوب فشرده میشوند و کدام نه:
log_format compress '$remote_addr "$request" $status $body_bytes_sent gz=$gzip_ratio';
access_log /var/log/nginx/access.log compress;
در این فرمت $body_bytes_sent اندازه بعد از فشردهسازی است و $gzip_ratio اندازه اصلی تقسیم بر اندازه فشرده است، پس مقدار ۴٫۰ یعنی پاسخ به یکچهارم کوچک شده. پاسخهای بدون نسبت اصلاً فشرده نشدهاند، که راه پیداکردن نوع محتوای جاافتاده از gzip_types است. فرمت را یک روز استفاده کنید، اعداد را ببینید و بعد به فرمت لاگ عادی برگردید تا حجم لاگ زیاد نشود.
۱۱. بازنویسی برای دانلودها و اپلیکیشنهای پروکسیشده
تنظیمات سراسری نقطه شروعاند، نه قانون. آرشیوهای بزرگ و دانلودهای رسانهای نباید فشرده شوند و locationهای API پشت proxy_pass گاهی لازم است دستورها را صریحاً تکرار کنند:
location /downloads/ {
    gzip off;
}

location /api/ {
    proxy_pass http://127.0.0.1:3000;
    gzip on;
    gzip_proxied any;
}فشردهکردن یک دانلود چندگیگابایتی CPU را هدر میدهد و دانلود قابلازسرگیری را خراب میکند، پس برای چنین مسیرهایی خاموشش کنید. برای اپلیکیشنهای پروکسیشده یادتان باشد Nginx پاسخ را بعد از دریافت از بکاند فشرده میکند، پس بکاندی که خودش فشرده میکند باید فقط یکبار و در یک جا تنظیم شود. وقتی رفتار عجیب است، هدرهای مستقیم بکاند را با هدرهایی که Nginx برمیگرداند مقایسه کنید.
۱۲. مراقب فشردهسازی دوباره باشید
اگر یک بکاند مثل PHP، Node.js یا یک CDN پاسخهایش را از قبل فشرده میکند، در همان گام دوباره فشرده نکنید. Nginx پاسخی را که از قبل Content-Encoding دارد دوباره فشرده نمیکند، اما یک CDN بد تنظیمشده میتواند دوبار فشرده کند یا هدرها را حذف کند. آدرس عمومی را هم درخواست کنید، نه فقط origin را، تا آنچه را بازدیدکنندگان واقعاً دریافت میکنند ببینید.
۱۳. اشتباههای رایج
- اضافهکردن نوعهای تصویر به
gzip_typesکه CPU را هدر میدهد. - گذاشتن
gzip_comp_level 9روی سرور پرترافیک. - جاانداختن
gzip_varyو کششدن نسخههای مخلوط. - فعالکردن Brotli بدون نگهداشتن جایگزین gzip.
- فشردهکردن صفحههای پویایی که رازها را بازتاب میدهند.
- قضاوت درباره موفقیت از روی امتیاز سرعتسنج بهجای هدرها و اندازه پاسخها.
۱۴. نکتهای درباره ETag و بازههای بایتی
وقتی Nginx یک پاسخ را در لحظه فشرده میکند، رفتار validatorها عوض میشود. یک ETag قوی از بکاند به ETag ضعیف تبدیل میشود، چون بایتهای فشرده دیگر با بازنمایی اصلی یکسان نیستند. درخواستهای شرطی برای بیشتر کلاینتها هنوز کار میکنند، اما اگر به validatorهای قوی یا دانلود جزئی فایلهای بزرگ وابستهاید، آن فایلها را بدون فشردهسازی یا بهصورت فایل استاتیک پیشفشرده با gzip_static سرو کنید. این دلیل خوب دیگری است که رسانه و آرشیو را از gzip_types دور نگه دارید.
۱۵. یک مثال کاربردی
سایت وردپرسی را در نظر بگیرید که یک شیوهنامه ترکیبی ۱۸۰ کیلوبایتی و یک پاسخ JSON ۹۰ کیلوبایتی از یک API سرو میکند. با پایه بالا، داراییهای متنی از این نوع اغلب بیش از نصف کوچک میشوند، پس انتظار دارید شیوهنامه با کسری از اندازهاش از سرور خارج شود. این اعداد را مثال بدانید، نه وعده: بایتهای دقیق را با دستورهای curl بالا روی فایلهای خودتان اندازه بگیرید. اگر صرفهجویی کم است، بررسی کنید Content-Type پاسخ با یکی از ورودیهای gzip_types میخواند.
۱۶. چکلیست سریع
- با curl و
nginx -Tببینید چه چیزی از قبل روشن است. gzip on، سطحی حدود ۵، حداقل طول و فهرست صریح نوعها را بگذارید.gzip_vary onرا اضافه کنید.gzip_staticرا برای داراییهای زمان build و Brotli را بهعنوان اضافه اختیاری بررسی کنید.- اندازهها و هدرها را روی آدرس عمومی تأیید کنید.
برای مطالعه مرتبط، بهینهسازی Autoload در wp_options وردپرس و تنظیم PHP-FPM و رفع خطای 504 Gateway Timeout؛ راهنمای عملی Poolها را ببینید. راهنماهای بیشتر سرور در آرشیو مقالات جمع شدهاند.
منابع رسمی
Nginx ngx_http_gzip_module · Nginx ngx_http_gzip_static_module · MDN: Content-Encoding · ngx_brotli module