
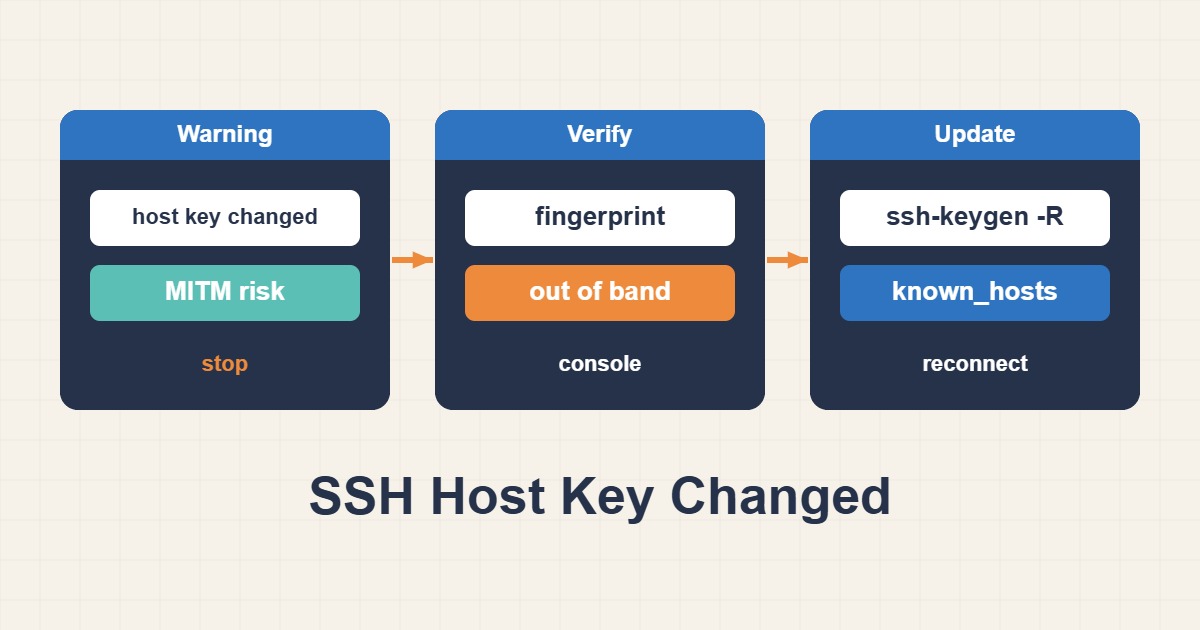
يعني تحذير REMOTE HOST IDENTIFICATION HAS CHANGED أن مفتاح خادم SSH المعروض يختلف عن سجل موثوق سابق. قد يسببه إعادة بناء الخادم أو تدوير مفتاح مخطط له، لكنه قد يدل أيضاً على وجهة خاطئة أو اعتراض الاتصال. حذف التحذير من دون التحقق من الهوية يلغي الحماية التي يوفرها. أبقِ الاتصال متوقفاً حتى التحقق المستقل من المفتاح الجديد.
١. مفتاح المضيف ليس مفتاح دخول المستخدم
يعرّف Host Key الخادم، بينما يعرّف مفتاح المستخدم وauthorized_keys حسابك للخادم. تغيير مفتاح الدخول الشخصي لا يحل اختلاف هوية المضيف. سجل اسم المضيف وIP والمنفذ والخوارزمية وبصمة SHA256 ومسار known_hosts المذكور في التحذير. لا تشارك مفتاح المستخدم الخاص أو مفتاح المضيف الخاص.
٢. تحقق من الوجهة الفعلية والسجل المحفوظ
ssh -G server.example.com | grep -Ei '^(hostname|port|hostkeyalias|userknownhostsfile|globalknownhostsfile) '
ssh-keygen -F server.example.com -f ~/.ssh/known_hosts
# Nondefault port example:
ssh-keygen -F '[server.example.com]:2222' -f ~/.ssh/known_hosts
استخدم الاسم المستعار نفسه الذي تتصل به عادة، واستبدل النطاق التجريبي. يعرض ssh -G إعدادات العميل الفعلية دون تسجيل الدخول. افحص HostName وPort وProxyJump وHostKeyAlias ومسارات ملفات الثقة، خصوصاً عند تعدد البيئات. قد يوجهك عنوان IP أُعيد تخصيصه أو DNS غير صحيح إلى خادم آخر. صحة استجابة DNS وحدها لا تثبت هوية الخادم.
صيغة [hostname]:port تخص المنفذ غير الافتراضي. يستطيع ssh-keygen -F إيجاد السجلات ذات الأسماء المجزأة؛ لا تحذف رقم سطر بالتخمين. إذا أشار التحذير إلى ملف عام مدار أو UserKnownHostsFile مخصص، اتبع إجراء مالكه بدلاً من تعديل ملف محلي آخر لا يستخدمه الاتصال.
٣. احصل على البصمة المتوقعة عبر قناة مستقلة
# On the server, through an independently trusted console:
sudo ssh-keygen -lf /etc/ssh/ssh_host_ed25519_key.pub -E sha256
استخدم وحدة تحكم مزود موثوقة ومصادقاً عليها، أو سجل إدارة إعدادات موثوقاً، أو مسؤول الخادم عبر قناة معروفة سابقاً. تحقق من أن السجل يخص الخادم والخوارزمية الصحيحين. يطبع المثال بصمة مفتاح Ed25519 العام؛ إذا عرض SSH مفتاح RSA أو ECDSA فافحص المفتاح العام المقابل. قارن SHA256 كاملاً لا الأحرف الأولى فقط.
إذا لم يوجد تغيير معتمد أو وسيلة تحقق مستقلة موثوقة، توقف وحقق في السبب. لا تسجل الدخول إلى نقطة SSH المشبوهة ثم تعتبر بياناتها إثباتاً مستقلاً لنفسها. احتفظ بالبصمة القديمة ورسالة التحذير كدليل للحادث.
٤. افهم حدود ssh-keyscan
# On the client: observation only, not proof of identity
ssh-keyscan -T 5 -p 2222 -t ed25519 server.example.com > /tmp/server-hostkey.pub
ssh-keygen -lf /tmp/server-hostkey.pub -E sha256
يجمع ssh-keyscan المفتاح المعروض عبر الشبكة لكنه لا يصادق على هويته. يستطيع وسيط مهاجم تقديم مفتاحه أيضاً. استخدم الناتج للمقارنة مع البصمة الموثوقة التي حصلت عليها بشكل مستقل. لا تضف الناتج غير المؤكد مباشرة إلى known_hosts. عند استخدام المنفذ ٢٢، عدل منفذ الفحص وصيغة البحث عن السجل معاً.
٥. حدّث الوجهة التي تحققت منها فقط
# Only AFTER independently verifying the new fingerprint:
cp -p ~/.ssh/known_hosts ~/.ssh/known_hosts.backup-$(date +%Y%m%d-%H%M%S)
ssh-keygen -R '[server.example.com]:2222' -f ~/.ssh/known_hosts
ssh -p 2222 -o StrictHostKeyChecking=ask admin@server.example.com
يفترض المثال أن التحذير يشير فعلاً إلى ~/.ssh/known_hosts وإلى المنفذ 2222. عدل المسار والوجهة حسب الإعداد الحقيقي. إذا لم يكن الملف موجوداً، فلا يوجد سجل سابق فيه لاستبداله؛ ابحث عن مصدر ثقة آخر. يحذف ssh-keygen -R جميع أنواع المفاتيح لهذه الوجهة لا سطراً واحداً فقط. احتفظ بالنسخة الاحتياطية وتحقق بشكل منفصل من أي خوارزمية أخرى تقبلها لاحقاً.
عند إعادة الاتصال، اقبل المفتاح فقط إذا تطابقت الخوارزمية والبصمة الكاملة مع القيمة الموثوقة. توقف عند أي اختلاف. إذا ظهر تحذير لسجل IP منفصل، تحقق أولاً من أنه عنوان الخادم المقصود قبل تحديثه. لا تحذف قاعدة known_hosts كاملة لمعالجة مضيف واحد.
٦. تجنب تجاوز الحماية وأكد النتيجة
- لا تستخدم StrictHostKeyChecking=no أو UserKnownHostsFile=/dev/null لتجاوز التحذير.
- لا تعِد توليد مفاتيح مضيف الخادم لمجرد إسكات العميل؛ تتغير بذلك الهوية التي تراها جميع الأجهزة.
- لا تنشر مفاتيح المضيف الخاصة ولا تضع المفتاح الخاص نفسه في صور خوادم غير مرتبطة.
- للأعمال الآلية، حدّث سجل الثقة المدار بعد المراجعة بدلاً من قبول مفتاح غير مؤكد.
بعد التحقق والاتصال، تأكد من اختفاء التحذير ومن مطابقة الخادم لسجل الجرد. قد تحتفظ أدوات النشر والمراقبة بملفات ثقة منفصلة؛ حدّثها بالإجراء نفسه. في البيئات الكبيرة تساعد خطة تدوير مفاتيح أو شهادات مضيف SSH على إدارة الثقة، لكن جذور الثقة تحتاج أيضاً إلى تحقق صحيح. تجد دليل تأمين الوصول العام في أرشيف المقالات العربية.
مراجع رسمية
OpenSSH ssh-keygen · OpenSSH ssh-keyscan · OpenSSH client configuration