
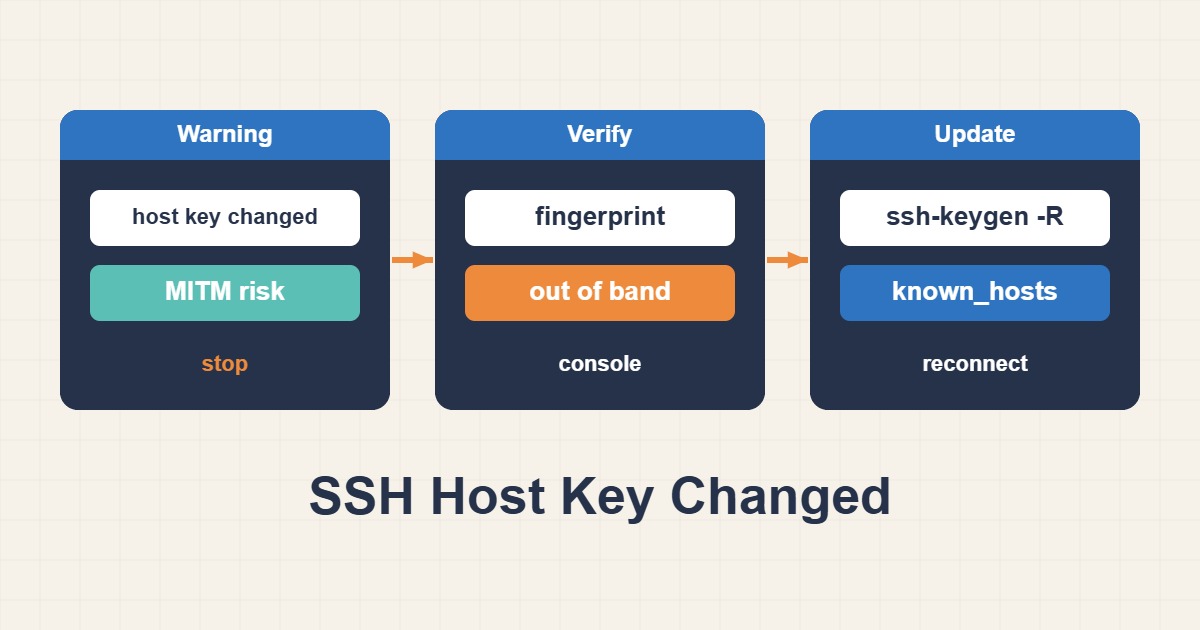
هشدار REMOTE HOST IDENTIFICATION HAS CHANGED یعنی کلید ارائهشده توسط مقصد SSH با رکورد مورد اعتماد قبلی متفاوت است. نصب مجدد سرور یا چرخش برنامهریزیشده کلید میتواند علت باشد، اما مقصد اشتباه یا حمله واسط هم ممکن است. پاککردن هشدار بدون بررسی هویت، محافظت آن را حذف میکند. تا تأیید مستقل کلید جدید، اتصال را متوقف نگه دارید.
۱. کلید میزبان با کلید ورود شما فرق دارد
Host Key هویت سرور را مشخص میکند؛ کلید خصوصی کاربر و authorized_keys هویت شما را برای ورود تعیین میکنند. عوضکردن کلید ورود شخصی، اختلاف هویت میزبان را حل نمیکند. از پیام هشدار نام میزبان، IP مقصد، پورت، الگوریتم، اثرانگشت SHA256 و مسیر فایل known_hosts را ثبت کنید. کلید خصوصی کاربر یا کلید خصوصی میزبان سرور را به اشتراک نگذارید.
۲. مقصد واقعی و رکورد ذخیرهشده را بررسی کنید
ssh -G server.example.com | grep -Ei '^(hostname|port|hostkeyalias|userknownhostsfile|globalknownhostsfile) '
ssh-keygen -F server.example.com -f ~/.ssh/known_hosts
# Nondefault port example:
ssh-keygen -F '[server.example.com]:2222' -f ~/.ssh/known_hostsبهجای دامنه نمونه، همان Alias یا نامی را بدهید که همیشه برای اتصال استفاده میکنید. ssh -G بدون ورود به سرور تنظیمات مؤثر کلاینت را نشان میدهد. HostName، Port، ProxyJump، HostKeyAlias و مسیر فایلهای Known Hosts را مخصوصاً در محیط چندسروری کنترل کنید. IP بازیافتشده یا پاسخ DNS اشتباه ممکن است شما را به سرور دیگری ببرد. صرف درستبودن Resolve، هویت سرور را اثبات نمیکند.
برای پورت غیرپیشفرض، شناسه به شکل [hostname]:port است. دستور ssh-keygen -F رکورد هششده را هم پیدا میکند؛ شماره خط را حدسی حذف نکنید. اگر هشدار به فایل Global مدیریتشده یا UserKnownHostsFile سفارشی اشاره میکند، از روند مدیر همان فایل استفاده کنید. ویرایش فایل دیگری الزاماً هشدار را برطرف نمیکند.
۳. Fingerprint مورد انتظار را از مسیر مستقل بگیرید
# On the server, through an independently trusted console:
sudo ssh-keygen -lf /etc/ssh/ssh_host_ed25519_key.pub -E sha256
از کنسول معتبر سرویسدهنده، رکورد مدیریت پیکربندی مورد اعتماد یا مدیر سرور از کانال ازپیششناختهشده کمک بگیرید. تأیید کنید رکورد متعلق به همین سرور و همین الگوریتم است. نمونه اثرانگشت کلید عمومی Ed25519 را نشان میدهد؛ اگر هشدار RSA یا ECDSA است، کلید عمومی متناظر را بررسی کنید. تمام مقدار SHA256 را مقایسه کنید، نه فقط چند کاراکتر اول.
اگر تغییر ثبتشدهای وجود ندارد یا مسیر تأیید مستقل قابل اعتماد ندارید، متوقف شوید و موضوع را بررسی کنید. ورود به همان مقصد مشکوک و گرفتن اثرانگشت از آن، تأیید مستقل محسوب نمیشود. اثرانگشت قبلی و پیام هشدار را برای بررسی حادثه نگه دارید.
۴. ssh-keyscan ابزار جمعآوری است، نه تأیید هویت
# On the client: observation only, not proof of identity
ssh-keyscan -T 5 -p 2222 -t ed25519 server.example.com > /tmp/server-hostkey.pub
ssh-keygen -lf /tmp/server-hostkey.pub -E sha256
ssh-keyscan فقط کلید ارائهشده روی شبکه را جمع میکند و اصالت آن را تأیید نمیکند. واسط مخرب نیز میتواند کلید خودش را به Scan نشان دهد. خروجی را تنها برای مقایسه با اثرانگشت معتبر مستقل استفاده کنید. خروجی تأییدنشده را مستقیم به known_hosts اضافه نکنید. برای پورت ۲۲، هم پورت Scan و هم شناسه رکورد جستوجو را متناسب تغییر دهید.
۵. فقط رکورد تأییدشده را اصلاح کنید
# Only AFTER independently verifying the new fingerprint:
cp -p ~/.ssh/known_hosts ~/.ssh/known_hosts.backup-$(date +%Y%m%d-%H%M%S)
ssh-keygen -R '[server.example.com]:2222' -f ~/.ssh/known_hosts
ssh -p 2222 -o StrictHostKeyChecking=ask admin@server.example.com
نمونه فرض میکند هشدار واقعاً به فایل ~/.ssh/known_hosts و پورت 2222 اشاره دارد. مسیر و مقصد را آگاهانه با محیط خود تطبیق دهید. اگر فایل هنوز وجود ندارد، رکورد قدیمی در این فایل ندارید؛ منبع اعتماد دیگری را بررسی کنید. ssh-keygen -R همه نوع کلید آن مقصد را حذف میکند، نه فقط یک خط مشخص. نسخه پشتیبان را نگه دارید و هر الگوریتم دیگری را که بعداً قبول میکنید جداگانه تأیید کنید.
هنگام اتصال مجدد، فقط زمانی کلید نمایشدادهشده را قبول کنید که الگوریتم و اثرانگشت کامل با مقدار معتبر یکسان باشد. در هر اختلاف متوقف شوید. اگر رکورد مستقل IP هم هشدار میدهد، پیش از اصلاح آن تأیید کنید IP متعلق به همان سرور موردنظر است. برای مشکل یک میزبان، کل فایل known_hosts را حذف نکنید.
۶. میانبر ناامن نزنید و نتیجه را تأیید کنید
- از StrictHostKeyChecking=no یا UserKnownHostsFile=/dev/null برای دورزدن هشدار استفاده نکنید.
- برای خاموشکردن هشدار کلاینت، کلید میزبان سرور را بیدلیل دوباره نسازید؛ هویت سرور برای همه کلاینتها عوض میشود.
- کلید خصوصی میزبان را منتشر نکنید و کلید یکسان را در Image سرورهای نامرتبط قرار ندهید.
- در کارهای خودکار، رکورد اعتماد مدیریتشده را با بازبینی تغییر دهید، نه پذیرش بیبررسی کلید جدید.
پس از تأیید و اتصال، نبودن هشدار و تطابق سرور با Inventory را کنترل کنید. کلاینتهای Monitoring و Deploy ممکن است فایل اعتماد جداگانه داشته باشند؛ آنها را هم طبق همان روند اصلاح کنید. در ناوگان بزرگ، چرخش برنامهریزیشده کلید یا گواهی میزبان SSH مدیریت اعتماد را سادهتر میکند، اما ریشه اعتماد آن نیز باید معتبر باشد. راهنمای عمومی ایمنسازی دسترسی در آرشیو مقالات موجود است.
منابع رسمی
OpenSSH ssh-keygen · OpenSSH ssh-keyscan · OpenSSH client configuration