
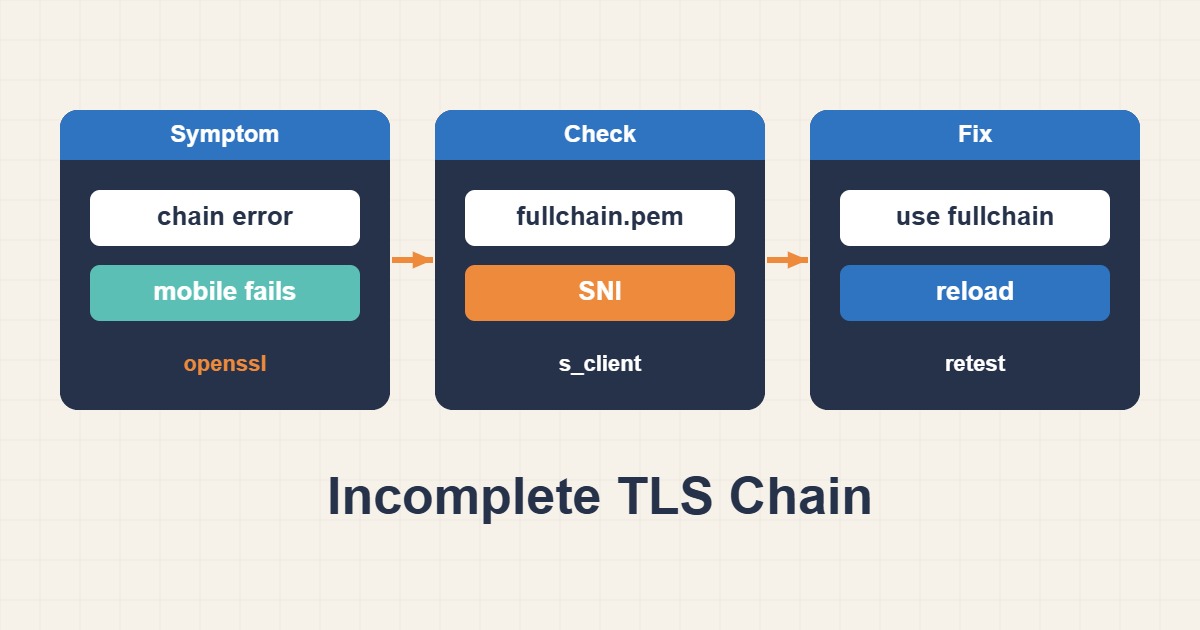
قد يعمل HTTPS في متصفحك بينما يرفضه تطبيق API أو الهاتف أو المراقبة. قد يعرف المتصفح شهادة وسيطة من ذاكرته، فيخفي نقص السلسلة التي يرسلها الخادم. يميّز هذا الدليل السلسلة الناقصة عن اختيار شهادة Virtual Host خاطئة وانتهاء الصلاحية وعدم تطابق اسم النطاق.
النطاق والمتطلبات
يفترض المثال أن Nginx ينهي TLS على الخادم الجاري فحصه. عند وجود CDN أو موزّع حمل، افحص شهادة الحافة العامة وOrigin منفصلتين. سجّل إصدار OpenSSL والنطاق والمسارات الفعّالة واحتفظ بنسخة من الإعداد. لا ترفع المفتاح الخاص إلى التذاكر أو السجلات العامة أو الأدوات الإلكترونية، ولا تنفّذ مسارات المثال كما هي.
١. اجمع الأدلة
اتصل من عميل خارجي مع SNI الصحيح. يعرض showcerts شهادات الخادم، ولا يثبت بمفرده مسار ثقة صالحاً. استخدم verify_hostname لفحص الاسم ومخزن CA محلياً موثوقاً للتحقق. قد ينتج خطأ تعذّر العثور على المُصدر من شهادة وسيطة غائبة أو مخزن ثقة ناقص؛ لا تستنتج السبب من الرسالة وحدها.
openssl s_client -connect example.com:443 -servername example.com \
  -showcerts -verify_hostname example.com -verify_return_error </dev/null
# Use your distribution's current CA store if its default is not configured.
curl -Iv https://example.com/
٢. نفّذ تغييراً مضبوطاً
تبدأ Fullchain بشهادة النطاق ثم الشهادات الوسيطة المطلوبة حسب ترتيب السلسلة؛ عادة لا يلزم إرسال الجذر. مع Certbot استخدم fullchain.pem وprivkey.pem من السلسلة الإدارية نفسها ولا تعدّل ملفات live المُدارة. مع جهة أخرى خذ Bundle الصحيح من المُصدر؛ تشابه أسماء الملفات لا يثبت تطابق الشهادة والمفتاح.
# Inside the existing TLS server block; replace the lineage path.
ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
٣. اختبارات القبول
افحص nginx -t قبل إعادة التحميل. في اتصالات جديدة سجّل السلسلة والاسم والتواريخ ونتيجة التحقق مجدداً. اختبر IPv4 وIPv6 عند توفرهما. يجب أن يعمل عميل API مع التحقق مفعّلاً؛ نجاح curl -k ليس اختبار قبول. كما أن سلامة حافة CDN لا تثبت صحة إعداد Origin.
sudo nginx -t && sudo systemctl reload nginx
# Run verification again from an external client.
openssl s_client -connect example.com:443 -servername example.com \
  -verify_hostname example.com -verify_return_error </dev/null
الأخطاء الشائعة وحدود التشخيص
إذا ظهرت شهادة نطاق آخر، افحص listen وserver_name والوجهة وSNI أولاً. انتهاء الصلاحية مختلف عن نقص السلسلة. قد يستمر s_client رغم أخطاء التحقق ما لم يُضبط للتوقف؛ اقرأ المخرجات واستخدم verify_return_error. لا تُخفِ المشكلة بإضافة ثقة عامة لشهادة عشوائية أو تعطيل فحص SSL في التطبيق.
التراجع والوقاية
عند فشل الفحص أو إعادة التحميل، أعد تغيير الإعداد المحدود وافحصه مجدداً، ولا تحذف المفاتيح أو ملفات Certbot. كرّر اختبار السلسلة والاسم خارجياً بعد التجديد. تساعد تنبيهات الصلاحية وفحوص HTTPS مع التحقق وتوثيق المسارات الفعّالة على اكتشاف التراجع قبل شكاوى العملاء.
قراءة ذات صلة
لمتابعة التشخيص، اقرأ دليل حل مشكلات تجديد شهادات Let’s Encrypt وCertbot على Nginx.