
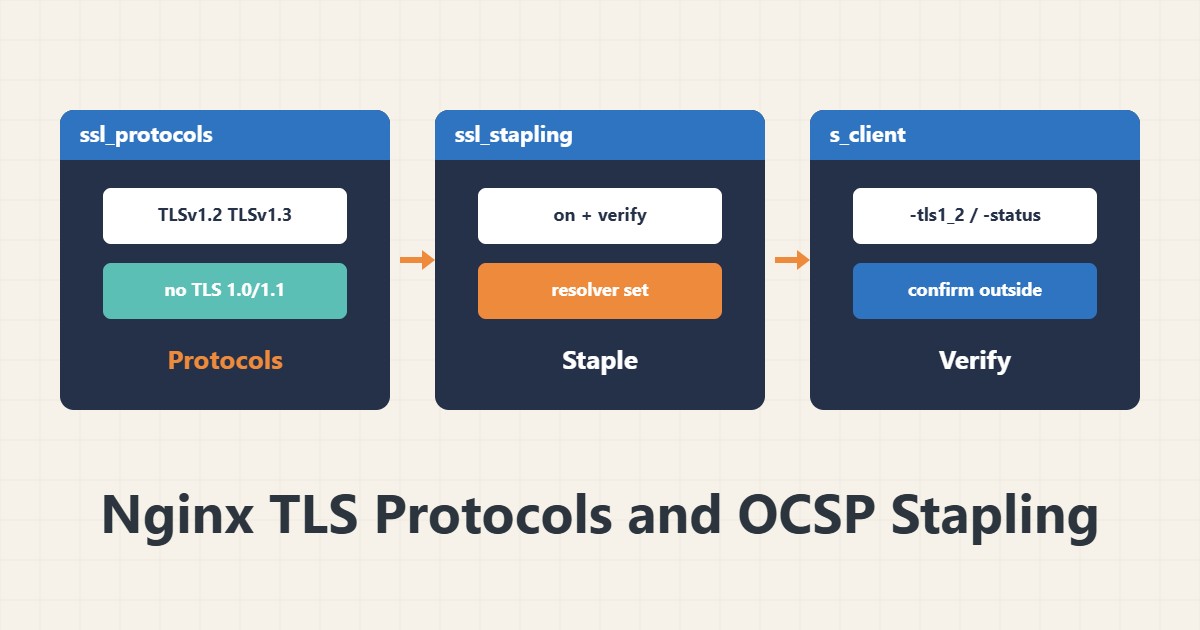
گواهی معتبر همهچیز نیست؛ پروتکلهای قدیمی و تنظیم ضعیف TLS هم میتواند امنیت و سازگاری را خراب کند. این راهنما حداقل تنظیم معقول Nginx را میگوید و نشان میدهد چطور آن را از بیرون تأیید کنید.
۱. پروتکلها
ssl_protocols TLSv1.2 TLSv1.3;
ssl_prefer_server_ciphers off;
TLS 1.0 و 1.1 منسوخاند و مرورگرهای امروزی به آنها نیازی ندارند. برای ciphers، پیشفرضهای OpenSSL جدید معمولاً مناسباند؛ اگر لیست سفارشی میگذارید از یک تولیدکنندهٔ معتبر مثل Mozilla SSL Configuration Generator کمک بگیرید.
۲. نشست و کش TLS
ssl_session_cache shared:SSL:10m;
ssl_session_timeout 1d;
ssl_session_tickets off;
کش نشست اتصالهای بعدی را سریعتر میکند. غیرفعالکردن session tickets رایجترین توصیهٔ امنیتی است، مگر اینکه کلیدها را درست و منظم بچرخانید.
۳. OCSP stapling
ssl_stapling on;
ssl_stapling_verify on;
ssl_trusted_certificate /etc/letsencrypt/live/example.com/chain.pem;
resolver 1.1.1.1 9.9.9.9 valid=300s;
stapling یعنی سرور خودش پاسخ تازهٔ وضعیت ابطال گواهی را همراه دستدهی میفرستد. به resolver در دسترس و زنجیرهٔ درست نیاز دارد. توجه: بعضی مراجع صدور گواهی OCSP را متوقف کردهاند و در آن صورت stapling پاسخی نخواهد داشت و بیضرر است.
۴. راستیآزمایی
openssl s_client -connect example.com:443 -servername example.com -tls1_2 < /dev/null
openssl s_client -connect example.com:443 -servername example.com -status < /dev/null | grep -i 'OCSP'
اگر TLS 1.2 ثبت شد خروجی دستدهی را میبینید. برای پروتکلهای قدیمی مثل -tls1 باید خطا بگیرید. زنجیرهٔ ناقص را در تنظیم Nginx و گواهی را با پایش انقضا کنترل کنید.
۵. پس از تغییر
همیشه sudo nginx -t و reload. اگر کلاینت قدیمی (مثل برنامههای داخلی) دارید، قبل از حذف TLS 1.0/1.1 مطمئن شوید که به آنها وابسته نیستند.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید پس از غیرفعالکردن TLS 1.0 و 1.1، یک اسکریپت قدیمی که به API وصل میشد خطای دستدهی داد. با بهروزکردن کتابخانهٔ TLS آن اسکریپت مشکل حل شد، بدون بازگرداندن پروتکل قدیمی. این سناریو فقط برای توضیح است، نه اندازهگیری واقعی.
۷. اشتباههای رایج
- نگهداشتن TLS 1.0/1.1 برای «سازگاری».
- کپی لیست cipher قدیمی از اینترنت.
- فعالکردن stapling بدون resolver.
- تست نکردن با openssl s_client بعد از تغییر.
۸. پرسشهای متداول
TLS 1.3 را حتماً فعال کنم؟ بله، اگر نسخهٔ OpenSSL و Nginx پشتیبانی میکنند؛ سریعتر و سادهتر است.
stapling پیام خطا میدهد؟ لاگ خطای Nginx را ببینید؛ معمولاً resolver یا زنجیره مشکل دارد.
آیا باید HSTS بگذارم؟ پس از اطمینان از HTTPS پایدار، بله؛ HSTS جداگانه توضیح داده شده است.
۹. چکلیست سریع
- فقط TLS 1.2 و 1.3 فعال شد.
- session cache تنظیم شد.
- stapling با resolver و chain تنظیم شد.
- nginx -t و reload انجام شد.
- با openssl s_client تأیید شد.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
Nginx ngx_http_ssl_module · Mozilla SSL Configuration Generator · openssl s_client documentation