
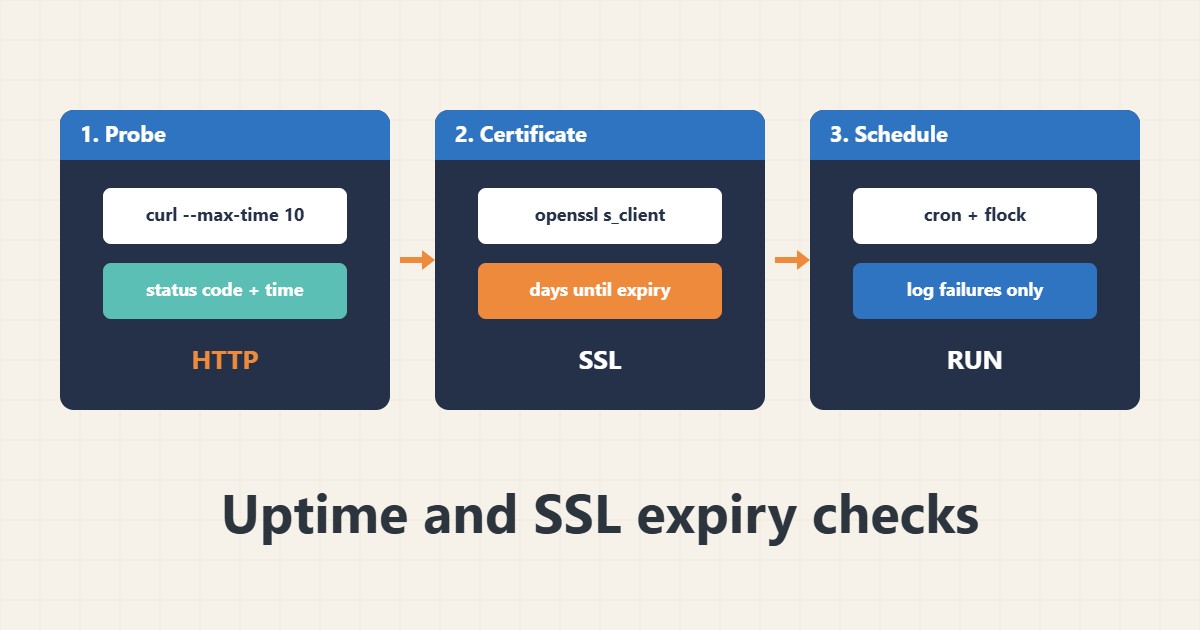
قد يتعطل موقع أو تنتهي شهادة دون أن يلاحظ أحد حتى يشتكي عميل. يستطيع سكربت صغير يشغّله cron فحص حالة HTTP والأيام المتبقية للشهادة وكتابة سطر في السجل عند وجود مشكلة. هذا لا يحل محل خدمة مراقبة لكنه طبقة أولى مفيدة. الأوامر وفق وثائق curl وOpenSSL؛ لم أشغّلها على خادمكم والفحص من الجهاز نفسه لا يرى كل مشكلة خارجية.
١. افحصوا حالة HTTP والزمن
استخدموا مهلة دائماً واطبعوا رمز الحالة والزمن الكلي:
curl -s -o /dev/null -w '%{http_code} %{time_total}s\n' --max-time 10 https://example.com/لا يثبت 200 أن الصفحة صحيحة لكنه يلتقط الانقطاعات والاستجابات البطيئة. وللفحص الأعمق للترويسات راجعوا دليل تصحيح curl في الأرشيف.
٢. افحصوا انتهاء الشهادة
اقرؤوا تاريخ الانتهاء من الشهادة التي يقدمها الخادم فعلاً واحسبوا الأيام المتبقية:
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null |
  openssl x509 -noout -enddate -issuer
# Days left
EXP=$(echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -enddate | cut -d= -f2)
echo $(( ( $(date -d "$EXP" +%s) - $(date +%s) ) / 86400 )) days left
يجب أن يكون التجديد تلقائياً؛ راجعوا دليل Certbot. وإن كان التاريخ خاطئاً فافحصوا وقت الخادم؛ راجعوا دليل clock drift وNTP.
٣. ضعوه في سكربت وسجّلوا الأعطال
اكتبوا سطراً في السجل فقط عند وجود مشكلة ليبقى السجل قصيراً:
#!/usr/bin/env bash
# /usr/local/bin/check-site.sh (example)
URL="https://example.com/"; HOST="example.com"; MIN_DAYS=14
code=$(curl -s -o /dev/null -w '%{http_code}' --max-time 10 "$URL")
[ "$code" = "200" ] || echo "$(date -Is) HTTP $code for $URL" >> /var/log/site-check.log
exp=$(echo | openssl s_client -connect $HOST:443 -servername $HOST 2>/dev/null | openssl x509 -noout -enddate | cut -d= -f2)
days=$(( ( $(date -d "$exp" +%s) - $(date +%s) ) / 86400 ))
[ "$days" -ge "$MIN_DAYS" ] || echo "$(date -Is) cert expires in $days days for $HOST" >> /var/log/site-check.log
عدّلوا العنوان والمضيف وأيام التحذير بحسب موقعكم.
٤. جدولوه دون تداخل
شغّلوه من cron مع قفل كي لا تتراكم الفحوص البطيئة:
chmod 750 /usr/local/bin/check-site.sh
# crontab -e   (every 5 minutes, one run at a time)
*/5 * * * * flock -n /var/lock/check-site.lock /usr/local/bin/check-site.sh
tail -n 20 /var/log/site-check.log
ولخيارات الجدولة الأخرى راجعوا دليل مؤقتات systemd ودوّروا السجل؛ راجعوا دليل logrotate.
٥. أخطاء يجب تجنبها
تجعل هذه الأخطاء الفحص غير موثوق:
Checking only from the same server      # misses outside network or DNS problems
No timeout on curl                      # the check itself hangs
Alerts on every single failure          # one blip sends a false alarm
Forgetting the certificate date         # the site breaks on expiry day
افحصوا من موقع ثانٍ أيضاً وأضيفوا التنبيهات بعد إخفاقات متكررة فقط.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا موقع شركة صغيرة (مختلقاً) بشهادة تتجدد تلقائياً. في شهر ما يفشل التجديد بصمت. يسجل الفحص اليومي “cert expires in 13 days” فيصلح المدير التجديد بوقت كافٍ بدل أن يكتشف ذلك حين يرى الزوار تحذير المتصفح.
٧. أخطاء شائعة
- الفحص من الخادم نفسه فقط.
- غياب مهلة curl.
- التنبيه عند خلل عابر واحد.
- تجاهل تواريخ الشهادة.
- غياب القفل في مهمة cron.
- عدم قراءة السجل أبداً.
٨. أسئلة شائعة
هل يكفي هذا للمراقبة؟ هو طبقة أساسية؛ استخدموا خدمة مراقبة للتنبيه من الخارج.
لماذا -servername؟ كي تُعاد الشهادة الصحيحة على عناوين IP المشتركة.
كم مرة يُشغَّل؟ وقت التشغيل كل بضع دقائق؛ والشهادة يومياً.
هل 200 تعني أن كل شيء يعمل؟ لا؛ تعني فقط أن الخادم أجاب بنجاح.
٩. قائمة تحقق سريعة
- استخدموا curl مع مهلة.
- افحصوا رمز الحالة.
- افحصوا الأيام حتى الانتهاء.
- سجّلوا المشاكل فقط.
- شغّلوه مع flock.
- دوّروا السجل.
- افحصوا من موقع آخر.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
curl man page · OpenSSL: s_client · OpenSSL: x509 · flock(1)