
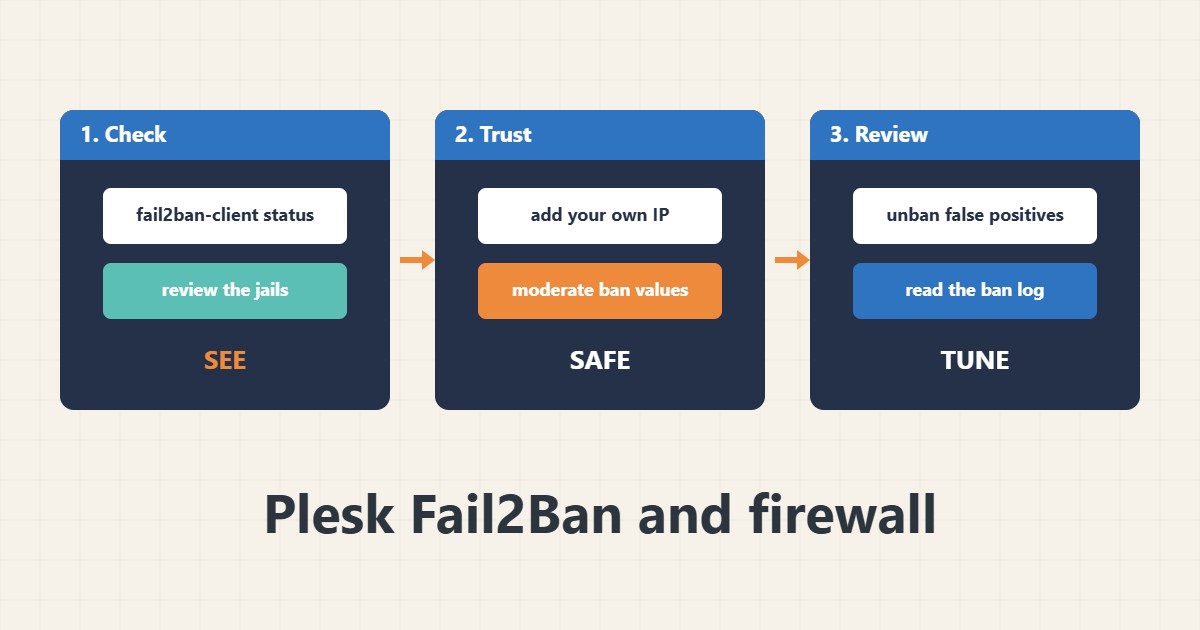
سرور عمومی Plesk مدام تلاش ورود به پنل، SSH، ایمیل و وردپرس میبیند. Fail2Ban لاگها را میپاید و نشانیهایی که زیاد شکست میخورند را موقتاً مسدود میکند و فایروال Plesk تعیین میکند کدام پورتها در دسترساند. خطر مسدودکردن خودتان یا کاربران واقعی است. نام منوها از دانش من دربارهٔ Plesk است و ممکن است بسته به نسخه فرق کند؛ این مراحل را روی سرور شما اجرا نکردهام، پس هنگام تغییر تنظیمها کنسول یا راه دسترسی دوم را باز نگه دارید.
۱. ببینید چه چیزی اجرا میشود
در پنل Plesk ابزار IP Address Banning (Fail2Ban) را زیر ابزارها و تنظیمات سرور پیدا کنید. از SSH سرویس و jail ها را ببینید:
# From SSH on the Plesk server
systemctl status fail2ban --no-pager
fail2ban-client status
fail2ban-client status plesk-wordpress
jail های پنل، ایمیل، Apache و وردپرس معمولاند.
۲. اول نشانیهای مورد اعتماد را بیفزایید
پیش از سختکردن هر چیز، IP ثابت یا بازهٔ دفتر خودتان را در فهرست مورد اعتماد بگذارید تا خودتان را ban نکنید:
# /etc/fail2ban/jail.d/local-example.conf (concept; Plesk manages its own jails)
[DEFAULT]
ignoreip = 127.0.0.1/8 198.51.100.7
bantime  = 1h
findtime = 10m
maxretry = 5
هرجا ممکن است از تنظیم IP مورد اعتماد پنل استفاده کنید چون Plesk فایلهای jail خودش را دوباره میسازد. برای نحوهٔ کار jail ها راهنمای مبانی Fail2ban را ببینید.
۳. تنظیم و آزادسازی
مقدارهای متوسط ban و تلاش بهتر از مقدارهای افراطی است. اگر کاربر قانونی ban شد فقط همان نشانی را بررسی و آزاد کنید:
# Review the ban list and unban one address you trust
fail2ban-client status plesk-apache
fail2ban-client set plesk-apache unbanip 203.0.113.25
grep -i 'ban' /var/log/fail2ban.log | tail -n 20
برای سختسازی SSH راهنمای SSH فقط با کلید را ببینید.
۴. فایروال و راستیآزمایی
فقط پورتهای لازم را باز کنید و ببینید چه چیزی گوش میدهد. اگر افزونهٔ فایروال Plesk نصب است از آن استفاده کنید و راهنمای تغییر امن فایروال را دنبال کنید:
curl -sI https://example.com/wp-login.php | head -n 1
tail -n 30 /var/log/plesk/panel.log
ss -tlnp | grep -E ':(8443|22|80|443)\b'
اگر لاگ حملات تکراری به وردپرس نشان میدهد راهنمای سختسازی ورود را ببینید.
۵. اشتباههایی که باید پرهیز کرد
این اشتباهها قفلشدن یا اطمینان کاذب میسازند:
Banning yourself without a trusted-IP entry   # locked out of the panel and SSH
Very low retry count on shared offices         # NAT users ban everyone
Disabling Fail2Ban to 'fix' one false ban      # removes protection for all
Hand-editing jail files Plesk regenerates      # changes disappear
لاگ ban را مرتب بازبینی کنید تا false positive را بگیرید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید سرور Plesk (ساختگی) لاگی پر از ورود ناموفق وردپرس از نشانیهای زیاد دارد. Fail2Ban در یک روز چند ده نشانی را ban میکند، IP دفتر مدیر در فهرست مورد اعتماد است و مشتری ای که رمزش را فراموش کرده بعد از بررسی آزاد میشود. نویز لاگ کم میشود بدون اینکه به دسترسی واقعی دست بخورد.
۷. اشتباههای رایج
- نبود IP مورد اعتماد قبل از سختکردن.
- حد تلاش بسیار کم برای شبکههای مشترک.
- غیرفعالکردن Fail2Ban بعد از یک ban اشتباه.
- ویرایش دستی فایلهای jail تولیدشده.
- تغییر فایروال بدون کنسول.
- هرگز نخواندن لاگ ban.
۸. پرسشهای متداول
Fail2Ban کافی است؟ نه؛ مکمل بهروزرسانی، رمز قوی و ورود دومرحلهای است.
ban چقدر طول بکشد؟ برای متخلفان تکراری اغلب یک ساعت یا بیشتر؛ با ترافیک خود تنظیم کنید.
میتوانم نشانی را آزاد کنم؟ بله، با fail2ban-client یا پنل.
جلوی DDoS را میگیرد؟ واقعاً نه؛ ورودهای ناموفق تکراری را هدف میگیرد.
۹. چکلیست سریع
- فعالبودن Fail2Ban را تأیید کنید.
- IP مورد اعتماد بیفزایید.
- jail ها را بازبینی کنید.
- مقدارهای متوسط ban بگذارید.
- پورتهای باز را ببینید.
- false positive ها را آزاد کنید.
- لاگ را مرتب بخوانید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
Plesk: Fail2Ban (IP Address Banning) · Plesk: Firewall · Fail2ban manual · Plesk Administrator Guide