
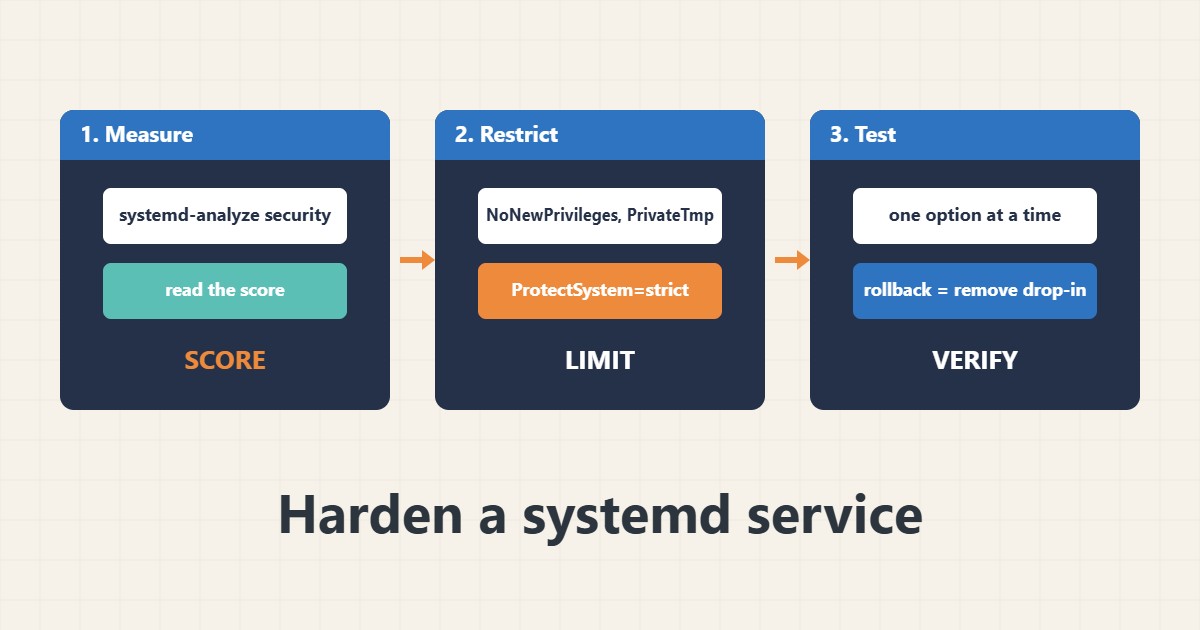
إذا اختُرق تطبيق ويب أو سكربت فإن ما يستطيع فعله يعتمد على الطريقة التي يُسمح لعمليته بالعمل بها. يستطيع systemd تقييد الخدمة بخيارات بسيطة: لا امتيازات جديدة ونظام للقراءة فقط ومجلد مؤقت خاص ومجموعة محدودة من المسارات القابلة للكتابة. لا تغني هذه الخيارات عن التحديثات لكنها تحدّ الضرر. الأوامر وفق وثائق systemd؛ لم أشغّلها على خادمكم فاختبروا على نسخة غير إنتاجية.
١. قيسوا التعرض الحالي
تمنح أداة التحليل درجة لتعرض كل خدمة وتسرد القيود الناقصة:
systemd-analyze security                      # exposure score for every service
systemd-analyze security myapp.service   # details for one service
اعدّوا الدرجة دليلاً لا هدفاً: خدمة تعمل بشكل صحيح أهم من رقم مثالي.
٢. أضيفوا drop-in بالخيارات الأساسية
استخدموا ملف تجاوز كي لا تستبدل تحديثات الحزم تغييراتكم. شغّلوا الخدمة بمستخدمها الخاص وامنحوها فقط المسارات القابلة للكتابة التي تحتاجها:
sudo systemctl edit myapp.service    # creates a drop-in override

[Service]
User=myapp
NoNewPrivileges=true
PrivateTmp=true
ProtectSystem=strict
ProtectHome=true
ReadWritePaths=/var/lib/myapp /var/log/myapp
للوحدات الأساسية راجعوا دليل وحدات systemd. وللمستخدمين والصلاحيات راجعوا دليل المستخدمين والمجموعات ودليل sudoers.
٣. أضيفوا خيارات أشد تدريجياً
بعد أن تعمل الأساسيات أضيفوا قيوداً إضافية واحداً أو اثنين في كل مرة:
[Service]
ProtectKernelTunables=true
ProtectControlGroups=true
RestrictAddressFamilies=AF_INET AF_INET6 AF_UNIX
CapabilityBoundingSet=
SystemCallFilter=@system-service
تحتاج بعض التطبيقات عائلات عناوين أو استدعاءات نظام محددة، فاختبروا بعد كل تغيير.
٤. طبّقوا واختبروا واقرؤوا السجلات
أعيدوا التحميل والتشغيل وتأكدوا أن الخدمة تعمل وأن الدرجة تحسنت:
sudo systemctl daemon-reload
sudo systemctl restart myapp.service
systemctl status myapp.service --no-pager
journalctl -u myapp.service -n 30 --no-pager
systemd-analyze security myapp.service | tail -n 5
إن فشلت فاقرؤوا السجل؛ راجعوا دليل journalctl. وأبقوا تراجعاً سهلاً: احذفوا drop-in وأعيدوا التشغيل.
٥. أخطاء يجب تجنبها
تسبب هذه الأخطاء انقطاعات:
Adding every option at once                # impossible to know which one broke the app
ProtectSystem=strict without ReadWritePaths # the app cannot write its data
Testing only on production                  # no safe rollback
Editing the file in /lib/systemd/system     # package updates overwrite it
غيّروا شيئاً واحداً وأعيدوا التشغيل واختبروا ثم تابعوا.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا واجهة API داخلية صغيرة (مختلقة) تعمل بحساب root مع نظام ملفات قابل للكتابة بالكامل. بعد نقلها إلى مستخدمها الخاص وإضافة NoNewPrivileges وPrivateTmp وProtectSystem=strict مع مجلد بيانات واحد قابل للكتابة لم يعد خلل يتيح للمهاجم كتابة الملفات قادراً على تغيير ملفات النظام أو بيانات مستخدمين آخرين.
٧. أخطاء شائعة
- تفعيل كل الخيارات دفعة واحدة.
- نسيان ReadWritePaths لبيانات التطبيق.
- تعديل ملفات وحدات المورّد مباشرة.
- الاختبار في الإنتاج فقط.
- اعتبار الدرجة دليلاً على الأمان.
- تشغيل الخدمات بحساب root.
٨. أسئلة شائعة
هل يغني عن التحديثات؟ لا؛ يحدّ الضرر ولا يصلح الثغرات.
ماذا يفعل NoNewPrivileges؟ يمنع العملية وأبناءها من اكتساب امتيازات إضافية.
هل قد يعطل خيار ما التطبيق؟ نعم لذا أضيفوها تدريجياً واختبروا.
أين توجد drop-ins؟ في /etc/systemd/system/
٩. قائمة تحقق سريعة
- نفّذوا systemd-analyze security.
- استخدموا مستخدماً مخصصاً.
- أنشئوا drop-in.
- أضيفوا NoNewPrivileges وPrivateTmp.
- اضبطوا ProtectSystem وReadWritePaths.
- اختبروا بعد كل خيار.
- أبقوا تراجعاً جاهزاً.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
systemd.exec(5) · systemd-analyze(1) · systemd.service(5) · systemd.unit(5)