
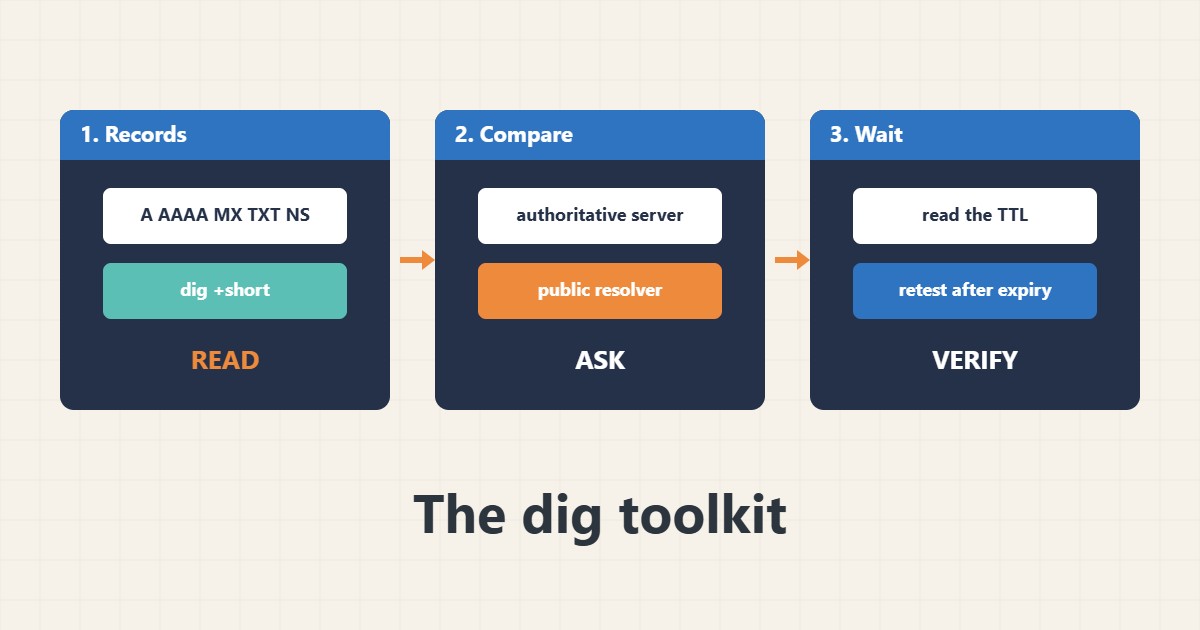
حين يتوقف موقع أو صندوق بريد بعد تغيير DNS يضيّع التخمين ساعات. يعرض الأمر dig بالضبط ما يجيب به خادم DNS. يغطي هذا الدليل الأوامر القليلة اللازمة: قراءة أنواع السجلات الشائعة والسؤال من الخادم الموثوق ومقارنة المحلّلات وقراءة TTL وفحص سجلات البريد. الأوامر وفق وثائق BIND؛ لم أشغّلها على نطاقكم لذا استبدلوا example.com باسمكم.
١. اقرؤوا السجلات الشائعة
ابدؤوا بالصيغة القصيرة لكل نوع سجل:
dig +short example.com A
dig +short example.com AAAA
dig +short example.com MX
dig +short example.com TXT
dig +short example.com NS
الجواب الفارغ يعني أنه لا يوجد سجل كهذا للاسم نفسه بالضبط.
٢. اسألوا الخادم الموثوق
اعثروا على خوادم الأسماء ثم اسألوا أحدها مباشرة وقارنوا بمحلّل عام. إن اختلفا فلم ينتشر التغيير أو هو في الذاكرة المؤقتة:
dig example.com NS +short                 # find the authoritative servers
dig @ns1.example-dns.net example.com A +noall +answer +authority
dig @1.1.1.1 example.com A +noall +answer   # what a public resolver says
الانتشار هو في معظمه ذاكرة مؤقتة؛ للفحص المرتبط من جهة الويب راجعوا دليل إعادة التوجيه وخططوا لـ TTL قبل الترحيل.
٣. اقرؤوا TTL وتتبعوا المسار
الرقم قبل نوع السجل هو الزمن المتبقي في الذاكرة المؤقتة بالثواني. ويعرض trace كل خطوة تفويض:
dig +noall +answer example.com A      # note the TTL column (seconds left in cache)
dig +trace example.com A | tail -n 15
dig -x 203.0.113.10 +short                 # reverse lookup
اخفضوا TTL قبل التغيير المخطط لا بعده.
٤. افحصوا سجلات البريد
تأتي مشاكل البريد غالباً من سجلات TXT مفقودة أو مكررة:
dig +short TXT example.com | grep -i spf
dig +short TXT _dmarc.example.com
dig +short TXT selector1._domainkey.example.com
dig +short MX example.com
تذكروا سجل SPF واحداً لكل اسم. ولمشاكل DNS على الخادم نفسه راجعوا دليل systemd-resolved.
٥. أخطاء يجب تجنبها
تقود هذه الأخطاء إلى استنتاجات خاطئة:
Testing only through your own ISP resolver  # may show a cached old answer
Forgetting the www and the apex separately # two different names
Editing DNS then testing at once           # TTL keeps the old value for a while
Publishing two SPF records                 # only one is allowed
دوّنوا دائماً أي محلّل أجاب.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا شركة (مختلقة) نقلت موقعها إلى عنوان IP جديد لكن بعض المستخدمين ما زالوا يرون الموقع القديم. يُظهر dig على الخادم الموثوق العنوان الجديد بينما يعيد محلّل عام العنوان القديم مع 2800 ثانية متبقية من TTL. السجل صحيح، فينتظر الفريق انتهاء الذاكرة المؤقتة بدل تغييره مجدداً.
٧. أخطاء شائعة
- الاختبار عبر محلّل واحد فقط.
- الخلط بين apex وwww.
- الاختبار فور التعديل.
- نشر سجلات SPF مكررة.
- تجاهل TTL.
- عدم فحص سجلات AAAA.
٨. أسئلة شائعة
ماذا يفعل +short؟ يطبع الأجوبة فقط دون تفاصيل إضافية.
ماذا يفعل +trace؟ يتتبع تفويض DNS من الجذر إلى الأسفل.
لماذا تختلف المحلّلات؟ بسبب الذاكرة المؤقتة وتأخر الانتشار.
هل يكفي nslookup؟ يعمل لكن dig يعطي مخرجات أوضح وأكمل.
٩. قائمة تحقق سريعة
- استعلموا عن A وAAAA وMX وTXT.
- اعثروا على NS.
- اسألوا الخادم الموثوق.
- قارنوا بمحلّل عام.
- اقرؤوا TTL.
- افحصوا SPF وDMARC.
- انتظروا الذاكرة المؤقتة ثم أعيدوا الاختبار.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
BIND 9: dig · RFC 1035: Domain names · RFC 4408 (SPF background) · RFC 7489: DMARC