
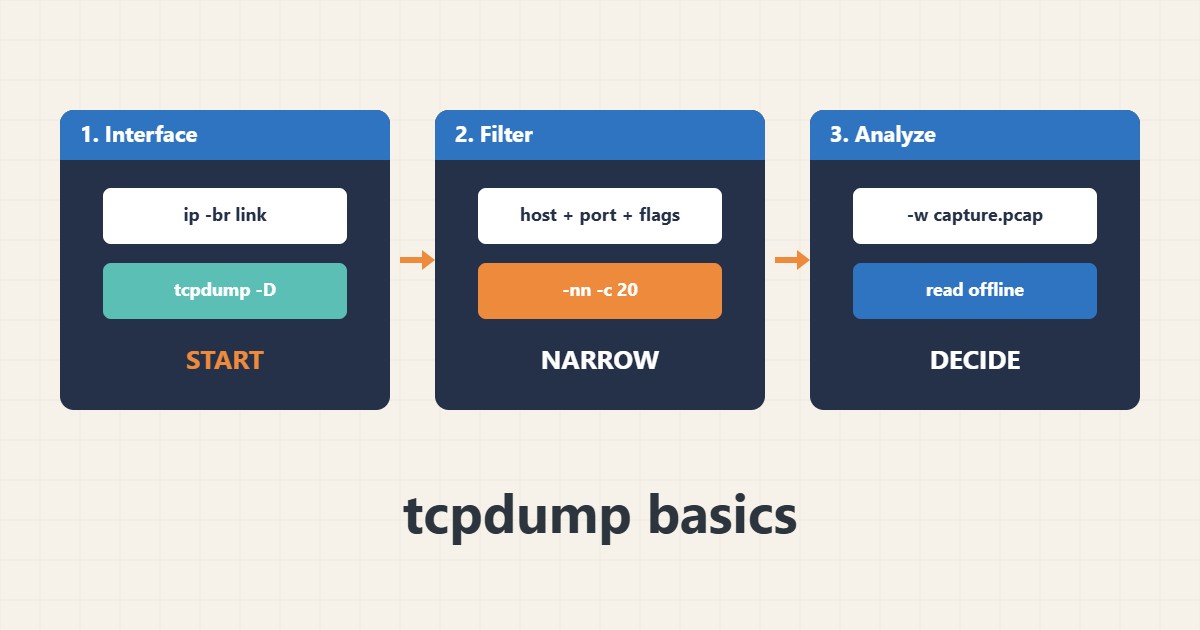
حين لا تفسر السجلات مشكلة الشبكة يُظهر tcpdump ما يمر فعلاً على السلك: هل يصل الطلب وهل يخرج الرد ومن يعيد ضبط الاتصال. هو قوي وخطِر: قد يملأ التقاط متهور القرص أو يخفي الحركة الحقيقية في الضجيج أو يخزن بيانات خاصة. يعرض هذا الدليل التقاطات ضيقة محدودة بالزمن. الأوامر وفق وثائق tcpdump؛ لم أشغّلها على خادمكم، وتحتاجون root أو صلاحية التقاط وإذن المالك.
١. اعثروا على الواجهة وابدؤوا صغيراً
حدّدوا الواجهة الصحيحة والتقطوا بضع حزم دون تحويل الأسماء:
ip -br link                       # find the interface name
sudo tcpdump -D                    # list capture interfaces
sudo tcpdump -i eth0 -nn -c 20 port 80   # 20 packets, no name lookups
لفحص المنافذ عموماً راجعوا دليل البحث عن الملفات والعمليات ولقواعد الجدار الناري دليل الجدار الناري.
٢. صفّوا بالمضيف والمنفذ والأعلام
تُبقي المرشحات المخرجات مقروءة. اجمعوا المضيف والمنفذ وأعلام TCP:
sudo tcpdump -i eth0 -nn host 203.0.113.10 and port 443
sudo tcpdump -i any -nn 'tcp port 3306 and not host 127.0.0.1'
sudo tcpdump -i eth0 -nn 'tcp[tcpflags] & (tcp-syn|tcp-rst) != 0'
تساعد أعلام SYN وRST على رؤية الاتصالات المرفوضة أو المعاد ضبطها.
٣. احفظوا التقاطاً محدوداً
حدّدوا دائماً الزمن وعدد الحزم وحجم اللقطة ثم اقرؤوا الملف دون اتصال:
sudo timeout 60 tcpdump -i eth0 -nn -s 128 -c 5000 -w /tmp/web.pcap port 443
ls -lh /tmp/web.pcap
tcpdump -nn -r /tmp/web.pcap | head -n 30
تسجل اللقطة الصغيرة الترويسات دون معظم الحمولة مما يخفض خطر الخصوصية أيضاً.
٤. اقرؤوا ثم تصرفوا
عدّوا من يتصل وابحثوا عن إعادات ضبط أو إعادات إرسال متكررة وقارنوا مع سجلات خادم الويب. وللإساءة بالمعدل راجعوا دليل تحديد معدل Nginx ودليل Fail2ban:
# Show who connects and how many times (from a saved capture)
tcpdump -nn -r /tmp/web.pcap 'tcp[tcpflags] & tcp-syn != 0' | awk '{print $3}' | cut -d. -f1-4 | sort | uniq -c | sort -rn | head
لتفاصيل HTTP يكون curl أسهل غالباً من الحزم؛ استخدموا الالتقاط حين تريدون معرفة ما فعلته الشبكة حقاً.
٥. أخطاء يجب تجنبها
تسبب هذه العادات مشاكل:
tcpdump with no filter on a busy server    # floods the terminal and the disk
Capture without -c, -s or timeout          # file grows until the disk is full
Sharing a .pcap that contains cookies      # contains private data
Forgetting -nn                             # slow DNS lookups distort the output
احذفوا الالتقاطات بعد الانتهاء ولا تنشروها علناً.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا واجهة API (مختلقة) تنتهي مهلتها أحياناً. يُظهر التقاط لمدة 60 ثانية على المنفذ 443 محاولات اتصال كثيرة من عنوان واحد دون ردود بعد SYN. يشير هذا إلى طابور ممتلئ أو قاعدة جدار ناري لا إلى تطبيق بطيء، فيفحص المدير حدود الاتصال والقواعد قبل تعديل شيفرة التطبيق.
٧. أخطاء شائعة
- الالتقاط دون أي مرشح.
- عدم تحديد العدد أو الحجم أو الزمن.
- ترك -nn وانتظار DNS.
- الاحتفاظ بملفات pcap تحوي بيانات خاصة أو مشاركتها.
- الالتقاط دون إذن.
- استنتاج نتائج من التقاط قصير واحد.
٨. أسئلة شائعة
هل أحتاج root؟ عادة نعم أو صلاحية التقاط محددة.
هل يقرأ tcpdump محتوى HTTPS؟ لا. يُظهر حزماً مشفرة وبيانات وصفية لا الصفحات المفكوكة.
هل Wireshark أفضل؟ أسهل للاستكشاف؛ tcpdump متوفر تقريباً على كل خادم.
كم مدة الالتقاط؟ أقل ما يمكن غالباً 30 إلى 60 ثانية.
٩. قائمة تحقق سريعة
- اعثروا على الواجهة.
- اكتبوا مرشحاً ضيقاً.
- استخدموا -nn.
- حدّدوا الحزم والزمن.
- احفظوا بـ -w عند الحاجة.
- حلّلوا دون اتصال.
- احذفوا الالتقاط.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
tcpdump man page · pcap-filter syntax · Wireshark documentation · ip-link(8)