
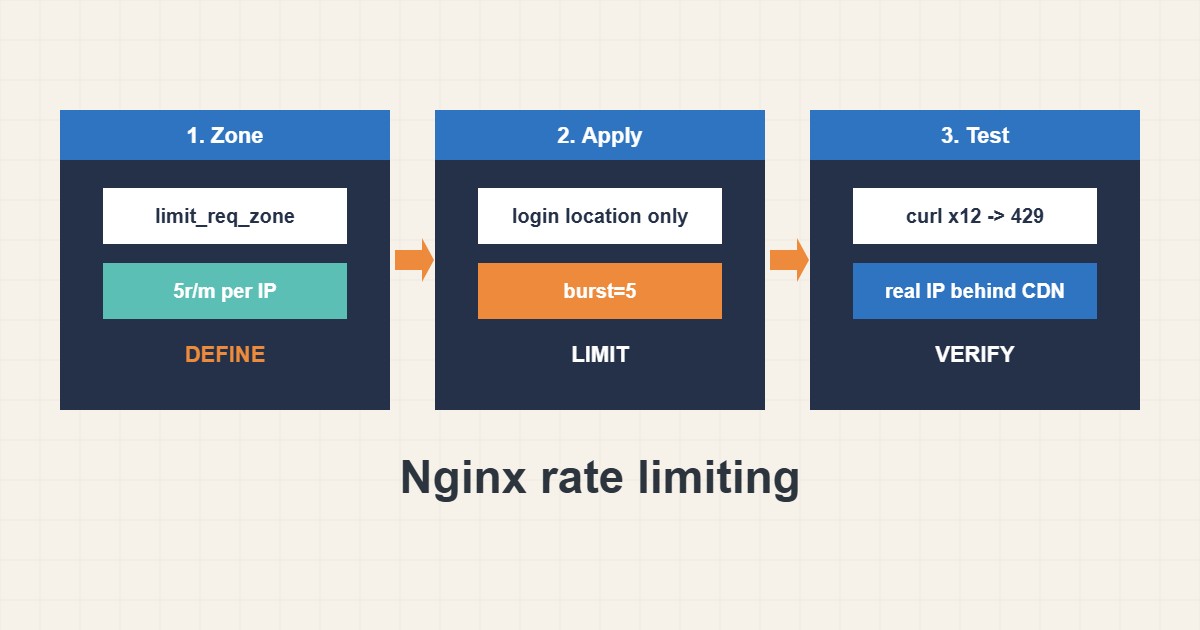
يستطيع Nginx إبطاء العملاء المسيئين قبل وصولهم إلى PHP أو قاعدة البيانات. تحدد وحدة limit_req كم طلباً يرسله عنوان واحد إلى مسار معين. وعند استخدامها على صفحات الدخول وواجهات API تزيل جزءاً كبيراً من ضغط القوة الغاشمة والكشط دون التأثير على الزائر العادي. يبين هذا الدليل إعداداً آمناً وكيف تختبرونه والأخطاء التي تحجب المستخدمين الحقيقيين. الأوامر وفق وثائق nginx؛ لم أشغّلها على خادمكم.
١. عرّفوا zone وطبّقوها على مسار واحد
أنشئوا منطقة ذاكرة مشتركة مفتاحها عنوان العميل ثم اربطوها بالموقع الحساس فقط:
# http { } context
limit_req_zone $binary_remote_addr zone=login:10m rate=5r/m;
limit_req_status 429;

# server { } context
location = /wp-login.php {
    limit_req zone=login burst=5 nodelay;
    include fastcgi_params;
    fastcgi_pass unix:/run/php/php8.2-fpm.sock;
}
معدل خمسة طلبات في الدقيقة مع burst صغير يناسب نموذج الدخول. ولا تبدؤوا بالموقع كله.
٢. اختبروا وراقبوا السجل
افحصوا الصياغة وأعيدوا التحميل وأرسلوا سلسلة طلبات سريعة. يجب أن ترون 429 بعد استنفاد burst ويسجل nginx التحديد:
sudo nginx -t && sudo systemctl reload nginx
for i in $(seq 1 12); do curl -s -o /dev/null -w "%{http_code} " https://example.com/wp-login.php; done; echo
sudo grep -i 'limiting requests' /var/log/nginx/error.log | tail -n 5
إن بدت الأرقام خاطئة فعدّلوا المعدل أو burst تدريجياً.
٣. CDN والوسطاء وعنوانكم
خلف CDN أو وكيل عكسي يرى nginx عنوان الوكيل ما لم تضبطوا عنوان العميل الحقيقي. وإلا يشترك كل الزوار في حد واحد. ويمكنكم استثناء عنوانكم أيضاً:
# Behind a CDN or proxy, use the real client IP, not the proxy address
set_real_ip_from 203.0.113.0/24;
real_ip_header X-Forwarded-For;

# Allow your own address
geo $limited { default 1; 198.51.100.7 0; }
map $limited $limit_key { 0 ""; 1 $binary_remote_addr; }
تفاصيل الترويسات والوكلاء في دليل ترتيب location.
٤. اجمعوه مع دفاعات أخرى
يبطئ تحديد المعدل الطلبات؛ ولا يغني عن كلمات المرور القوية والتحديثات. اقرنوه بـ دليل تقوية دخول ووردبريس وبالحظر المؤقت من fail2ban. وراقبوا عدد حالات 429 لتلاحظوا الهجمات والإيجابيات الكاذبة.
٥. أخطاء يجب تجنبها
هذه الإعدادات تسبب المشاكل الشائعة:
rate=1r/s on the whole site          # normal visitors with many assets get 429
no real_ip config behind a CDN        # every visitor shares one IP and is limited together
limit_req without burst               # short legitimate bursts are rejected
احتفظوا دائماً بطريقة للاختبار من عنوان مسموح.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا متجراً صغيراً (مختلقاً) يرى مئات محاولات الدخول في الساعة من عناوين قليلة. يضيف المدير منطقة للدخول بخمسة طلبات في الدقيقة وburst صغير. يُظهر الاختبار 429 بعد burst ويستمر الدخول العادي وينخفض حمل PHP أثناء الهجوم.
٧. أخطاء شائعة
- تحديد الموقع كله بمعدل منخفض.
- عدم ضبط عنوان العميل الحقيقي خلف CDN.
- عدم استخدام burst.
- نسيان إعادة التحميل بعد nginx -t.
- عدم مراقبة السجل للإيجابيات الكاذبة.
- الظن أن تحديد المعدل يغني عن كلمات المرور.
٨. أسئلة شائعة
ماذا يفعل burst؟ يسمح بطابور قصير من الطلبات الإضافية قبل الرفض.
ماذا يفعل nodelay؟ يخدم طلبات burst فوراً بدل المباعدة بينها.
أي رمز حالة أعيد؟ 429 Too Many Requests خيار واضح.
هل يوقف الهجمات الموزعة؟ ليس وحده. استخدموا CDN أو جداراً نارياً لذلك.
٩. قائمة تحقق سريعة
- عرّفوا limit_req_zone.
- طبّقوه على مسار واحد.
- أضيفوا burst صغيراً.
- شغّلوا nginx -t وأعيدوا التحميل.
- اختبروا بـ curl.
- اضبطوا IP الحقيقي خلف CDN.
- راقبوا السجل.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
nginx: ngx_http_limit_req_module · nginx: ngx_http_limit_conn_module · nginx: ngx_http_core_module · NGINX blog: Rate Limiting with NGINX