
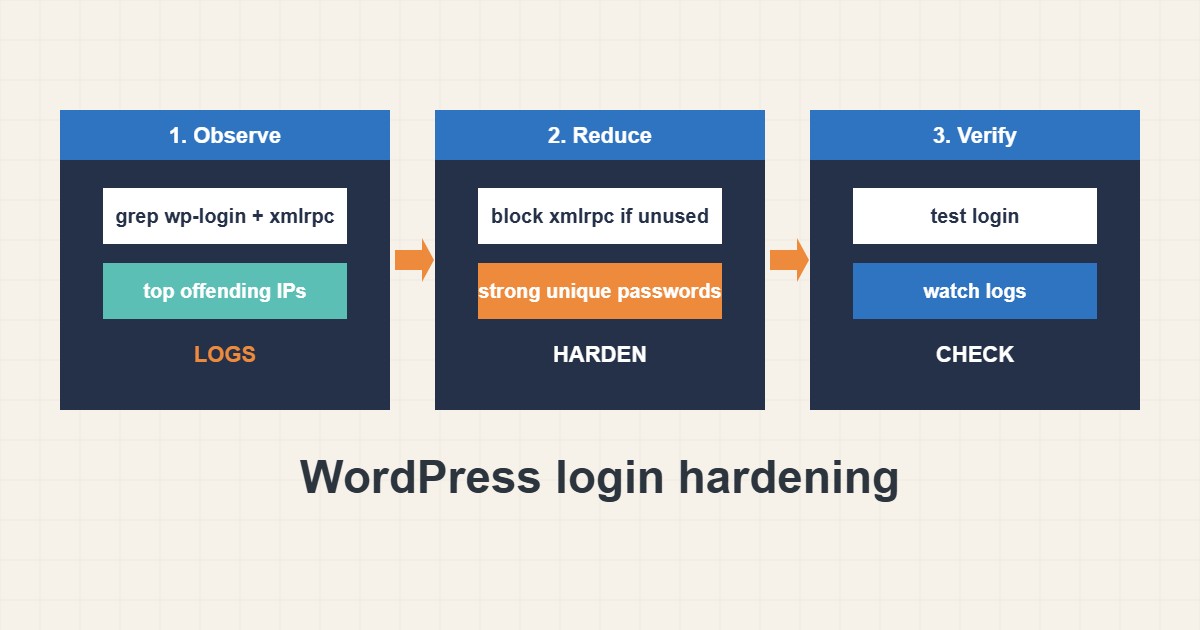
تقریباً هر سایت وردپرس حدسهای خودکار ورود روی wp-login.php و xmlrpc.php میگیرد. بیشترشان شکست میخورند، اما رمزهای ضعیف و حسابهای فراموششدهٔ مدیر باعث میشوند معدود موفقها ممکن شوند. این راهنما نشان میدهد حملهها را چطور در لاگ ببینید، دربارهٔ نیاز به xmlrpc.php چطور تصمیم بگیرید و ریسک را با رمز قوی و کاربران ممتاز کمتر چطور کم کنید. دستورها از مستندات وردپرس و WP-CLI آمدهاند؛ روی سایت شما اجرایشان نکردهام و بستن xmlrpc.php ممکن است Jetpack یا اپ موبایل را خراب کند.
۱. ببینید چه چیزی به شما میخورد
پیش از تغییر هر چیز لاگ دسترسی را ببینید. تعداد POSTهای ورود را بشمارید و آدرسهایی را که بیشتر xmlrpc.php را صدا میزنند پیدا کنید:
# Does xmlrpc.php answer? (405/403 = blocked, 200 with XML = enabled)
curl -s -o /dev/null -w "%{http_code}\n" https://example.com/xmlrpc.php

# Count login attempts in the access log
grep -c 'POST /wp-login.php' /var/log/nginx/access.log
grep 'POST /xmlrpc.php' /var/log/nginx/access.log | awk '{print $1}' | sort | uniq -c | sort -rn | head
چند صد تلاش ناموفق در روز نویز معمول پسزمینه است. جهش ناگهانی یا درخواستهای بسیار تکراری از یک آدرس توجه میخواهد.
۲. دربارهٔ xmlrpc.php تصمیم بگیرید
وردپرس امروزی بیشتر از REST API استفاده میکند. xmlrpc.php فقط برای بعضی سرویسها مثل Jetpack یا ابزارهای قدیمی موبایل و انتشار لازم است. اگر استفاده نمیکنید به جای تکیه بر افزونه، آن را در وبسرور ببندید:
# Apache .htaccess: block xmlrpc.php (only if you do not use Jetpack or the mobile app)
<Files xmlrpc.php>
  Require all denied
</Files>

# Nginx equivalent
location = /xmlrpc.php { deny all; }
بعدش سایت را تست کنید و یادداشت کنید چه چیزی را تغییر دادهاید تا اگر چیزی از کار افتاد بدانید.
۳. رمزها، نامهای کاربری و مدیران
brute force فقط روی اعتبارنامههای قابلحدس کار میکند:
Username: admin  /  Password: admin123      # first guesses attackers try
xmlrpc.php enabled + weak password            # allows many guesses per request (system.multicall)
Public author archives: /?author=1            # reveals real login names
رمزهای بلند و یکتا از مدیر رمز بگذارید، از نام کاربری admin بپرهیزید، اگر امکانش هست ورود دومرحلهای را فعال کنید و بررسی کنید چه کسی واقعاً به نقش مدیر نیاز دارد:
# WP-CLI checks
wp user list --fields=ID,user_login,roles
wp user list --role=administrator --fields=ID,user_login
wp plugin list --status=active
wp option get default_roleحسابهای بیاستفاده را حذف و در صورت امکان نقشها را پایین بیاورید. چکلیست گستردهٔ مدیریت در راهنمای نگهداری ماهانهٔ همین سایت آمده است.
۴. محدودسازی نرخ و مسدودسازی
محدودیت نرخ تلاشهای تکراری را کند میکند. ابزاری مثل fail2ban میتواند آدرسهایی را که شکست تکرار میکنند ببندد؛ برای پیکربندی امن راهنمای fail2ban را ببینید. قاعدهٔ CDN یا فایروال هم میتواند ورودهای مشکوک را به چالش بکشد. همیشه راه برگشتی برای خودتان نگه دارید، مثل IP مجاز یا مسیر مدیریت دوم.
۵. بسنجید و زیر نظر داشته باشید
بعد از تغییرها ورود را تست کنید، مطمئن شوید xmlrpc.php وضعیت مسدود مورد انتظار را میدهد و چند روز لاگها را ببینید. وردپرس، افزونهها و پوستهها را بهروز نگه دارید، چون رمز دزدیدهشده فقط یک راه است و افزونهٔ آسیبپذیر راه دیگر. مطابق راهنمای بکاپ rsync بکاپ داشته باشید.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید لاگ دسترسی سایت کوچکی (ساختگی) هزاران درخواست POST به xmlrpc.php از چند آدرس نشان میدهد. صاحب سایت از Jetpack استفاده نمیکند، پس xmlrpc.php در وبسرور بسته میشود و حساب مدیر با رمز بلند و یکتا تغییر نام میدهد. یک روز بعد همان لاگ فقط درخواستهای ردشده را نشان میدهد و ورود عادی هنوز کار میکند.
۷. اشتباههای رایج
- استفاده از admin به عنوان نام کاربری.
- تکرار رمزهای سایتهای دیگر.
- رهاکردن حسابهای مدیر بیاستفاده.
- بستن xmlrpc.php با وجود استفاده از Jetpack.
- تکیه صرف بر افزونه و نخواندن لاگ.
- قفلشدن بدون مسیر دسترسی دوم.
۸. پرسشهای متداول
همیشه xmlrpc.php را غیرفعال کنم؟ فقط اگر چیزی از آنچه استفاده میکنید به آن وابسته نیست. بعد از بستن تست کنید.
تغییر آدرس ورود کافی است؟ نویز را کم میکند اما جای رمز قوی و بهروزرسانی را نمیگیرد.
چند مدیر داشته باشم؟ تا حد امکان کم، ترجیحاً یکی برای هر نفری که واقعاً لازم دارد.
کپچا کمک میکند؟ میتواند حدسهای خودکار را کم کند اما رمز قوی مهمتر است.
۹. چکلیست سریع
- لاگ دسترسی را برای ورود و xmlrpc بخوانید.
- تصمیم بگیرید xmlrpc.php لازم است یا نه.
- اگر نه آن را در وبسرور ببندید.
- رمزهای بلند و یکتا بگذارید.
- حسابهای مدیر را مرور کنید.
- محدودیت نرخ یا fail2ban بیفزایید.
- ورود را تست و لاگها را پایش کنید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
WordPress: Hardening WordPress · WordPress: Brute Force Attacks · WP-CLI: wp user · WordPress REST API: Users