
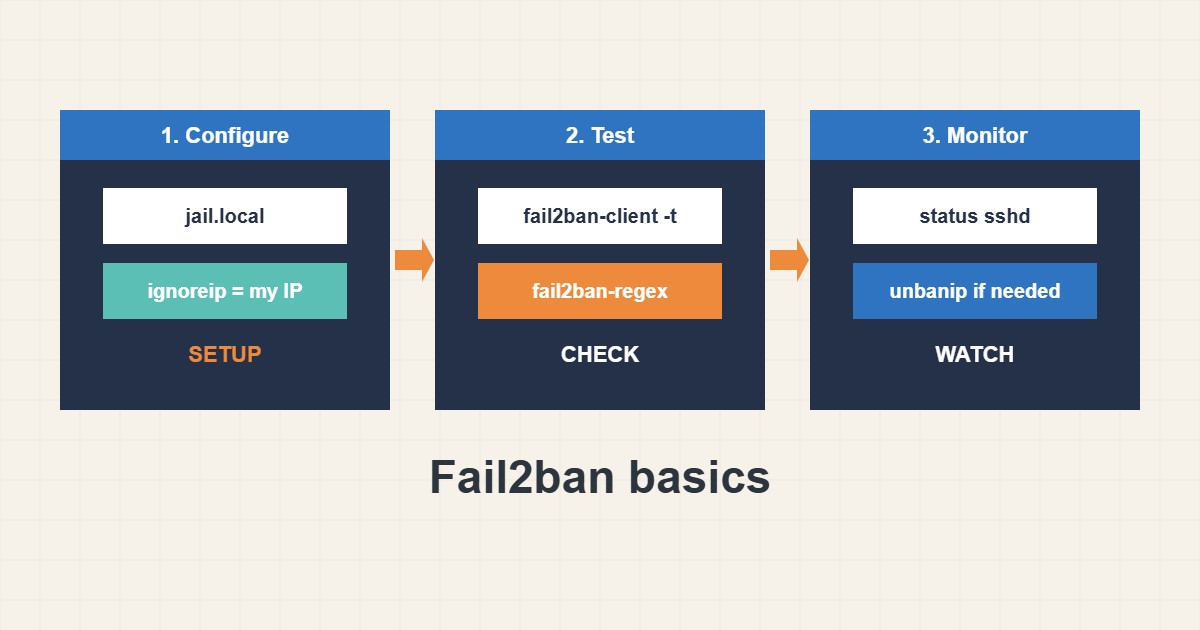
كل منفذ SSH عام يتلقى تخمينات كلمات مرور باستمرار. يقرأ fail2ban سجلاتكم ويحظر مؤقتاً العناوين التي تفشل كثيراً. يقلل الضوضاء والحمل لكنه ليس بديلاً عن الدخول بالمفاتيح فقط. يعرض هذا الدليل إعداداً أولياً آمناً وكيف تختبرونه وكيف تتجنبون حظر أنفسكم. الأوامر وفق وثائق fail2ban؛ لم أشغّلها على خادمكم وتختلف مسارات السجلات بين التوزيعات.
١. استخدموا jail.local لا jail.conf
قد تكتب تحديثات الحزم فوق jail.conf فضعوا إعداداتكم في jail.local. ابدؤوا صغيراً: فعّلوا jail الخاص بـ SSH واستثنوا عنوانكم وأبقوا مدد الحظر معتدلة:
# /etc/fail2ban/jail.local  (never edit jail.conf directly)
[DEFAULT]
bantime  = 1h
findtime = 10m
maxretry = 5
ignoreip = 127.0.0.1/8 ::1 203.0.113.10

[sshd]
enabled = true
port    = ssh
maxretry = 4
وضع عنوان IP الثابت أو نطاق VPN في ignoreip هو حمايتكم الرئيسية من حبس أنفسكم.
٢. اختبروا قبل إعادة التشغيل
افحصوا الصياغة وأعيدوا تشغيل الخدمة وانظروا إلى الحالة. تُظهر الحالة عدد الإخفاقات المرصودة والعناوين المحظورة:
sudo fail2ban-client -t            # test the configuration
sudo systemctl restart fail2ban
sudo fail2ban-client status
sudo fail2ban-client status sshd
في الأنظمة الأحدث قد يقرأ jail الخاص بـ sshd سجل systemd بدل ملف؛ تعالج الإعدادات الافتراضية ذلك عادة لكن تأكدوا أن jail يُظهر نشاطاً.
٣. تأكدوا أن المرشحات تطابق فعلاً
jail لا يطابق شيئاً لا يحمي شيئاً. اختبروا المرشح على سجلكم وتعلّموا كيف تزيلون الحظر:
sudo fail2ban-client set sshd unbanip 198.51.100.7
sudo fail2ban-regex /var/log/auth.log /etc/fail2ban/filter.d/sshd.conf | tail -n 8
sudo tail -n 20 /var/log/fail2ban.log
إن حُظرتم فارفعوا الحظر من طريق آخر كوحدة تحكم المزود. وضعوا في بالكم مسار وصول ثانٍ كما في دليل الجدار الناري.
٤. اختاروا أرقاماً معقولة
الحظر القصير مع بضع محاولات يوقف معظم الضوضاء. والقيم الصارمة جداً تضر المستخدمين الحقيقيين وأنفسكم:
ignoreip =                       # your own IP is not whitelisted: you can ban yourself
maxretry = 1                     # one typo and you are banned
bantime = -1                     # permanent bans pile up and are hard to review
اجعلوا الحظر الطويل للمتكررين فقط وفضّلوا SSH بالمفاتيح فقط ما يجعل تخمين كلمات المرور بلا معنى.
٥. ما لا يفعله fail2ban
يبطّئ هجمات القوة الغاشمة من عناوين مفردة. لا يوقف الهجمات الموزعة ولا يصلح كلمات المرور الضعيفة ولا يرقّع البرمجيات الضعيفة. اجمعوه مع التحديثات والمصادقة بالمفاتيح وجدار ناري أدنى. وراجعوا السجل بين حين وآخر لتروا ما يُحجب.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا خادماً (مختلقاً) يمتلئ سجل مصادقته بدخول فاشل من عناوين قليلة. بعد تفعيل jail الخاص بـ sshd مع maxretry بقيمة 4 وحظر ساعة تُظهر الحالة عناوين قليلة محظورة وتنخفض ضوضاء السجل. وعنوان مكتب المدير في ignoreip فلا يؤدي خطأ كتابة كلمة المرور إلى حظره.
٧. أخطاء شائعة
- تحرير jail.conf بدل jail.local.
- عدم استثناء عنوانكم.
- ضبط maxretry على 1.
- حظر دائم دون مراجعة.
- عدم اختبار المرشح على السجل.
- الاعتماد على fail2ban بدل SSH بالمفاتيح.
٨. أسئلة شائعة
هل يحل fail2ban محل الجدار الناري؟ لا. يضيف قواعد مؤقتة إلى الجدار الناري بحسب أنماط السجل.
كيف أرفع الحظر عن عنوان؟ استخدموا fail2ban-client set JAIL unbanip ADDRESS.
لماذا لا يُحظر أي عنوان؟ قد لا يطابق المرشح صيغة سجلكم أو يقرأ jail مصدراً خاطئاً. شغّلوا fail2ban-regex.
هل يفيد مع SSH بالمفاتيح فقط؟ يقلل الضوضاء والحمل لكن فائدته الأمنية أقل.
٩. قائمة تحقق سريعة
- أنشئوا jail.local.
- استثنوا عنوان IP الخاص بكم.
- فعّلوا jail الخاص بـ sshd.
- شغّلوا fail2ban-client -t.
- افحصوا حالة jail.
- اختبروا المرشح بـ fail2ban-regex.
- احتفظوا بمسار وصول ثانٍ.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
Fail2ban wiki · jail.conf(5) manual · fail2ban-client(1) manual · fail2ban-regex(1) manual