
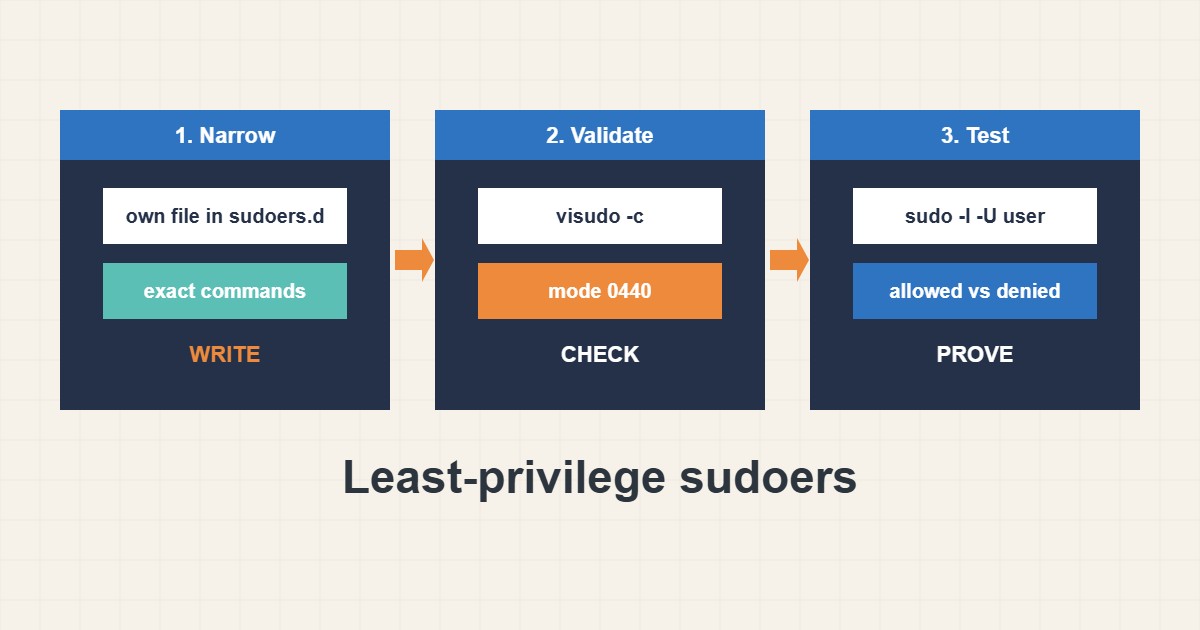
قد يحبسكم ملف sudoers التالف خارج الإدارة، وملف سخي أكثر من اللازم يمنح الجذر للجميع. والوسط الآمن بسيط: حرّروا بـ visudo فقط، وضعوا كل قاعدة في ملف مستقل تحت /etc/sudoers.d، واسمحوا بأوامر محددة بدل “كل شيء”. يبين هذا الدليل كيف تكتبون قاعدة كهذه لمستخدم النشر وتتحققون منها وتختبرونها وتتجنبون الفخاخ مثل الرموز البديلة والمحررات التي تفتح صدفة.
١. لماذا لا ALL=(ALL) ALL للجميع
منح حساب خدمة sudo كاملاً يعني أن أي اختراق لهذا الحساب اختراق للخادم كله. وأقل الصلاحيات تعني أن يشغّل الحساب الأوامر القليلة التي يتطلبها عمله فقط. ومستخدم النشر لا يحتاج عادة إلا إعادة تحميل خادم الويب أو إعادة تشغيل خدمة واحدة.
٢. اكتبوا قاعدة ضيقة في ملف مستقل
استخدموا visudo لا محرراً عادياً لأنه يفحص الصياغة قبل الحفظ. والملف في /etc/sudoers.d/ يفصل قاعدتكم عن ملف التوزيعة الرئيسي ويسهل حذفه لاحقاً:
sudo visudo -f /etc/sudoers.d/deploy

# /etc/sudoers.d/deploy
Cmnd_Alias WEB_RELOAD = /bin/systemctl reload nginx, /bin/systemctl restart php8.2-fpm
deploy ALL=(root) NOPASSWD: WEB_RELOAD
اكتبوا المسار الكامل للملفات التنفيذية لأن sudo يطابق المسار. وجمّعوا الأوامر بـ Cmnd_Alias لتبقى القاعدة مقروءة.
٣. تحققوا قبل قطع الاتصال
افحصوا صياغة الملف الجديد وأذوناته. ملفات sudoers.d يجب أن تكون بوضع 0440 ومملوكة لـ root. أبقوا جلسة root مفتوحة حتى ينجح الاختبار كي لا يحبسكم خطأ:
sudo visudo -c
sudo visudo -cf /etc/sudoers.d/deploy
sudo ls -l /etc/sudoers.d/
sudo chmod 0440 /etc/sudoers.d/deploy
٤. اختبروا المسموح والمرفوض
اسردوا صلاحيات المستخدم ثم تأكدوا أن الأمر المسموح يعمل وأن الممنوع يُرفض. الخيار -n يجعل sudo يفشل بدل انتظار كلمة المرور:
sudo -l -U deploy
sudo -u deploy sudo -n systemctl reload nginx && echo allowed
sudo -u deploy sudo -n systemctl stop nginx || echo denied-as-expected
sudo grep deploy /var/log/auth.log | tail -n 5
يُظهر سجل المصادقة كل استخدام وهذا مفيد للتدقيق.
٥. فخاخ تكسر أقل الصلاحيات
الرموز البديلة في الوسائط قابلة للاستغلال، فنمط مثل systemctl * nginx يسمح بإجراءات أخرى أيضاً. والمحررات وعارضات الصفحات وأدوات كثيرة تستطيع فتح صدفة، فالسماح بها يكاد يساوي الجذر الكامل:
deploy ALL=(ALL) NOPASSWD: ALL            # too broad
deploy ALL=(root) NOPASSWD: /usr/bin/vim *   # shell escape from the editor
فضّلوا الوسائط الثابتة واستخدموا sudoedit لتحرير الملفات ولا تضعوا NOPASSWD إلا حين تحتاج مهمة آلية إليه فعلاً. واجمعوا ذلك مع قيود الشبكة كما في دليل الجدار الناري.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا حساب نشر (إعداد مختلق) يدفع الشيفرة ويجب أن يعيد تحميل Nginx. بدل sudo كامل يسمح ملف واحد بـ systemctl reload nginx وإعادة تشغيل PHP-FPM فقط. يُظهر الاختبار أن إعادة التحميل تعمل بينما يُرفض stop. وإن سُرق مفتاح الحساب فلن يستطيع المهاجم قراءة /etc/shadow أو تثبيت برمجيات عبر sudo.
٧. أخطاء شائعة
- تحرير /etc/sudoers بمحرر عادي.
- السماح بـ ALL لحساب خدمة.
- استخدام رموز بديلة في وسائط الأمر.
- السماح بمحررات أو عارضات عبر sudo.
- وضع خاطئ للملفات في sudoers.d.
- الخروج قبل اختبار القاعدة.
٨. أسئلة شائعة
لماذا /etc/sudoers.d؟ لكل قاعدة ملفها فتضاف وتحذف دون المساس بالملف الرئيسي.
ماذا يفعل visudo -c؟ يفحص صياغة ملفات sudoers دون تغيير شيء.
هل NOPASSWD آمن؟ فقط لأوامر ضيقة تحتاجها الأتمتة. وتجنبوه للصلاحيات الواسعة.
كيف أسمح بتحرير ملف واحد؟ اسمحوا بـ sudoedit مع المسار الدقيق بدل السماح بمحرر.
٩. قائمة تحقق سريعة
- أنشئوا القاعدة بـ visudo -f في sudoers.d.
- اكتبوا المسارات الكاملة.
- تجنبوا الرموز البديلة وALL.
- شغّلوا visudo -c.
- اضبطوا الوضع 0440.
- اختبروا المسموح والممنوع.
- أبقوا جلسة root مفتوحة حتى النهاية.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
sudo.ws: sudoers manual · sudo.ws: visudo manual · Debian manpages: sudo(8) · Debian Wiki: sudo