
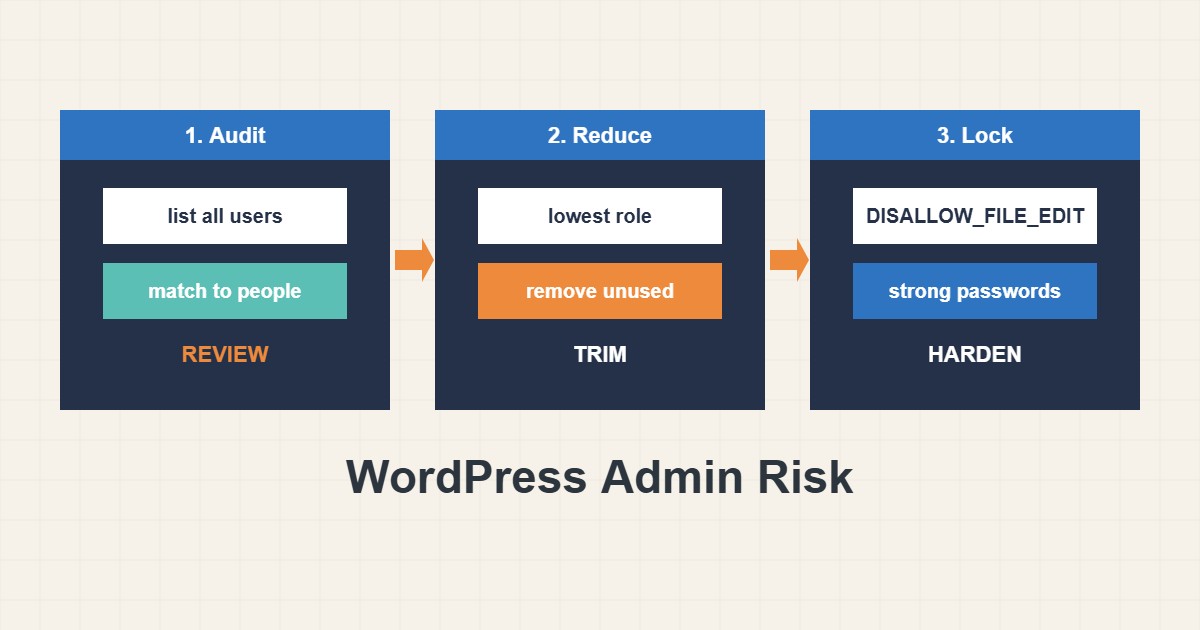
بیشتر نفوذها به وردپرس با یک اکسپلویت پیچیده شروع نمیشوند؛ با حساب مدیری شروع میشوند که نباید وجود میداشت: آژانس سابق، کاربر آزمایشی فراموششده یا توسعهدهندهای که حالا فقط باید مطلب بنویسد. هر مدیر میتواند کد نصب کند، پس هر حساب مدیر راهی به کل سرور است. این راهنما نشان میدهد چطور ببینید چه کسی دسترسی دارد، به هر نفر کمترین نقش لازم را بدهید، آنچه استفاده نمیشود را حذف کنید و ویرایشگر فایل داخلی را خاموش کنید تا ورود دزدیدهشده نتواند از مرورگر فایل PHP ویرایش کند.
۱. همهٔ کاربران و نقشها را فهرست کنید
در داشبورد Users را باز کنید و بر اساس Administrator فیلتر کنید. اگر WP-CLI دارید یک دستور همهچیز را با تاریخ ثبتنام چاپ میکند:
wp user list --fields=ID,user_login,user_email,roles,user_registered --orderby=user_registeredیادداشت کنید هر حساب مال چه کسی است. حسابی که نمیشناسید سؤال میخواهد نه حدس. به حسابهای قدیمی، حسابهای مشترک بین چند نفر و حسابهایی که ایمیلشان دیگر معتبر نیست توجه کنید.
۲. کمترین نقشی را که کار میکند بدهید
وردپرس پنج نقش استاندارد دارد. Administrator همهچیز را مدیریت میکند، Editor همهٔ محتوا را، Author نوشتههای خودش را منتشر میکند، Contributor مینویسد اما منتشر نمیکند و Subscriber فقط پروفایل دارد. کسی که مقاله مینویسد Author یا Editor لازم دارد نه Administrator. یکی دو مدیر مورد اعتماد نگه دارید و برای کار روزمره حساب جدا بگذارید تا نشست هکشدهٔ مرورگر بالاترین دسترسی را نداشته باشد.
۳. حسابهای بیاستفاده را حذف یا تنزل دهید
قبل از حذف کاربر ببینید چه چیزی دارد: وردپرس میپرسد نوشتههایش به کاربر دیگری منتقل شود و همان را انتخاب کنید نه حذف محتوا. اگر مطمئن نیستید حساب هنوز لازم است، اول به Subscriber تنزلش دهید و منتظر شکایت بمانید. Application Passwords هر پروفایل را هم بازبینی کنید، چون اعتبارنامهٔ جدایی برای REST API هستند. قبل از پاکسازی بزرگ بکاپ بگیرید؛ راهنمای بهروزرسانی امن روال عملی بکاپ را میگوید.
۴. ویرایشگر فایل داشبورد را خاموش کنید
ویرایشگر قالب و افزونه به مدیر اجازه میدهد کد PHP را از مرورگر عوض کند. مهاجمی که یک ورود بگیرد در چند ثانیه backdoor میگذارد. ویرایشگرها را با یک ثابت خاموش کنید:
// wp-config.php, before the line 'That's all, stop editing!'
define('DISALLOW_FILE_EDIT', true);

// Stronger, but blocks ALL updates and installs from the dashboard:
// define('DISALLOW_FILE_MODS', true);
DISALLOW_FILE_EDIT فقط ویرایشگرها را برمیدارد و برای بیشتر سایتها امن است. DISALLOW_FILE_MODS قویتر نصب و بهروزرسانی افزونه و قالب از داشبورد را هم میبندد، پس فقط اگر از فرایند دیگری بهروز میکنید استفاده کنید. اگر مشکلی شد از نسخهٔ wp-config.php برگردید.
۵. آنچه میماند را قوی کنید
رمز یکتا و بلند با مدیر رمز و احراز دوعاملی برای مدیرها؛ محدودیت نرخ و XML-RPC در مقالهٔ سختسازی ورود همین سایت آمده است. بعد از تغییر کارکنان نشستها را ببندید: تغییر کلیدهای مخفی در wp-config.php همه را یکجا خارج میکند که بعد از شک به نفوذ مفید است.
۶. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید دستور این را چاپ کند (دادههای ساختگی):
ID  user_login  roles          user_registered
1   owner       administrator  2022-03-01
7   designer    administrator  2023-09-12
12  oldagency   administrator  2021-05-20
کاربر ۱۲ در ۲۰۲۱ برای آژانسی ساخته شده که دیگر با شما کار نمیکند. امنترین مسیر تأیید با آژانس، انتقال نوشتهها و حذف یا تنزل حساب است. کاربر ۷ طراحی است که فقط صفحه ویرایش میکند، پس Editor کافی است. نتیجه یک مدیر بهجای سه تاست و همان کار هنوز شدنی است.
۷. اشتباههای رایج
- دادن Administrator به همه چون سادهتر است.
- حذف کاربر بدون انتقال محتوایش.
- اشتراک یک ورود بین چند نفر.
- فراموشکردن application passwordها و کاربران قدیمی API.
- فعالکردن DISALLOW_FILE_MODS و تعجب از ناپدیدشدن بهروزرسانیها.
- ندانستن صاحب هر حساب مدیر.
۸. پرسشهای متداول
سایت چند مدیر باید داشته باشد؟ تا حد امکان کم، اغلب یکی دو نفر مورد اعتماد.
خاموشکردن ویرایشگر فایل جلوی همهٔ حملات را میگیرد؟ نه. یک مسیر آسان را برمیدارد. هنوز بهروزرسانی، رمز قوی و بکاپ لازم است.
تغییر نام کاربری admin امن است؟ مدیر جدیدی با نام دیگر بسازید، با آن وارد شوید و قدیمی را با انتقال محتوا حذف کنید.
اگر صاحب حساب قدیمی در دسترس نیست؟ اول حساب را تنزل دهید، محتوا را نگه دارید و تصمیم را یادداشت کنید.
۹. چکلیست سریع
- همهٔ کاربران و نقشها را فهرست کنید.
- هر حساب را با یک فرد واقعی تطبیق دهید.
- نقشها را به حداقل لازم برسانید.
- حسابهای بیاستفاده را با انتقال محتوا حذف یا تنزل دهید.
- Application Passwords را بازبینی کنید.
- DISALLOW_FILE_EDIT را به wp-config.php اضافه کنید.
- رمز یکتا و احراز دوعاملی بگذارید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
WordPress Documentation: Roles and Capabilities · WordPress: Hardening WordPress · WP-CLI: wp user list · WordPress: Editing wp-config.php