
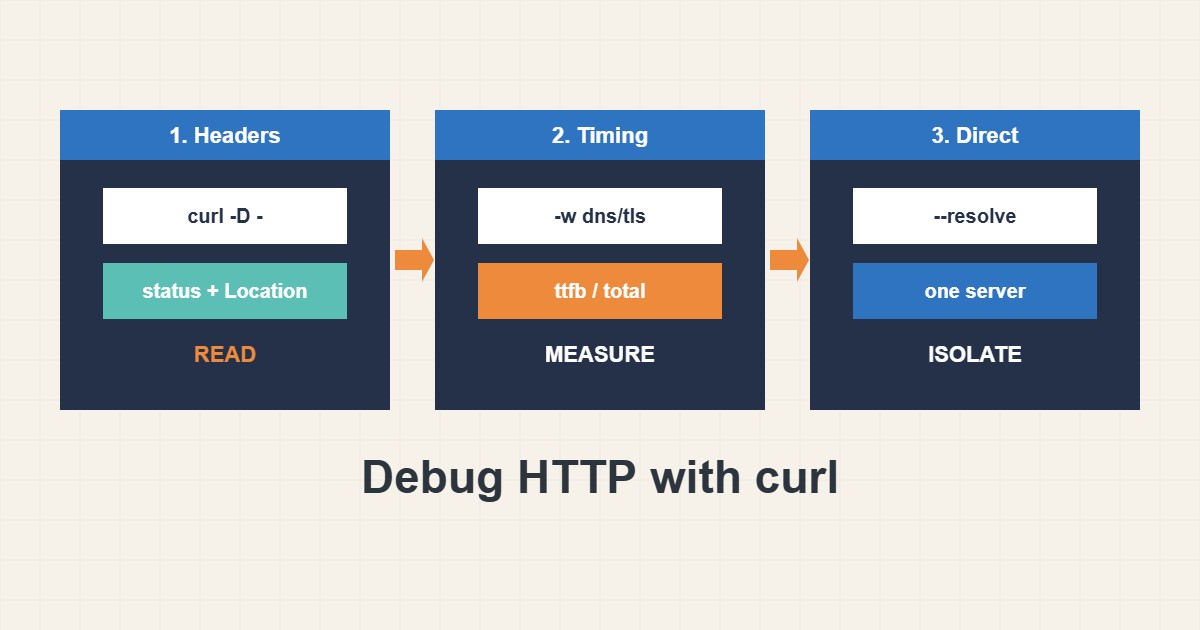
وقتی صفحهای کند است، بینهایت ریدایرکت میشود یا گواهی اشتباه نشان میدهد، مرورگر بیشتر شواهد را پنهان میکند. curl همان را بهصورت متن ساده نشان میدهد: کد وضعیت دقیق، همهٔ هدرها، هر ریدایرکت و زمانی که در هر مرحله گذشته است. تقریباً روی هر سروری نصب است، چیزی را در سایت تغییر نمیدهد و یک خط آن اغلب جواب سؤالی را میدهد که در مرورگر یک ساعت وقت میگیرد. این راهنما مجموعهٔ کوچک و تکرارپذیری از دستورهای curl برای عیبیابی وبسایت میسازد، به همان ترتیبی که معمولاً لازم میشوند.
۱. با هدرها شروع کنید
اولین سؤال این است که سرور دقیقاً چه جوابی میدهد. هدرها را بخواهید و بدنه را دور بریزید:
# Headers only, body discarded
curl -sS -o /dev/null -D - https://example.com/
گزینهٔ -sS نوار پیشرفت را پنهان میکند اما خطاها را نشان میدهد، -o /dev/null صفحه را دور میریزد و -D - هدرهای پاسخ را روی صفحه چاپ میکند. اول خط وضعیت را بخوانید (۲۰۰، ۳۰۱، ۴۰۳، ۵۰۲) و بعد هدرهایی که رفتار را توضیح میدهند: Location برای ریدایرکت، Cache-Control و Age برای کش، Server و Content-Type و Set-Cookie اگر ممکن است کش بهخاطر کوکی دور زده شود. این یک درخواست GET معمولی است که از -I وفادارتر است، چون بعضی سرورها به HEAD جواب متفاوتی میدهند.
۲. ریدایرکتها را دنبال و شمارش کنید
مشکل ریدایرکت معمولاً دو قانونی است که با هم میجنگند. بگذارید curl دنبالشان کند و بگوید کجا تمام شد:
curl -sSL -o /dev/null -w 'final=%{url_effective} code=%{http_code} redirects=%{num_redirects}\n' http://example.com/سایت سالم روی آدرس نهایی HTTPS تمام میشود، با یک ریدایرکت یا بدون ریدایرکت. تعداد زیاد، آدرس نهایی غیرمنتظره یا خطای Maximum (50) redirects followed یعنی حلقه. برای دیدن هر گام، دستور هدرها را بدون -L اجرا کنید و مقدار Location را دستی دنبال کنید. دلیلهای رایج در هاست اشتراکی را در راهنمای ریدایرکت HTTP به HTTPS و www ببینید و اگر Cloudflare جلوی سایت است، راهنمای حلقهٔ ریدایرکت Cloudflare را.
۳. اندازه بگیرید زمان کجا میرود
گزینهٔ -w بعد از انتقال متغیرهای زمانی را چاپ میکند. این پنج مقدار زمان شبکه را از زمان سرور جدا میکنند:
curl -sS -o /dev/null -w 'dns=%{time_namelookup} connect=%{time_connect} tls=%{time_appconnect} ttfb=%{time_starttransfer} total=%{time_total}\n' https://example.com/مقدارها ثانیههای تجمعی از شروعاند. dns تبدیل نام است، connect اتصال TCP، tls پایان دستدهی TLS و ttfb لحظهٔ رسیدن اولین بایت پاسخ. با کمکردن مقدارهای کنار هم زمان هر مرحله به دست میآید: فاصلهٔ بزرگ بین tls و ttfb زمانی است که سرور صرف ساخت پاسخ کرده و dns یا connect بزرگ به شبکه یا resolver اشاره دارد. سه تا پنج بار تکرار کنید، چون یک نمونه نویز است. اگر انتظار سمت سرور است، با راهنمای TTFB ادامه بدهید.
۴. یک سرور مشخص را مستقیم تست کنید
هنگام مهاجرت، پشت لودبالانسر یا CDN اغلب باید از یک IP مشخص بپرسید و نام میزبان واقعی را نگه دارید. --resolve این کار را بدون ویرایش هیچ فایلی انجام میدهد:
# Ask one specific IP, keep the real hostname for TLS and Host
curl -sS -o /dev/null -D - --resolve example.com:443:203.0.113.10 https://example.com/
درخواست به آدرس انتخابی میرود اما curl هدر Host درست را میفرستد و برای TLS از نام میزبان استفاده میکند، پس بررسی گواهی معنادار میماند. جواب را با حالت عادی مقایسه کنید: اگر فقط درخواست مستقیم سریع است مشکل جلوی سرور است (CDN، DNS یا پروکسی) و اگر هر دو کندند سراغ خود سرور بروید.
۵. گواهی و دستدهی را بررسی کنید
وقتی مرورگر هشدار گواهی نشان میدهد، curl همان واقعیتها را در چند خط نشان میدهد:
curl -svI https://example.com/ 2>&1 | grep -E 'subject:|issuer:|expire date|SSL connection|HTTP/'subject، issuer، تاریخ انقضا و پروتکل توافقشده را میبینید. خطایی مثل SSL certificate problem: unable to get local issuer certificate اغلب یعنی سرور زنجیرهٔ ناقص میفرستد. برای ازبینبردن خطا از -k استفاده نکنید: بررسی را خاموش میکند و دقیقاً مشکلی را پنهان میکند که دنبالش هستید. فقط برای یک آزمایش کوتاه به کار ببریدش و هرگز در اسکریپت بدوننظارت.
۶. همان چیزی را بفرستید که مرورگر میفرستد
گاهی صفحه برای مرورگر و curl فرق میکند. چیزهایی را که مرورگر اضافه میکند یکییکی اضافه کنید و ببینید کدام جواب را عوض میکند:
curl -sS -o /dev/null -D - --compressed -A 'Mozilla/5.0' -H 'Accept-Language: en' https://example.com/گزینهٔ --compressed gzip یا Brotli میخواهد و باز میکند، -A مقدار User-Agent را میگذارد و -H هر هدری را اضافه میکند. اگر فایروال یا افزونهٔ امنیتی کلاینتهای ناشناس را میبندد، اول User-Agent مظنون است. برای نمای کاربر واردشده کوکی نشست واقعی را در تیکت، چت یا تاریخچهٔ شلی که دیگران میخوانند نچسبانید؛ با حساب آزمایشی یا کوکی تست کار کنید و بعد پاکش کنید.
۷. مثال توضیحی، نه اندازهگیری واقعی
فرض کنید دستور زمانسنجی این را چاپ کند (عددهای ساختگی، فقط برای نشاندادن روش خواندن):
dns=0.004 connect=0.021 tls=0.063 ttfb=1.480 total=1.530DNS، اتصال و TLS رویهم حدود ۰٫۰۶ ثانیهاند، پس شبکه سالم است. اولین بایت در ۱٫۴۸ ثانیه میرسد، یعنی حدود ۱٫۴ ثانیه صرف ساخت صفحه در سرور شده و دانلود فقط ۰٫۰۵ ثانیه بوده. گام بعدی روی سرور است (کش صفحه، افزونهٔ کند، دیتابیس)، نه در مرورگر یا CDN.
۸. اشتباههای رایج
- قضاوت دربارهٔ سرعت از روی یک درخواست. تکرار کنید و با کش گرم و سرد مقایسه کنید.
- استفادهٔ فقط از
-I. بعضی برنامهها به HEAD متفاوت جواب میدهند، پس با GET معمولی تأیید کنید. - فراموشکردن اینکه curl جاوااسکریپت اجرا نمیکند. آنچه سرور میفرستد را نشان میدهد، نه آنچه صفحه بعداً میسازد.
- تست از روی خود سرور و فرض اینکه کاربران همان را میبینند. DNS، CDN و فایروال از بیرون ممکن است فرق کند.
- جاگذاشتن
-kدر دستور یا اسکریپت که خطای گواهی را برای همیشه پنهان میکند. - چسباندن کوکی، توکن یا هدر Authorization در جاهای عمومی.
۹. پرسشهای متداول
چرا curl نتیجهای متفاوت از مرورگر نشان میدهد؟ مرورگر کوکی، کش، افزونه و جاوااسکریپت دارد. هدر یا کوکی را یکییکی به curl اضافه کنید تا تفاوت پیدا شود، یا مرورگر را در پنجرهٔ خصوصی امتحان کنید.
تفاوت ۳۰۱ و ۳۰۲ اینجا چیست؟ ۳۰۱ دائمی است و مرورگرها آن را محکم کش میکنند، پس اشتباه میتواند روی دستگاه بازدیدکنندهها بماند. ۳۰۲ موقت است. هنگام تست قانون جدید اول از ریدایرکت موقت استفاده کنید.
میتوانم با curl بالابودن سایت را بررسی کنم؟ بله، برای بررسی سریع. از -w '%{http_code}' و یک timeout مثل --max-time 10 استفاده کنید و برای پایش دائمی بهجای حلقه ابزار پایش مناسب بگذارید.
اجرای curl روی سایت اصلی امن است؟ چند درخواست بیضرر است. در حلقهٔ سریع اجرایش نکنید و در ساعت اوج دانلود حجیم تست نکنید.
۱۰. چکلیست سریع
- خط وضعیت و هدرها را با GET معمولی چاپ کنید.
- ریدایرکتها را دنبال کنید و آدرس نهایی و تعداد گامها را ببینید.
- پنج مقدار زمانی را چند بار اندازه بگیرید.
- با
--resolveیک سرور مشخص را بپرسید تا جلو و عقب جدا شوند. - subject، issuer و انقضای گواهی را ببینید.
- اگر جوابها فرق دارند، هدرهای مرورگر را یکییکی اضافه کنید.
- رمزها و توکنها را از دستور و خروجی اشتراکی دور نگه دارید.
اگر برای بررسی عملکرد یا نگهداری سرور به همکاری نیاز دارید، محدودهٔ خدمات مدیریت سرور را ببینید.
راهنماهای بیشتر سرور و وردپرس در آرشیو مقالات جمع شدهاند.
منابع رسمی
curl: Manual page · Everything curl: write-out · MDN: HTTP response status codes · RFC 9110: HTTP Semantics