
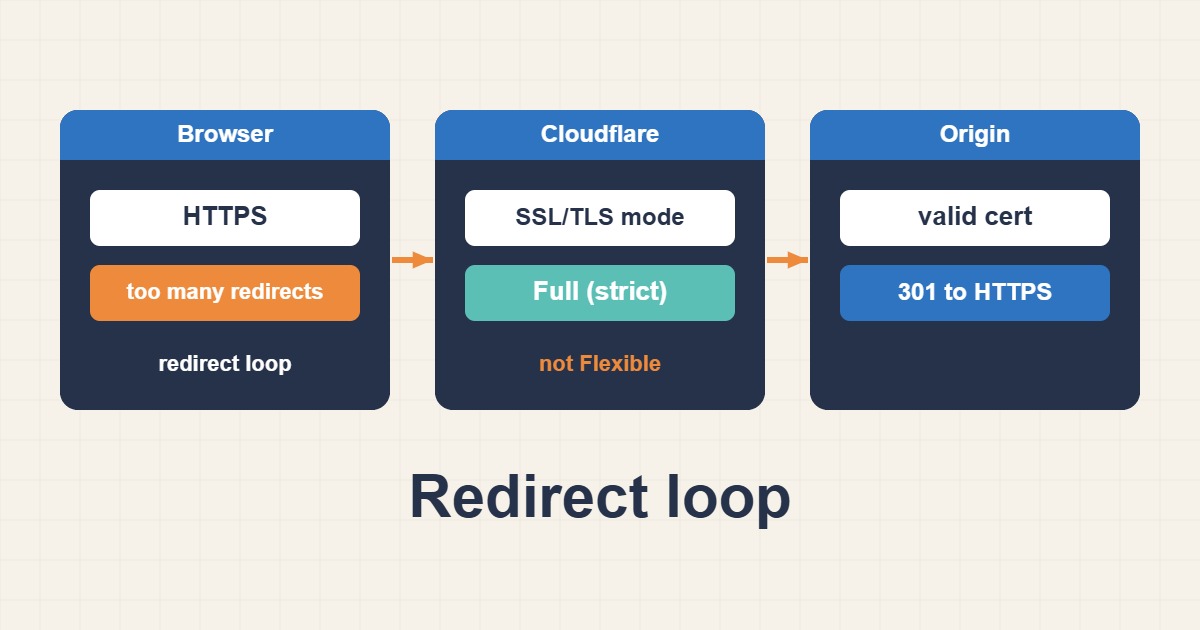
سایتی را پشت Cloudflare میگذارید یا به HTTPS تغییر میدهید و مرورگر میگوید «This page isn’t working: too many redirects» (ERR_TOO_MANY_REDIRECTS). علت تقریباً همیشه ناهماهنگی میان چیزی است که Cloudflare درباره سرور مبدأ فرض میکند و کاری که مبدأ واقعاً انجام میدهد. بازدیدکننده و Cloudflare، یا Cloudflare و مبدأ، مدام همدیگر را به نشانی دیگری میفرستند. این راهنما حالتهای SSL/TLS را توضیح میدهد، نشان میدهد کدام مرحله حلقه میزند و راهحل امنی برای وردپرس روی Nginx یا Apache میدهد.
۱. دو اتصال را بشناسید
وقتی پروکسی فعال است (ابر نارنجی) دو اتصال جدا وجود دارد: مرورگر تا Cloudflare و Cloudflare تا سرور مبدأ شما. هرکدام پروتکل و گواهی خودش را دارد. حلقه ریدایرکت وقتی پیدا میشود که مبدأ مدام درخواستی را ریدایرکت کند که Cloudflare به شکلی فرستاده که مبدأ نمیپسندد. رایجترین حلقه وقتی است که مبدأ HTTPS را اجباری میکند ولی Cloudflare با HTTP ساده به آن وصل میشود.
۲. حالتهای SSL/TLS به زبان ساده
Cloudflare چند حالت دارد. Off همهجا HTTP است. Flexible مرورگر تا Cloudflare را رمزنگاری میکند ولی با مبدأ از راه HTTP حرف میزند. Full با HTTPS به مبدأ وصل میشود و هر گواهیای را حتی خودامضا میپذیرد. Full (strict) با HTTPS وصل میشود و گواهی معتبر برای نام میزبان میخواهد، چه از مرجع عمومی و چه گواهی Origin CA از Cloudflare. برای سایت production هدف درست Full (strict) است چون هر دو مرحله را رمزنگاری و تأیید میکند.
۳. چرا Flexible حلقه میسازد
در حالت Flexible، Cloudflare مبدأ را با HTTP صدا میزند. اگر وردپرس یا وبسرور تنظیم شده باشد همه HTTP را به HTTPS ریدایرکت کند، مبدأ با ریدایرکت جواب میدهد، بازدیدکننده آن را به Cloudflare برمیگرداند، Cloudflare دوباره با HTTP از مبدأ میپرسد و حلقه تکرار میشود. تمیزترین راه این نیست که Flexible را نگه دارید و در مبدأ HTTPS را اجباری کنید، بلکه به Full (strict) با گواهی معتبر روی مبدأ بروید.
۴. پیدا کنید کدام مرحله حلقه میزند
حدس نزنید. زنجیره ریدایرکت را از خط فرمان دنبال کنید و نشانیها را ببینید:
curl -sIL --max-redirs 6 https://example.com/ | grep -iE '^(HTTP|location)'اگر دو نشانی یکسان بهنوبت تکرار میشوند، پروتکل و میزبان آنها را یادداشت کنید. حلقه میان http و https به حالت SSL و ریدایرکتهای مبدأ اشاره دارد. حلقه میان www و دامنه بدون آن به دو ریدایرکت canonical متناقض اشاره دارد، یکی در وردپرس و یکی در سرور یا قاعده Cloudflare.
۵. مبدأ را مستقیم تست کنید
Cloudflare را دور بزنید تا رفتار مبدأ بهتنهایی را ببینید. از IP واقعی مبدأ استفاده کنید که اینجا یک نشانی مستندات است:
curl -sI --resolve example.com:443:203.0.113.10 https://example.com/ | head -n 5
curl -sI http://203.0.113.10/ -H 'Host: example.com' | head -n 5
اگر مبدأ روی HTTPS خطای گواهی بدهد، Full (strict) با خطای ۵۲۶ شکست میخورد، پس اول گواهی را درست کنید. اگر مبدأ به HTTP با ریدایرکت به HTTPS جواب بدهد، برای مبدأ عادی است و نشان میدهد Cloudflare نباید Flexible باشد.
۶. گواهی معتبر روی مبدأ بگذارید
دو گزینه خوب دارید. گواهی عمومی Let’s Encrypt با Full (strict) کار میکند و اگر روزی پروکسی را خاموش کنید هم کار میکند:
sudo certbot certonly --nginx -d example.com -d www.example.com
sudo nginx -t && sudo systemctl reload nginx
یا یک گواهی Cloudflare Origin CA بسازید. رایگان است و Cloudflare به آن اعتماد دارد ولی مرورگرها ندارند، پس فقط تا وقتی پروکسی روشن است کار میکند. هرکدام را انتخاب کنید، زنجیره کامل را نصب کنید و کلید خصوصی را فقط برای root قابلخواندن نگه دارید.
۷. Full (strict) را انتخاب و تست کنید
بعد از نصب گواهی مبدأ، zone را در تنظیمات SSL/TLS روی Full (strict) بگذارید و تست curl را تکرار کنید. حلقه باید از بین برود. اگر بهجایش ۵۲۵ یا ۵۲۶ دیدید، Cloudflare نتوانسته handshake را کامل کند یا به گواهی اعتماد نکرده، پس تطابق نام میزبان و سرو شدن زنجیره میانی را بررسی کنید.
۸. فقط یک ریدایرکت canonical نگه دارید
ریدایرکت HTTP به HTTPS و نسخه www را فقط در یک جا انجام دهید. اگر وبسرور، وردپرس و یک قاعده Cloudflare هر سه ریدایرکت کنند، میتوانند با هم اختلاف پیدا کنند و حلقه بزنند. یک بلوک server تمیز که همهچیز را به یک نشانی میفرستد این شکل است:
server {
    listen 80;
    server_name example.com www.example.com;
    return 301 https://example.com$request_uri;
}
بعد مطمئن شوید گزینه «Always Use HTTPS» در Cloudflare با قاعدهای در مبدأ که HTTP انتظار دارد تداخل ندارد.
۹. به وردپرس بگویید پشت HTTPS است
اگر Cloudflare با HTTP به مبدأ میرسد و هنوز نمیتوانید آن را عوض کنید، وردپرس ممکن است درخواست را ناامن بداند و تا ابد ریدایرکت کند. وقتی مبدأ فقط از راه پروکسی در دسترس است، میتوانید به هدر ارسالی در wp-config.php اعتماد کنید:
if ( isset( $_SERVER['HTTP_X_FORWARDED_PROTO'] ) && 'https' === $_SERVER['HTTP_X_FORWARDED_PROTO'] ) {
    $_SERVER['HTTPS'] = 'on';
}
این فقط وقتی امن است که بازدیدکنندهها نتوانند مستقیم به مبدأ برسند، چون هرکسی میتواند هدر را جعل کند. نشانی واقعی کلاینت را هم برگردانید که ثبت IP واقعی کاربر پشت CDN در Nginx؛ مرز اعتماد هدرها آن را برای Nginx توضیح میدهد.
۱۰. نشانیهای home و siteurl را بررسی کنید
نشانی وردپرس که به شکل http:// ذخیره شده میتواند باعث شود هر صفحه به HTTPS و برگشت ریدایرکت شود. هر دو مقدار را بخوانید و درست کنید:
wp option get home
wp option get siteurl
wp option update home 'https://example.com'
wp option update siteurl 'https://example.com'
اگر بعد از تغییر هنوز تصاویر و اسکریپتها با HTTP لود میشوند، برای محتوای ترکیبی رفع خطای Mixed Content وردپرس پس از HTTPS را ببینید.
۱۱. مراقب ریدایرکتهای کششده باشید
مرورگرها ریدایرکت ۳۰۱ را شدید کش میکنند و Cloudflare ممکن است صفحهها را کش کند. بعد از رفع مشکل در پنجره خصوصی یا با curl تست کنید و اگر رفتار قدیمی ماند کش Cloudflare را پاک کنید. هدرهای مهم را بررسی کنید:
curl -sI https://example.com/ | grep -iE '^(cf-cache-status|server|location)'اگر خطا فقط روی بعضی مسیرها دیده میشود، ممکن است یک Page Rule یا Redirect Rule مسئول باشد، پس آن قواعد را در داشبورد مرور کنید.
۱۲. اشتباههای رایج
- استفاده از Flexible در حالی که مبدأ HTTPS را اجباری میکند.
- انتخاب Full (strict) پیش از نصب گواهی معتبر روی مبدأ.
- انباشتن ریدایرکت در وردپرس، سرور و Cloudflare.
- اعتماد به هدر ارسالی در حالی که مبدأ عمومی در دسترس است.
- باقیگذاشتن
homeوsiteurlروی HTTP. - تست با مرورگری که ۳۰۱ قدیمی را کش کرده.
۱۳. خطاهای مرتبط
حلقه فقط یکی از خطاهایی است که پشت Cloudflare میبینید. اگر ۵۲۲ یا ۵۲۴ دیدید، مبدأ کند یا در دسترس نیست و رفع خطاهای 522 و 524 کلودفلر؛ عیبیابی Origin Server آنها را پوشش میدهد. ۵۲۵ یا ۵۲۶ به گواهی اشاره دارد نه ریدایرکت. پیش از تغییر تنظیمات، کد وضعیت را با علت تطبیق دهید.
۱۴. یک مثال کاربردی
سایت وردپرسی پشت Cloudflare میرود و هر صفحه «too many redirects» میدهد. زنجیره curl تا وقتی curl تسلیم شود همان ریدایرکت را تکرار میکند و zone روی Flexible است در حالی که Nginx ریدایرکت HTTP به HTTPS دارد. گواهی Let’s Encrypt روی مبدأ نصب میشود، حالت به Full (strict) تغییر میکند و زنجیره یک ۲۰۰ واحد برمیگرداند. این نمونهای از روند کار است، نه اندازهگیری از یک سایت مشخص.
۱۵. چکلیست سریع
- زنجیره ریدایرکت را با curl دنبال کنید و پروتکل و میزبان را یادداشت کنید.
- مبدأ را مستقیم و بدون Cloudflare تست کنید.
- گواهی معتبر مبدأ را با زنجیره کامل نصب کنید.
- به Full (strict) بروید و از Flexible پرهیز کنید.
- یک ریدایرکت canonical نگه دارید و نشانیهای وردپرس را درست کنید.
- در پنجره خصوصی تست کنید و در صورت نیاز کش را پاک کنید.
راهنماهای بیشتر سرور در آرشیو مقالات جمع شدهاند.
منابع رسمی
Cloudflare: SSL/TLS encryption modes · Cloudflare: Too many redirects · Cloudflare: Origin CA certificates · WordPress: Using HTTPS