
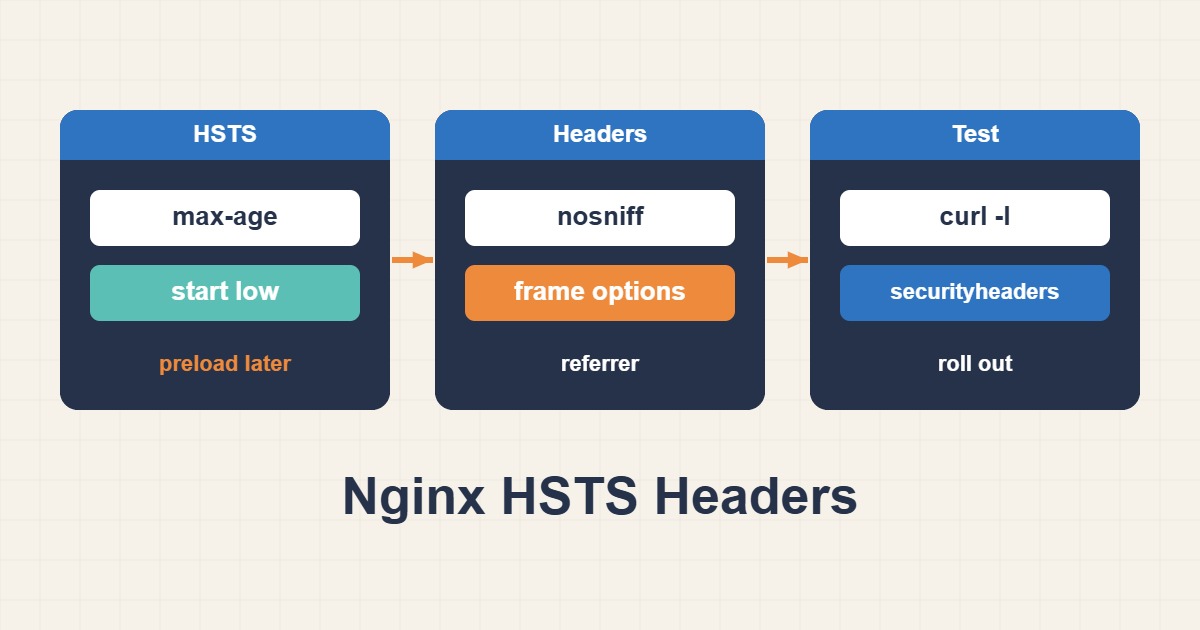
HSTS یکی از ارزانترین بهبودهای امنیتی است که میتوانید به یک سایت Nginx اضافه کنید، و یکی از آنهایی که راحت اشتباه اجرا میشود. این هدر به مرورگر میگوید برای دامنه شما فقط از HTTPS استفاده کند، که تا روزی که گواهی منقضی میشود یا یک زیردامنه فراموششده اصلاً HTTPS ندارد دقیقاً همان چیزی است که میخواهید. آن روز بازدیدکننده نمیتواند هشدار را رد کند و تا پایان اعتبار سیاست بیرون میماند. این راهنما مرحلهبهمرحله نشان میدهد HSTS و بقیه هدرهای امنیتی رایج را چطور در Nginx فعال کنید: اول HTTPS را تست کنید، با max-age بسیار کوچک شروع کنید، آن را مرحلهای بالا ببرید و هر تغییر را با curl بررسی کنید.
۱. HSTS چه میکند و چرا ممکن است کاربران را بیرون بیندازد؟
وقتی مرورگر هدر Strict-Transport-Security را روی یک اتصال HTTPS معتبر دریافت میکند، دامنه را بهمدت max-age ثانیه به خاطر میسپارد. در این مدت لینکهای http:// را پیش از ارسال هر چیزی به HTTPS تبدیل میکند و اجازه نمیدهد کاربر خطای گواهی را رد کند. این از حملههای downgrade و ربودن کوکی جلوگیری میکند، ولی یعنی یک گواهی خراب از هشدار به شکست قطعی تبدیل میشود. برای بازدیدکنندهای که قفل شده نمیتوانید سیاست را از سمت سرور لغو کنید؛ مرورگر باید با HTTPS سالم به شما برسد و مقدار تازه بگیرد.
۲. پیشنیازها پیش از ارسال هدر
- گواهی معتبر برای هر نام میزبانی که هدر را میفرستد. اگر خطای اعتماد میبینید، از رفع خطای زنجیره گواهی TLS در Nginx؛ بررسی Fullchain و SNI شروع کنید.
- تمدید خودکاری که واقعاً تستش کردهاید. رفع خطای تمدید SSL در Certbot و Nginx را ببینید.
- نبودن Mixed Content در سایت، چون HSTS درخواستهای ناامن فرعی را پرسروصدا شکست میدهد. برای وردپرس رفع خطای Mixed Content وردپرس پس از HTTPS را بخوانید.
- ریدایرکت کارآمد از HTTP به HTTPS.
curl -sI https://example.com | head -n 1
curl -sI http://example.com | grep -i -E '^(HTTP|location)'
درخواست اول باید ۲۰۰ یا یک ریدایرکت برگرداند و درخواست HTTP ساده باید با ۳۰۱ و هدر Location به HTTPS جواب دهد. اگر هرکدام درست نیست، پیش از افزودن هر هدری اصلاحش کنید.
۳. با max-age پنجدقیقهای شروع کنید
هدر را با عمر خیلی کوتاه اضافه کنید. اگر چیزی خراب باشد، بازدیدکنندگان ظرف پنج دقیقه بهبود مییابند:
add_header Strict-Transport-Security "max-age=300" always;پارامتر always مهم است. بدون آن Nginx هدر را فقط به پاسخهای موفق و ریدایرکت اضافه میکند، پس صفحه ۴۰۴ یا ۵۰۰ آن را نخواهد داشت. مرورگرها HSTS را فقط از پاسخ HTTPS میپذیرند و روی HTTP ساده نادیده میگیرند، پس خط را در بلوک serverی بگذارید که روی ۴۴۳ گوش میدهد.
۴. max-age را مرحلهای بالا ببرید
مقدار را فقط وقتی بالا ببرید که مرحله قبل مدتی تمیز اجرا شده باشد. برنامه معقول چنین است: ۳۰۰ ثانیه (پنج دقیقه)، بعد ۸۶۴۰۰ (یک روز)، ۶۰۴۸۰۰ (یک هفته)، ۲۵۹۲۰۰۰ (سی روز) و در نهایت ۳۱۵۳۶۰۰۰ (یک سال). در هر مرحله لاگ خطا و پایش را برای مشکل گواهی یا ریدایرکت زیر نظر بگیرید و مطمئن شوید پیش از رفتن به عمر طولانی، تمدید گواهی دستکم یکبار واقعاً اجرا شده است.
۵. includeSubDomains را فقط وقتی همه زیردامنهها آمادهاند اضافه کنید
دستور includeSubDomains سیاست را روی هر زیردامنه میزبان اعمال میکند، حتی آنهایی که فراموش کردهاید: سایت staging، یک رابط ایمیل قدیمی، یک داشبورد داخلی روی نام خصوصی. اگر هرکدام نتواند HTTPS معتبر بدهد، مرورگرها از بازکردنش امتناع میکنند. اول همه زیردامنههای ناحیه DNS را فهرست کنید و این دستور را فقط وقتی فعال کنید که همه گواهی کارآمد دارند.
۶. Preload دری یکطرفه است
فهرست preload داخل مرورگرها ارسال میشود، پس سیاست حتی روی اولین درخواست بازدیدکننده هم اعمال میشود. ثبت در این فهرست گواهی معتبر، ریدایرکت HTTPS، max-age دستکم یک سال، includeSubDomains و واژه preload میخواهد. حذف ممکن است ولی کند است، چون باید از میان نسخههای مرورگر عبور کند. دامنه را فقط وقتی ثبت کنید که مطمئنید همه زیردامنههای فعلی و آینده همیشه از HTTPS پشتیبانی میکنند.
۷. بقیه هدرهای رایج را اضافه کنید
یک مجموعه فشرده و کمریسک چنین است:
server {
    listen 443 ssl;
    server_name example.com www.example.com;

    add_header Strict-Transport-Security "max-age=86400" always;
    add_header X-Content-Type-Options "nosniff" always;
    add_header Referrer-Policy "strict-origin-when-cross-origin" always;
    add_header X-Frame-Options "SAMEORIGIN" always;

    location / {
        # an add_header here would replace ALL inherited headers
        try_files $uri $uri/ /index.php?$args;
    }
}
هدر X-Content-Type-Options: nosniff مرورگر را از حدسزدن نوع فایل بازمیدارد. Referrer-Policy مقدار URLی را که به سایتهای دیگر فرستاده میشود محدود میکند. X-Frame-Options: SAMEORIGIN مانع قابگرفتن صفحههای شما در سایتهای دیگر میشود؛ اگر embed لازم دارید، بهجای آن از دستور frame-ancestors در Content-Security-Policy استفاده کنید. این چهار هدر بهندرت یک سایت معمولی را خراب میکنند، به همین دلیل پیش از CSP میآیند.
۸. Content-Security-Policy: اول حالت report-only
CSP سختگیر قدرتمند است و راحت اشتباه میشود، بهویژه در وردپرس که افزونهها اسکریپتهای inline و منابع خارجی اضافه میکنند. هرگز یک سیاست سختگیر را مستقیم در محیط تولید نگذارید. در حالت report-only شروع کنید که تخلفها را در کنسول مرورگر ثبت میکند بدون اینکه چیزی را مسدود کند:
add_header Content-Security-Policy-Report-Only "default-src 'self'; img-src 'self' data: https:; script-src 'self'" always;سایت را با کنسول توسعهدهنده باز مرور کنید، موارد مسدودشدنی را یادداشت کنید، سیاست را اصلاح کنید و بعد به هدر اجرایی بروید. روی سایتی با افزونههای زیاد انتظار داشته باشید این کار روزها طول بکشد، نه دقیقهها.
۹. تله وراثت add_header
Nginx دستورهای add_header را از سطح بالاتر فقط وقتی به ارث میبرد که سطح فعلی هیچ دستور خودش را نداشته باشد. همین که یک بلوک location فقط یک add_header داشته باشد، همه هدرهای بلوک server برای آن location ناپدید میشوند. به همین دلیل یک هدر ممکن است روی صفحه اصلی دیده شود و روی یک فایل استاتیک نباشد. یا مجموعه کامل را در آن location تکرار کنید یا هدرهای مشترک را در یک snippet قرار دهید و include کنید.
۱۰. هر تغییر را بررسی کنید
sudo nginx -t && sudo systemctl reload nginx
curl -sI https://example.com | grep -i -E 'strict-transport|x-content-type|referrer-policy|x-frame'
curl -sI https://example.com/does-not-exist | grep -i strict-transport
پیش از هر reload دستور nginx -t را بزنید، بعد هدرها را روی یک صفحه عادی و یک صفحه خطا ببینید. اگر CDN یا پروکسی جلوی Nginx است، آدرس عمومی را هم درخواست کنید، چون CDN ممکن است هدر را اضافه، حذف یا تکراری کند.
۱۱. اگر لازم شد برگردید
نمیتوانید HSTS را از راه دور از یک مرورگر حذف کنید، اما میتوانید کوتاهش کنید: max-age=0 را روی HTTPS سالم بفرستید تا هر مرورگر دفعه بعد که سر میزند سیاست را کنار بگذارد.
add_header Strict-Transport-Security "max-age=0" always;این خط را در یادداشتهایتان آماده نگه دارید. فقط به بازدیدکنندگانی کمک میکند که هنوز به یک صفحه HTTPS معتبر میرسند، که دلیل دیگری برای شروع با عمر کوتاه است.
۱۲. اشتباههای رایج
- پریدن مستقیم به عمر یکساله پیش از تست تمدید.
- استفاده از
includeSubDomainsپیش از بررسی همه زیردامنهها. - گذاشتن
add_headerدر یک بلوک location و حذف بیصدای بقیه. - فراموشکردن
always، که صفحههای خطا را بیهدر میگذارد. - فرستادن هدر هم از Nginx و هم از CDN، که ممکن است تکراری بسازد.
- اجباریکردن CSPی که از سایت دیگری کپی شده بدون مرحله report-only.
۱۳. یک برنامه اجرای نمونه
این زمانبندی نمونه یک برنامه است، نه نتیجه اندازهگیریشده. هفته اول: HTTPS، ریدایرکتها و تمدید را تأیید کنید، بعد max-age=300 بفرستید. روز دوم: به ۸۶۴۰۰ برسانید و لاگها را ببینید. هفته دوم: به ۶۰۴۸۰۰ بروید. هفته سوم: به ۲۵۹۲۰۰۰ بروید و بقیه هدرها را اضافه کنید. هفته چهارم: CSP را در حالت report-only شروع کنید و تخلفها را مرور کنید. فقط بعد از اینکه تمدید در محیط واقعی موفق بوده و همه زیردامنهها بررسی شدهاند، به ۳۱۵۳۶۰۰۰ بروید. Preload را آخر، اگر اصلاً، در نظر بگیرید.
۱۴. ببینید مرورگر فعلاً چه چیزی را به خاطر دارد
هنگام تست یادتان باشد مرورگر خودتان سیاست را نگه میدارد. در Chrome میتوانید chrome://net-internals/#hsts را باز کنید تا یک دامنه را جستوجو و ورودیاش را حذف کنید، که سریعترین راه تمرین یک بازگشت روی دستگاه خودتان است. در مرورگرهای دیگر پاککردن دادههای سایت سیاست ذخیرهشده را برمیدارد. برای دیدن سایت از نگاه یک بازدیدکننده تازه، از پنجره خصوصی یا پروفایل دوم مرورگر استفاده کنید.
یک شکاف بازدید اول هم هست. HSTS نمیتواند از اولین درخواست مرورگر محافظت کند، چون هنوز هدر را ندیده است؛ آن درخواست هنوز روی HTTP میرود و به ریدایرکت شما تکیه میکند. این همان شکافی است که preload میبندد، و به همین دلیل حتی بعد از فعالشدن HSTS ریدایرکت تمیز لازم میماند.
۱۵. چکلیست سریع
- گواهیهای معتبر، تمدید کارآمد و ریدایرکت HTTP به HTTPS را تأیید کنید.
max-age=300را باalwaysبفرستید و با curl بررسی کنید.max-ageرا مرحلهای بالا ببرید و بین مرحلهها لاگ را ببینید.includeSubDomainsو preload را فقط بعد از بررسی همه زیردامنهها اضافه کنید.- بقیه هدرها را اضافه کنید و در هر location که هدر خودش را دارد تکرارشان کنید.
- CSP را اول در حالت report-only وارد کنید.
راهنماهای بیشتر عیبیابی سرور در آرشیو مقالات جمع شدهاند.
منابع رسمی
RFC 6797: HTTP Strict Transport Security · MDN: Strict-Transport-Security · Nginx ngx_http_headers_module · HSTS Preload List