
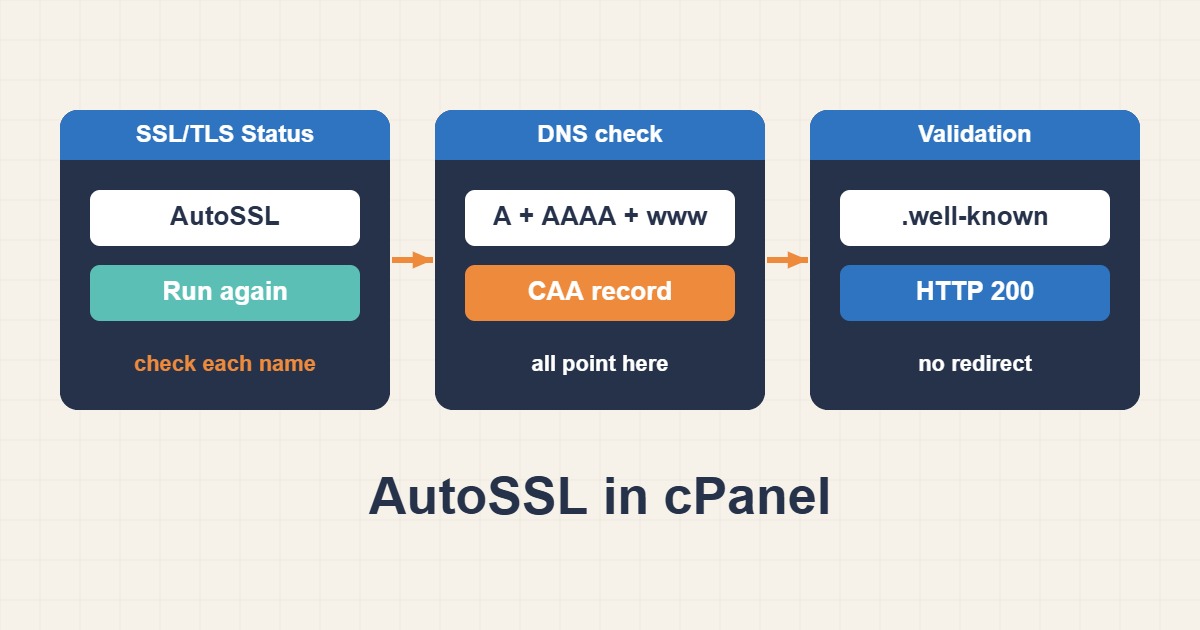
AutoSSL در cPanel گواهی رایگان برای دامنههای حساب هاست شما صادر و تمدید میکند، پس بیشتر سایتها بدون هیچ کار دستی HTTPS میگیرند. وقتی شکست میخورد، نشانهاش قفل ناموجود، گواهی منقضیشده یا صفحه وضعیتی پر از هشدار است. علت معمول خود cPanel نیست بلکه چیزی است که جلوی رسیدن درخواست اعتبارسنجی به سایت را میگیرد. این راهنما توضیح میدهد AutoSSL چطور ثابت میکند دامنه را کنترل میکنید، صفحه SSL/TLS Status را چطور بخوانید و رایجترین خرابیها را چطور درست کنید. نام منوها و ارائهدهنده گواهی بین هاستها فرق دارد، پس نامهای زیر را راهنما بدانید.
۱. AutoSSL چه میکند؟
AutoSSL دامنههای حساب را بررسی میکند، برای هر دامنهای که اعتبارسنجی را بگذراند گواهی domain-validated درخواست میکند و نصبش میکند. طبق زمانبندی اجرا میشود و گواهیها را پیش از انقضا تمدید میکند. اینکه کدام مرجع صادر کند به پیکربندی هاست بستگی دارد، معمولاً ارائهدهنده خود cPanel یا Let’s Encrypt. گواهی domain-validated فقط کنترل نام دامنه را ثابت میکند نه هویت مالک را.
۲. صفحه SSL/TLS Status را بخوانید
در cPanel بخش SSL/TLS Status را باز کنید. همه دامنهها و سابدامینها، گواهی هرکدام، نوع و انقضایش و یک آیکن وضعیت را فهرست میکند. دامنه بدون گواهی معتبر هشدار نشان میدهد و یک دکمه اجازه میدهد AutoSSL را دوباره برای حساب اجرا کنید. بعد از هر رفع مشکل از آن استفاده کنید بهجای اینکه منتظر اجرای زمانبندیشده بعدی بمانید. اگر دامنهای مستثنا شده یا صفحه برایش خطا نشان میدهد، پیام و نام دقیق را یادداشت کنید.
۳. اعتبارسنجی کنترل دامنه چطور کار میکند؟
پیش از صدور گواهی، ارائهدهنده باید تأیید کند دامنه به هاست شما اشاره دارد. روش معمول اعتبارسنجی HTTP است: سیستم یک فایل کوچک را در پوشهای ویژه زیر /.well-known/ سایت شما میگذارد و ارائهدهنده آن را با HTTP ساده میخواهد. اگر درخواست به سرور درست برسد و فایل را برگرداند، اعتبارسنجی موفق است. بعضی پیکربندیها وقتی ناحیه DNS روی همان سرور مدیریت شود میتوانند از راه DNS هم اعتبارسنجی کنند.
۴. رایجترین علتهای شکست
آنها را بهترتیب بررسی کنید. رکورد A دامنه به سرور دیگری یا پروکسی CDN اشاره میکند. نام www رکورد ندارد یا جای دیگری اشاره میکند. رکورد AAAA درخواستهای اعتبارسنجی IPv6 را به آدرس اشتباه میفرستد. یک ریدایرکت یا قاعده فایروال مسیر .well-known را قطع میکند. رکورد CAA مرجع را فهرست نکرده. دامنه تازه ثبت شده یا تغییر DNS هنوز منتشر نشده. هرکدام با چند دستور دیده میشود.
۵. اول DNS را بررسی کنید
تأیید کنید نامها به کجا اشاره میکنند و آدرسها را با IP نشاندادهشده در cPanel مقایسه کنید:
dig +short example.com A
dig +short example.com AAAA
dig +short www.example.com A
dig +short example.com CAA
هر نامی که میخواهید پوشش داده شود باید به همین سرور resolve شود. یک رکورد AAAA سرگردان مشکل پنهان کلاسیک است: ارائهدهنده اول IPv6 را امتحان میکند، به میزبان دیگری میرسد و شکست میخورد در حالی که مرورگر خودتان از راه IPv4 کار میکند. اگر نامی به CDN اشاره کند، اعتبارسنجی میتواند شکست بخورد مگر اینکه CDN مسیر اعتبارسنجی را عبور دهد. بعد از تغییر DNS تا TTL قدیمی صبر کنید، همانطور که رفع خطای NXDOMAIN؛ عیبیابی DNS از دامنه تا سرور برای مشکلهای نام توضیح میدهد.
۶. مسیر اعتبارسنجی را تست کنید
میتوانید کار ارائهدهنده را تقلید کنید. یک فایل متنی بیخطر در آن پوشه بسازید و با HTTP درخواستش کنید:
curl -I http://example.com/.well-known/pki-validation/test.txt
curl -I http://www.example.com/.well-known/acme-challenge/test
پاسخ ۲۰۰ با محتوای فایل یعنی مسیر کار میکند. ۳۰۱ به HTTPS، ۴۰۳ یا ۴۰۴ وردپرس یعنی چیزی آن را قطع میکند. بعد از کار فایل آزمایشی را پاک کنید.
۷. مسیر اعتبارسنجی را از ریدایرکتها مستثنا کنید
اشتباه رایج ریدایرکت HTTP به HTTPS است که درخواست اعتبارسنجی را هم میگیرد. اگر سایت هنوز گواهی معتبر ندارد، ریدایرکت به خطای گواهی میرسد و اعتبارسنجی شکست میخورد. پوشههای اعتبارسنجی را از قاعده مستثنا کنید:
RewriteEngine On
RewriteCond %{REQUEST_URI} !^/\.well-known/acme-challenge/
RewriteCond %{REQUEST_URI} !^/\.well-known/pki-validation/
RewriteCond %{REQUEST_URI} !^/\.well-known/cpanel-dcv/
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
این را پیش از بلوک وردپرس در .htaccess بگذارید. افزونههای امنیتی و قواعد ModSecurity را هم که ممکن است درخواست به پوشههای مخفی را مسدود کنند بررسی کنید و هر قاعدهای را که دسترسی به dot-folderها را رد میکند بردارید.
۸. رکوردهای CAA را بررسی کنید
اگر دامنه رکورد CAA دارد، آنها تعیین میکنند کدام مراجع اجازه صدور دارند. رکوردی برای مرجع دیگر، ارائهدهنده هاست شما را مسدود میکند و AutoSSL شکست گزارش میدهد. رکوردهایی را که در بررسی DNS دیدید نگاه کنید و در صورت لزوم مرجع درست را اضافه کنید. نمونه برای یک مرجع این شکل است و نام دقیق به ارائهدهنده شما بستگی دارد:
example.com.  3600  IN  CAA  0 issue "letsencrypt.org"
example.com.  3600  IN  CAA  0 issuewild "letsencrypt.org"
برای نحوه تفسیر این رکوردها و تلههایشان رفع خطای CAA در صدور گواهی SSL؛ بررسی issue، issuewild و CNAME را ببینید.
۹. Cloudflare و پروکسیهای دیگر
با پروکسی جلوی سایت، درخواست اعتبارسنجی اول به پروکسی میرسد. متوقفکردن موقت پروکسی برای آن hostname اغلب باعث موفقیت AutoSSL میشود و بعد میتوانید دوباره فعالش کنید. برای تنظیم دائمی حالتی انتخاب کنید که گواهی مبدأ را اعتبارسنجی میکند، پس گواهی روی سرور مهم است. اگر زنجیره برای بعضی کلاینتها اشتباه به نظر میرسد، رفع خطای زنجیره گواهی TLS در Nginx؛ بررسی Fullchain و SNI زنجیرههای کامل را توضیح میدهد.
۱۰. گواهی نصبشده را تأیید کنید
بعد از موفقیت AutoSSL ببینید بازدیدکنندهها واقعاً چه میگیرند، از جمله صادرکننده و تاریخها:
openssl s_client -connect example.com:443 -servername example.com /dev/null | openssl x509 -noout -subject -issuer -datesنام subject و انقضا باید با انتظارتان بخواند. اگر هنوز گواهی قدیمی سرو میشود، کمی صبر کنید، کشها را پاک کنید و دوباره تست کنید. یک صفحه کششده یا CDN میتواند مدتی گواهی جدید را پنهان کند.
۱۱. Wildcard و حالتهای ویژه
AutoSSL معمولاً برای hostnameهای مشخص گواهی میدهد و پشتیبانی از Wildcard به ارائهدهنده و تنظیم DNS بستگی دارد. اگر گواهی Wildcard لازم دارید از هاست بپرسید یا گواهیای را که جای دیگر گرفتهاید از بخش SSL/TLS نصب کنید. وقتی گواهی را دستی نصب میکنید، یادتان باشد خودکار تمدید نمیشود مگر ابزاری آن را انجام دهد، پس تاریخ انقضا را در تقویم بگذارید. مشکلهای مرتبط تمدید روی سرور خودتان در رفع خطای تمدید SSL در Certbot و Nginx؛ عیبیابی Let’s Encrypt آمده.
۱۲. بعد از کارکردن HTTPS
وقتی گواهی معتبر شد، با یک ریدایرکت HTTPS را اجباری کنید و نشانیهای وردپرس را به نسخه HTTPS بهروز کنید. بعد دنبال محتوای ترکیبی بگردید که قفل را با هشدار نشان میدهد. رفع خطای Mixed Content وردپرس پس از HTTPS توضیح میدهد چطور پیدا و درستش کنید. HSTS را فقط وقتی اضافه کنید که مطمئنید همه سابدامینها با HTTPS کار میکنند، چون مرورگرها آن را به خاطر میسپارند.
۱۳. اشتباههای رایج
- فراموشکردن اینکه نام
wwwرکورد کارکننده خودش را میخواهد. - باقیگذاشتن رکورد AAAA قدیمی که به سرور دیگری اشاره دارد.
- ریدایرکت همهچیز به HTTPS پیش از وجود گواهی، از جمله درخواستهای اعتبارسنجی.
- نادیدهگرفتن رکوردهای CAA که مدتها پیش ساخته شدهاند.
- اعتماد فقط به مرورگر که ممکن است شکست IPv6 را پنهان کند.
- نصب گواهی دستی و فراموشکردن تمدید.
۱۴. یک مثال کاربردی
دامنهای تازه در SSL/TLS Status برای نام www هشدار نشان میدهد. بررسی DNS نشان میدهد دامنه بدون www به هاست اشاره دارد ولی www هنوز به صفحه رجیسترار قدیمی. مالک رکورد را درست میکند، تا TTL صبر میکند، AutoSSL را دوباره اجرا میکند و هشدار ناپدید میشود. این نمونهای از روند کار است، نه اندازهگیری از یک حساب واقعی.
۱۵. چکلیست سریع
- SSL/TLS Status را باز کنید و نامهای ناموفق را یادداشت کنید.
- رکوردهای A، AAAA، www و CAA را بررسی کنید.
- مسیر اعتبارسنجی را با HTTP تست کنید.
.well-knownرا از ریدایرکتها و قواعد فایروال مستثنا کنید.- AutoSSL را دوباره اجرا کنید و گواهی سروشده را تأیید کنید.
- HTTPS را اجباری کنید و محتوای ترکیبی را درست کنید.
راهنماهای بیشتر سرور در آرشیو مقالات جمع شدهاند.
منابع رسمی
cPanel: SSL/TLS Status · cPanel: Manage AutoSSL · Let’s Encrypt: Challenge Types · Let’s Encrypt: CAA