
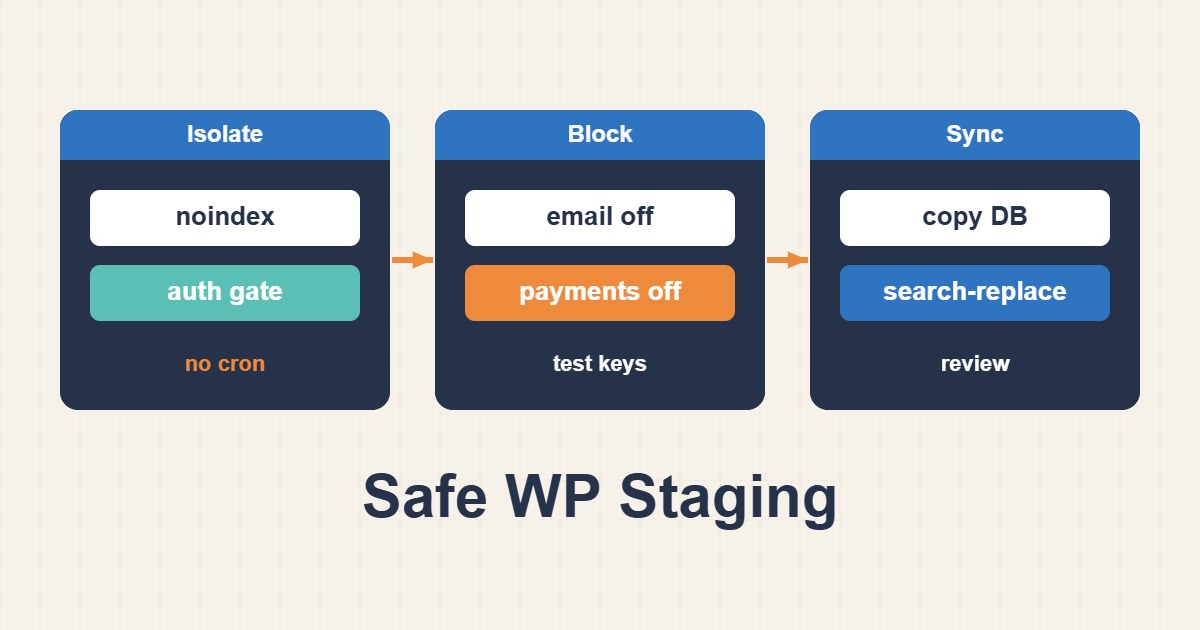
کپیکردن وردپرس روی زیردامنه بهتنهایی Staging امن نمیسازد. همان نسخه ممکن است به دیتابیس اصلی وصل شود، برای مشتری ایمیل بفرستد یا سفارش واقعی ثبت کند. گزینه جلوگیری از ایندکس هم کنترل دسترسی نیست. هدف این راهنما محیطی است که به نسخه عملیاتی شبیه باشد، اما داده، Credential و اثرهای خارجی آن جدا و قابل آزمون باشند.
۱. پیش از اولین درخواست، مرزها را جدا کنید
دیتابیس و حساب آن، مسیر فایلها، Credential سرویسها و پیکربندی Redis/Object Cache باید مستقل باشند. همان Prefix کش عملیاتی را استفاده نکنید؛ Flush در Staging نباید کش Production را پاک کند. پیش از روشنکردن Clone، اطلاعات مشتری را طبق سیاست حذف یا ناشناس کنید. اتصال به دیتابیس را با کاربر محدود همان محیط بررسی و Snapshot اصلی را بهعنوان تنها نسخه پشتیبان تلقی نکنید.
۲. احراز هویت را روی همه مسیرها اعمال کنید
در Reverse Proxy یا وبسرور، احراز هویت یا دسترسی شبکه محدود برقرار کنید. حفاظت صرفاً wp-admin، صفحهها، REST API و فایلهای Upload را پنهان نمیکند. اگر فایلها از CDN یا Object Storage مستقل میآیند، آن مسیر را جداگانه محدود کنید. HTTPS لازم است؛ HTTP Basic بدون TLS Credential را در مسیر شبکه محافظت نمیکند. آزمون را بدون Cookie و Login قبلی انجام دهید.
curl -I https://staging.example.com/
curl -I https://staging.example.com/wp-json/
# Also test the URL of a known, non-sensitive staging upload.
۳. noindex را لایه جداگانه بدانید
این فرمانها فقط برای مسیر تأییدشده Staging هستند؛ آنها را روی وردپرس اصلی اجرا نکنید. blog_public=0 درخواست جلوگیری از ایندکس را فعال میکند، اما ربات بدخواه را مسدود نمیکند. WP_ENVIRONMENT_TYPE محیط را به کد اعلام میکند و بهتنهایی پرداخت یا ایمیل را خاموش نمیکند. داخل صفحه احرازهویتشده خروجی robots را بررسی کنید؛ صرف وجود گزینه در دیتابیس اثبات خروجی قالب نیست.
wp --path=/srv/www/staging option update blog_public 0
wp --path=/srv/www/staging config set WP_ENVIRONMENT_TYPE staging
wp --path=/srv/www/staging option get blog_public
wp --path=/srv/www/staging option get home
wp --path=/srv/www/staging option get siteurl
۴. خروجی ایمیل، پرداخت و Job را مهار کنید
Credential واقعی SMTP و پرداخت را قبل از تست با Sandbox مستقل جایگزین کنید. برای ایمیل از Sink آزمایشی استفاده کنید؛ بلاک SMTP بهتنهایی API ایمیل را متوقف نمیکند. Webhook، پیامک، CRM، سرویس حملونقل و Jobهای Cron را نیز فهرست کنید. ارسال آزمایشی را با گیرنده کنترلشده و سفارش Sandbox انجام دهید و ثابت کنید هیچ تراکنش یا پیام واقعی به مشتری نرسیده است.
۵. تست URL و انتشار کنترلشده
URLهای Clone را با ابزار سازگار با داده Serialized و ابتدا Dry Run تغییر دهید، نه Replace خام دیتابیس. بررسی کنید لینک، canonical و Assetها ناخواسته به محیط دیگر نروند. هنگام انتقال به Production، تنظیمات Staging، noindex و Credential آزمایشی را کپی نکنید. در فروشگاه فعال، دیتابیس قدیمی Clone را روی سفارشهای جدید Restore نکنید. معیار تأیید: ورود ناشناس محدود، noindex حاضر، داده و کش مستقل و اثر خارجی فقط Sandbox باشد؛ برای بازگشت، نسخه قبلی Deploy و بکاپ معتبر داشته باشید.