
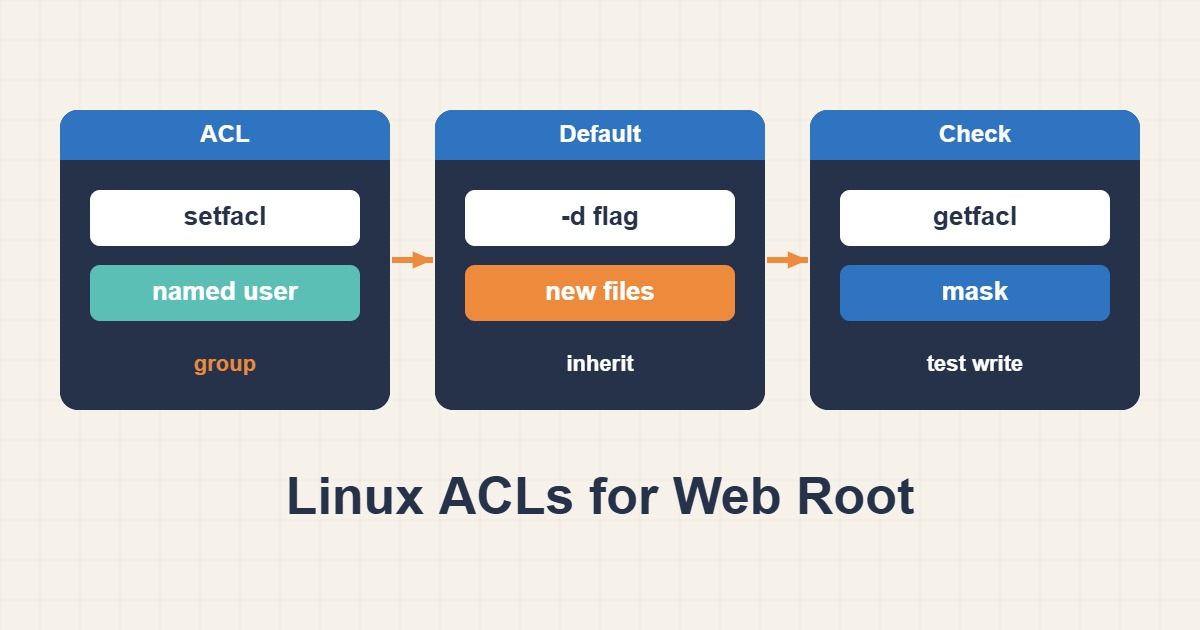
عاجلاً أو آجلاً يصطدم كل خادم ويب بلغز الصلاحيات نفسه. مستخدم نشر يرفع الشيفرة، وNginx وPHP-FPM يعملان بالمستخدم www-data ويجب أن يقرآها، وووردبريس يحتاج إلى الكتابة في مجلد الرفع، ومطوّر يحتاج إلى تعديل قالب واحد. تملك صلاحيات يونكس التقليدية مالكاً واحداً ومجموعة واحدة و«الآخرين»، فيصبح الحل السريع غالباً chmod 777 الذي يجعل كل ملف قابلاً للكتابة من كل عملية على الجهاز. أما قوائم التحكم في الوصول ACL فتحل اللغز بشكل صحيح بمنح مستخدمين ومجموعات مسمّاة حقوقاً محددة على مسارات محددة. يوضح هذا الدليل كيف تستخدم setfacl وgetfacl بأمان، بما في ذلك ACL الافتراضية وسلوك القناع الذي يفاجئ الناس.
١. لماذا تقصر الصلاحيات التقليدية
للملف العادي مالك ومجموعة واحدة وفئة «الآخرين». إذا كان مستخدم النشر يملك الملفات ويحتاج خادم الويب إلى قراءتها فيمكنك وضع خادم الويب في مجموعة الملف، لكن المجموعة نفسها تنطبق عندئذٍ على كل ما تضيفه لاحقاً. وكل شخص أو خدمة جديدة تضاعف المشكلة، والمهرب المعتاد هو تخفيف الصلاحيات للجميع. تتيح لك ACL أن تقول «يقرأ هذا المستخدم ويكتب ذاك» دون المساس بالمالك أو المجموعة أصلاً.
٢. تأكد أن ACL متاحة
getfacl /var/www/site
ls -ld /var/www/site
sudo apt install acl
تدعم أنظمة ext4 وXFS الحديثة ACL افتراضياً، وتأتي أدوات مساحة المستخدم في الحزمة acl. يعرض getfacl مدخلات مسار ما، وتدل علامة الزائد في نهاية سلسلة الصلاحيات في ناتج ls -l على أن الملف يحمل مدخلات ACL إضافية. وإذا أبلغ أمر بأن العملية غير مدعومة فتحقق من أن نظام الملفات لم يُركَّب بلا دعم ACL.
٣. السيناريو الذي سنحله
افترض أن موقعاً يقع في /var/www/site. مستخدم اسمه deploy يدفع الإصدارات ويجب أن يستطيع إنشاء الملفات واستبدالها. يعمل خادم الويب بالمستخدم www-data ولا يحتاج إلا إلى قراءة الشيفرة، باستثناء wp-content/uploads حيث يجب أن يكتب. ولا ينبغي لأحد غيرهما أن يقرأ الموقع إطلاقاً. تعبّر ACL عن ذلك بالضبط.
٤. امنح مستخدمين مسمّين حق الوصول
sudo setfacl -m u:deploy:rwx /var/www/site
sudo setfacl -m u:www-data:rx /var/www/site
getfacl /var/www/site
يعدّل الخيار -m المدخلات، ويستهدف u:name:perms مستخدماً. بعد الأوامر يعرض getfacl سطر user:deploy:rwx وسطر user:www-data:r-x بجوار مدخلات المالك والمجموعة والآخرين المعتادة. استخدم g:groupname:perms بالطريقة نفسها لمنح مجموعة كاملة حق الوصول.
٥. طبّق بشكل متكرر مع X كبيرة
sudo setfacl -R -m u:deploy:rwX,u:www-data:rX /var/www/site
sudo setfacl -R -d -m u:deploy:rwX,u:www-data:rX /var/www/site
يجتاز الخيار -R الشجرة كلها. والحرف X الكبير في rwX مقصود: فهو يضع بت التنفيذ على المجلدات وعلى الملفات القابلة للتنفيذ أصلاً فقط، فلا تصبح ملفات PHP والصور العادية فجأة قابلة للتنفيذ. ويضبط الأمر الثاني ACL الافتراضية التي نحتاج إليها تالياً.
٦. ACL الافتراضية تجعل الملفات الجديدة ترث الصلاحية
تنطبق ACL المضبوطة على مجلد على ما هو موجود فقط. والملفات الجديدة التي تُنشأ لاحقاً لن تحملها. أما ACL الافتراضية، المضبوطة بالخيار -d، فهي قالب ترثه الملفات والمجلدات الفرعية الجديدة. وبدونها لن يستطيع خادم الويب قراءة الإصدار التالي الذي يرفعه مستخدم النشر وستعود إلى تتبع الخطأ 403. إذا كنت تواجه هذا الخطأ الآن فانظر حل Permission Denied وخطأ 403 في Nginx.
٧. افهم القناع
لكل ACL مدخل قناع (mask) يحدّ من الحقوق الفعلية للمستخدمين والمجموعات المسمّاة. وعندما يكون القناع أكثر تقييداً من مدخل ما يعرض getfacl النتيجة الحقيقية في تعليق:
# file: var/www/site/index.php
# owner: deploy
# group: deploy
user::rw-
user:www-data:rw-        #effective:r--
group::r--
mask::r--
other::---
هنا مُنح www-data حق الكتابة، لكن القناع r-- يقصره على القراءة. يتغير القناع كلما نفّذت chmod على بتات المجموعة، ولذلك تبدو الصلاحيات وكأنها تعيد ضبط نفسها بعد أن ينفّذ سكربت النشر chmod. أصلحه ولا تدع سكربتات النشر تفسده:
sudo setfacl -m m::rwx /var/www/site/index.php٨. مجلد رفع قابل للكتابة ولا شيء أكثر
sudo setfacl -R -m u:www-data:rwX /var/www/site/wp-content/uploads
sudo setfacl -R -d -m u:www-data:rwX /var/www/site/wp-content/uploads
امنح مستخدم PHP حق الكتابة حيث يحتاج التطبيق إليها فقط. فالسماح بالكتابة على الموقع كله يعني أن إضافة مخترقة تستطيع إعادة كتابة قالبك وزرع باب خلفي. وتأكد أيضاً أن Nginx لا ينفّذ PHP من مجلد الرفع أبداً، لأن موقعاً قابلاً للكتابة ويستطيع تشغيل الشيفرة هو الاختراق الكلاسيكي في ووردبريس.
٩. عندما تكفي المجموعات وsetgid
ACL ليست دائماً أبسط جواب. إذا احتاج فريق واحد إلى كتابة مشتركة فمجموعة مع بت setgid أسهل في الفهم وتعمل على كل نظام ملفات:
sudo groupadd webdev
sudo usermod -aG webdev deploy
sudo chgrp -R webdev /var/www/site
sudo find /var/www/site -type d -exec chmod 2775 {} +
sudo find /var/www/site -type f -exec chmod 664 {} +
يضبط الرقم 2 في بداية 2775 بت setgid على المجلدات، فترث الملفات الجديدة المجموعة webdev. اختر ACL عندما تحتاج إلى قواعد لكل مستخدم لا تعبّر عنها مجموعة واحدة، واختر المجموعات حين يكفي فريق واحد وقاعدة واحدة.
١٠. تأكد أن النسخ تحافظ على ACL
rsync -aAX /var/www/site/ backup:/srv/site/
tar --acls -czf site.tar.gz /var/www/site
تُسقط أدوات نسخ كثيرة ACL ما لم تطلب منها ذلك. يحتاج rsync إلى -A ويحتاج tar إلى --acls. واستعادة تفقد ACL بصمت تعطيك موقعاً يعمل على الخادم القديم ويعيد أخطاء صلاحيات على الجديد، فاختبر الاستعادة لا النسخة الاحتياطية فقط.
١١. إزالة المدخلات
sudo setfacl -x u:deploy /var/www/site
sudo setfacl -b -R /var/www/site
يزيل الأمر الأول مدخلاً واحداً، بينما يجرّد الثاني كل مدخلات ACL بشكل متكرر ويعيد المسار إلى الصلاحيات العادية. راجع ناتج getfacl قبل ذلك وبعده، خصوصاً قبل إزالة متكررة على مجلد إنتاج.
١٢. ACL وSELinux طبقتان منفصلتان
إذا كنت تشغّل SELinux فإن ACL صحيحة لا تضمن الوصول، لأن SELinux يفحص تسمياته هو أيضاً. وعندما تبدو الصلاحيات سليمة ومع ذلك يُرفض الوصول فافحص سياق SELinux كما في حل رفض الوصول في SELinux دون تعطيل الحماية. النظامان مستقلان ويجب أن يسمح كلاهما بالوصول.
١٣. أخطاء شائعة
- استخدام
chmod 777لإزالة خطأ. - نسيان ACL الافتراضية فتصبح الإصدارات الجديدة غير مقروءة.
- تجاهل القناع والتساؤل لماذا لا تنطبق الحقوق الممنوحة.
- استخدام
xالصغيرة بشكل متكرر وجعل كل الملفات قابلة للتنفيذ. - منح خادم الويب حق الكتابة على الموقع كله.
- النسخ بأداة تُسقط ACL بصمت.
١٤. دقّق في من يملك الوصول
sudo getfacl -R -s /var/www/site | head -n 40يتجاوز الخيار -s الملفات التي تحمل مدخلات المالك والمجموعة والآخرين الأساسية فقط، فيعرض الناتج المسارات التي لها قواعد ACL إضافية. شغّله بعد النشر أو بعد حادث لترى بالضبط من مُنح الوصول، وقارن القائمة بما قصدته. ووجود مستخدم مسمّى غير متوقع على ملف حساس يستحق التحقيق قبل أي شيء آخر.
١٥. مثال عملي
ينشر فريق قالب ووردبريس من CI بالمستخدم deploy. بعد تطبيق ACL المتكررة والافتراضية من القسمين 5 و6 يصبح الإصدار الجديد الذي تنشئه مهمة CI قابلاً للقراءة من www-data فوراً دون خطوة chmod في خط الأنابيب. ولا يكتب خادم الويب إلا في مجلد الرفع. وإذا أعاد سكربت نشر لاحق ضبط بتات المجموعة وبدأ الموقع يعيد أخطاء فسيعرض getfacl تعليق #effective يشرح السبب، وإصلاح القناع يعيد الوصول. هذا توضيح لسير العمل لا قياس من خادم حقيقي. وانظر أيضاً حل بقاء كود PHP القديم بعد النشر باستخدام OPcache لما يجب فحصه بعد النشر.
١٦. أسئلة شائعة
هل تبطئ ACL النظام؟ الأثر عادةً ضئيل جداً على الخوادم العادية، ولا يُلاحَظ في مواقع الويب النموذجية، لكن قس إن كنت تتعامل مع ملايين الملفات.
هل أستخدم ACL مع Docker؟ قد تظهر معرّفات المستخدمين داخل الحاوية بأرقام لا بأسماء، فاستخدم معرّفات رقمية متسقة بين المضيف والحاوية قبل الاعتماد على ACL.
١٧. قائمة تحقق سريعة
- تحقق من دعم ACL بـ
getfaclوثبّت الحزمةaclعند الحاجة. - امنح المستخدمين المسمّين الحد الأدنى من الحقوق مع X الكبيرة للتكرار.
- اضبط ACL الافتراضية لترث الملفات الجديدة الصلاحية.
- راقب القناع وتجنب السكربتات التي تعيد ضبط بتات المجموعة.
- اقصر حق الكتابة على مجلد الرفع.
- دقّق المدخلات بـ
getfacl -R -sبعد النشر. - حافظ على ACL في النسخ الاحتياطية، وافحص SELinux إذا استمر رفض الوصول.
تجد المزيد من أدلة الخوادم في أرشيف المقالات.
المراجع الرسمية
setfacl(1) · getfacl(1) · acl(5) · chmod(1)