
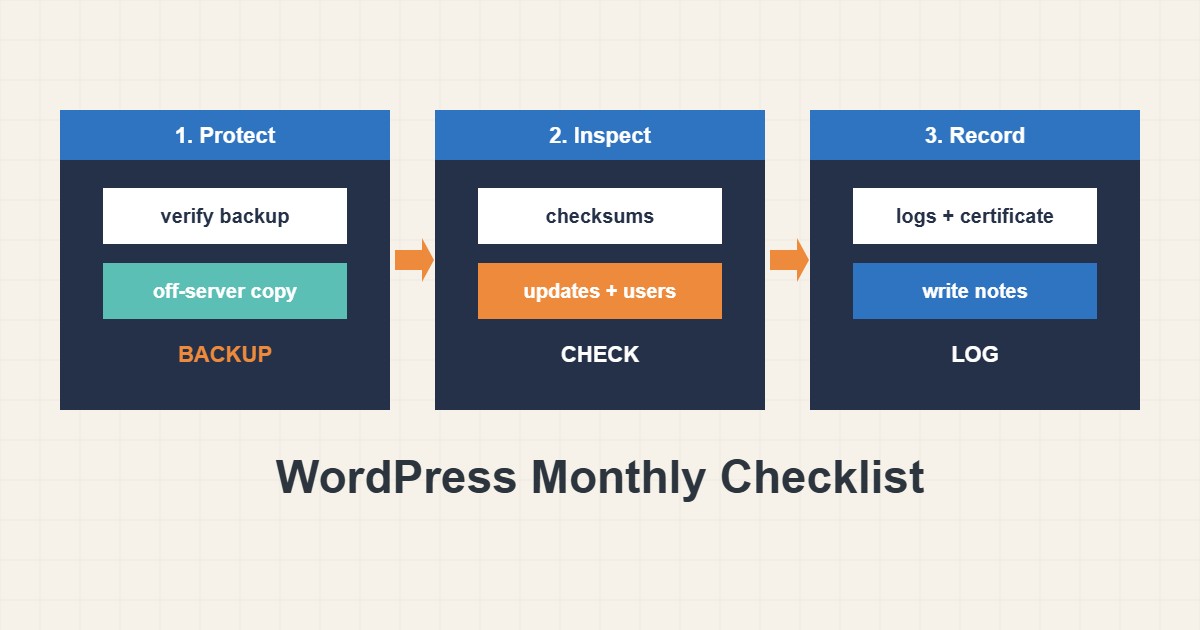
معظم كوارث ووردبريس ليست مفاجئة. هي أشياء صغيرة لم يفحصها أحد أشهراً: نسخة احتياطية توقفت وشهادة انتهت وإضافة متأخرة عشرة إصدارات. روتين شهري قصير يلتقطها وهي ما زالت رخيصة. تستغرق هذه القائمة نحو ثلاثين دقيقة لموقع عادي. تجمع لوحة التحكم وبعض أوامر WP-CLI إن توفرت الصدفة وتدوين ما غيّرتم ليعرف الشخص التالي (أو أنتم بعد عام) حال الموقع.
١. تحققوا من النسخة ولا تكتفوا بالثقة
افتحوا أداة النسخ وتأكدوا أن أحدث نسخة موجودة وحجمها معقول ومخزنة خارج الخادم. استعيدوا واحدة في نسخة اختبار بين حين وآخر؛ النسخة التي لم تُستعَد أملٌ لا خطة. يصف دليل النسخ الاحتياطي في cPanel تفاصيل تلك اللوحة والمنطق نفسه ينطبق في غيرها. افعلوا هذا أولاً لأن كل خطوة لاحقة أأمن مع نسخة جيدة.
٢. افحصوا الأرقام ببعض الأوامر
مع الصدفة يعطي WP-CLI نظرة سريعة للقراءة فقط:
wp core version
wp core verify-checksums
wp plugin list --update=available --fields=name,version,update_version
wp theme list --update=available
wp db size --size_format=mb
wp cron event list --fields=hook,next_run_relative | head -15
يقارن أمر checksum ملفات النواة بالرسمية ويكشف التغييرات غير المتوقعة. ويطبع تحذيراً للملفات التي لا يجب أن توجد، مثل:
Success: ووردبريس installation verifies against checksums.
Warning: File should not exist: wp-content/uploads/cache.php
اعتبروا التحذير خيطاً للتحقيق لا دليلاً على اختراق. بعض إعدادات الاستضافة تضيف ملفات مشروعة.
٣. حدّثوا بترتيب آمن
طبقوا التحديثات بهذا الترتيب: النواة ثم الإضافات ثم القوالب واختبروا بعد كل مجموعة. اقرؤوا سجلات التغيير للإصدارات الرئيسية. وللروتين الكامل مع المعاينة والتراجع راجعوا دليل التحديث الآمن. واحذفوا الإضافات والقوالب غير المستخدمة بدل تعطيلها فقط لأن الشيفرة المعطلة يمكن استغلالها.
٤. راجعوا المستخدمين والوصول
افحصوا حسابات المديرين وapplication passwords ومستخدمي FTP أو SSH. من غادر المشروع يجب أن يفقد الوصول. يشرح مقال تقليل مخاطر إدارة ووردبريس في هذا الموقع الأدوار وإعداد محرر الملفات بالتفصيل. وجرّبوا نماذج الاتصال بإرسال رسالة اختبار لأن النموذج المعطوب يفشل بصمت.
٥. انظروا إلى السجلات والشهادة والسرعة
اقرؤوا نهاية سجل أخطاء PHP بحثاً عن أخطاء متكررة وافحصوا انتهاء الشهادة وقيسوا سرعة الصفحة الرئيسية مرة:
echo | openssl s_client -connect example.com:443 -servername example.com 2>/dev/null | openssl x509 -noout -enddateإن بقي للشهادة أقل من أسبوعين تقريباً ولا تُجدَّد فتحققوا الآن. ونظرة سريعة إلى السرعة وسجل التوفر تكمل الفحص؛ وللاستجابة البطيئة راجعوا دليل TTFB. واحتفظوا بسجل قصير بالتاريخ وما فحصتموه وما غيّرتموه.
٦. مثال توضيحي وليس قياساً حقيقياً
افترضوا أن أمر checksum حذّر من ملف PHP غير متوقع في مجلد الرفع وأن قائمة الإضافات تُظهر إضافة متأخرة 14 إصداراً (نتائج مختلقة). ليس أي منهما دليل اختراق لكن كلاهما يستحق ساعة هذا الشهر بدل أن يصير طارئاً الشهر القادم. تأخذون نسخة احتياطية وتحذفون الإضافة غير المستخدمة وتفحصون الملف غير المتوقع وتقارنونه بنسخة نظيفة وتدوّنون التاريخ. حوّل الفحص الشهري حادثة محتملة إلى عمل روتيني.
٧. أخطاء شائعة
- افتراض أن النسخة تعمل لأن الإضافة تقول إنها نفذت.
- تحديث كل شيء دفعة واحدة دون تراجع.
- إبقاء الإضافات والقوالب المعطلة إلى الأبد.
- عدم مراجعة حسابات المستخدمين أبداً.
- فحص الموقع فقط حين يشتكي عميل.
- عدم تدوين ما تغيّر.
٨. أسئلة شائعة
هل يكفي الفحص الشهري؟ لكثير من المواقع الصغيرة نعم. المتاجر المزدحمة أو المواقع ذات المحررين الكثر قد تحتاج فحصاً أسبوعياً ومراقبة نشطة.
هل أستطيع أتمتة بعضه؟ نعم: النسخ ومراقبة التوفر وتنبيهات الشهادة مرشحة جيدة. ومع ذلك انظروا في النتائج.
هل أحتاج إلى صدفة؟ لا. شاشة Site Health تغطي الكثير لكن WP-CLI أسرع.
ماذا لو وجدت مشكلة؟ خذوا نسخة احتياطية وغيّروا شيئاً واحداً وسجّلوه.
٩. قائمة تحقق سريعة
- تحققوا من أحدث نسخة وموقعها.
- شغّلوا أوامر الصحة للقراءة فقط.
- حدّثوا النواة والإضافات والقوالب بالترتيب.
- احذفوا الإضافات والقوالب غير المستخدمة.
- راجعوا المستخدمين واختبروا النماذج.
- اقرؤوا سجلات الأخطاء وافحصوا الشهادة.
- دوّنوا ما فعلتم.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
WP-CLI: wp core verify-checksums · ووردبريس: Hardening ووردبريس · ووردبريس: Backups · ووردبريس Documentation: Site Health