
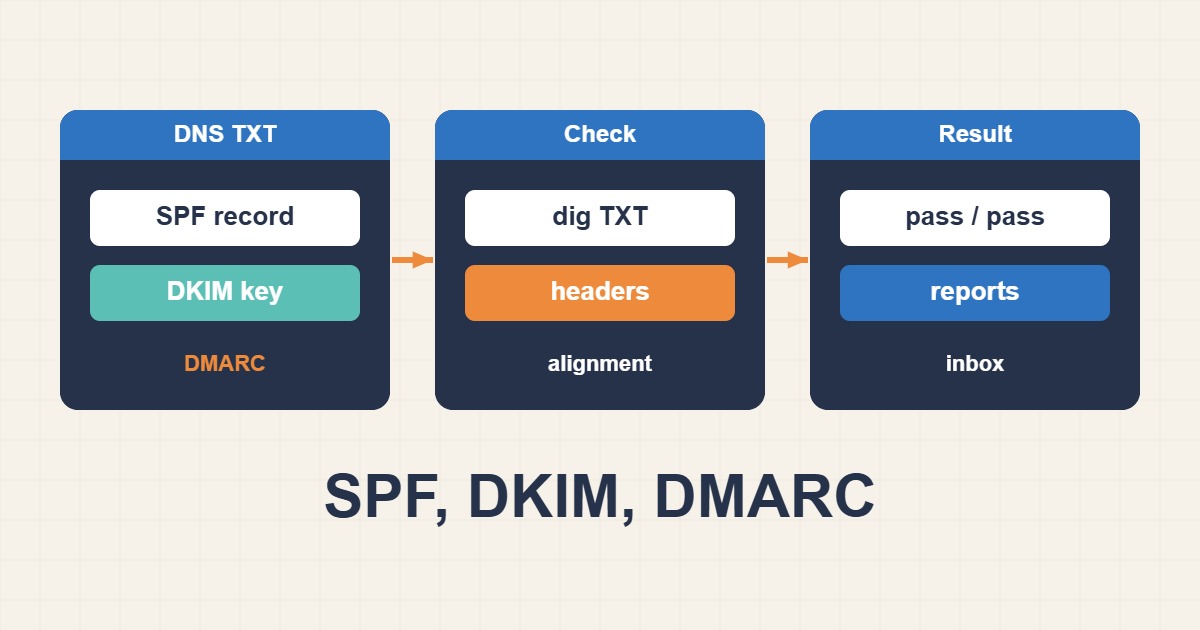
تعمل SPF وDKIM وDMARC معاً لحماية هوية البريد. تحدد SPF البنية المسموح لها بالإرسال، ويوقّع DKIM الرسالة بمفتاح يملكه النطاق، ويتحقق DMARC من محاذاة النطاق الظاهر في From مع SPF أو DKIM ويحدد السياسة والتقارير.
SPF: اعتماد جهات الإرسال
SPF سجل TXT على نطاق Envelope-From. مثال:
v=spf1 a mx include:_spf.example-provider.com -allاحتفظ بسجل SPF واحد فقط. وجود أكثر من سجل يسبب PermError. هناك حد عشرة DNS lookups للآليات مثل include وa وmx وexists وredirect. احذف الخدمات القديمة ولا تنسخ قائمة IP ثابتة لمزود قد يغير شبكته. استخدم ~all أثناء اختبار مضبوط ثم -all بعد اكتمال الجرد. إعادة التوجيه قد تكسر SPF لأن الخادم الوسيط غير مصرح به للنطاق الأصلي.
DKIM: سلامة الرسالة والسيطرة على النطاق
يضيف DKIM توقيعاً ويجلب المستقبل المفتاح العام من DNS عبر Selector:
selector1._domainkey.example.com TXT "v=DKIM1; k=rsa; p=PUBLIC_KEY"يبقى المفتاح الخاص لدى منصة الإرسال. استخدم 2048 بت حيث يتوفر، واحمِ المفتاح ودوّر Selectors. يمكن لكل خدمة استخدام Selector مختلف. قد تبطل تعديلات القوائم البريدية التوقيع.
DMARC: المحاذاة والسياسة والتقارير
ينجح DMARC عندما ينجح SPF أو DKIM ويكون النطاق المصادق عليه محاذياً لنطاق From الظاهر:
v=DMARC1; p=none; rua=mailto:dmarc-reports@example.com; adkim=r; aspf=r; pct=100ابدأ بـp=none لجمع التقارير. احصر كل مرسل شرعي وأصلح المحاذاة، ثم انتقل تدريجياً إلى quarantine ثم reject. لا تفرض الحظر قبل فحص CRM وأنظمة الدعم والنشرات والمنصات الخارجية والنطاقات الفرعية.
خطة تنفيذ موصى بها
- اجرد كل منصة ترسل باسم النطاق.
- انشر SPF واحداً صحيحاً وتحت حد lookup.
- فعّل DKIM لكل منصة وتحقق من Selector.
- انشر DMARC بسياسة none وعنوان rua مراقب.
- حلل التقارير خلال دورة عمل طبيعية.
- أصلح المصادر غير المعتمدة أو غير المحاذية.
- انتقل تدريجياً إلى quarantine وreject.
اختبر سجلات DNS
dig TXT example.com
dig TXT selector1._domainkey.example.com
dig TXT _dmarc.example.com
nslookup -type=TXT _dmarc.example.com
اسأل الخوادم الموثوقة والمحللات العامة. تأكد من أن لوحة DNS لم تقطع مفتاح DKIM الطويل بشكل خاطئ.
حلل رؤوس الرسالة
أرسل رسالة إلى مزود خارجي وافحص Authentication-Results وReceived-SPF وDKIM-Signature. راجع نطاق SPF وقيمة DKIM d= وSelector s= ونطاق From ونتيجة DMARC. نجاح تقني بلا محاذاة لا يكفي.
أخطاء شائعة والتحقق
- أكثر من سجل SPF أو تجاوز عشرة lookups.
- خدمة قديمة ما تزال مصرحاً لها.
- Selector خاطئ أو مفتاح DKIM مبتور.
- توقيع بنطاق المزود غير المحاذي.
- عنوان تقارير غير مراقب.
- الانتقال إلى reject قبل إصلاح كل المرسلين.
اختبر رسالة من كل منصة شرعية وراجع التقارير بعد كل تغيير. المصادقة تقلل الانتحال، لكن الوصول إلى Inbox يعتمد أيضاً على السمعة والشكاوى وجودة القوائم والمحتوى وTLS.