
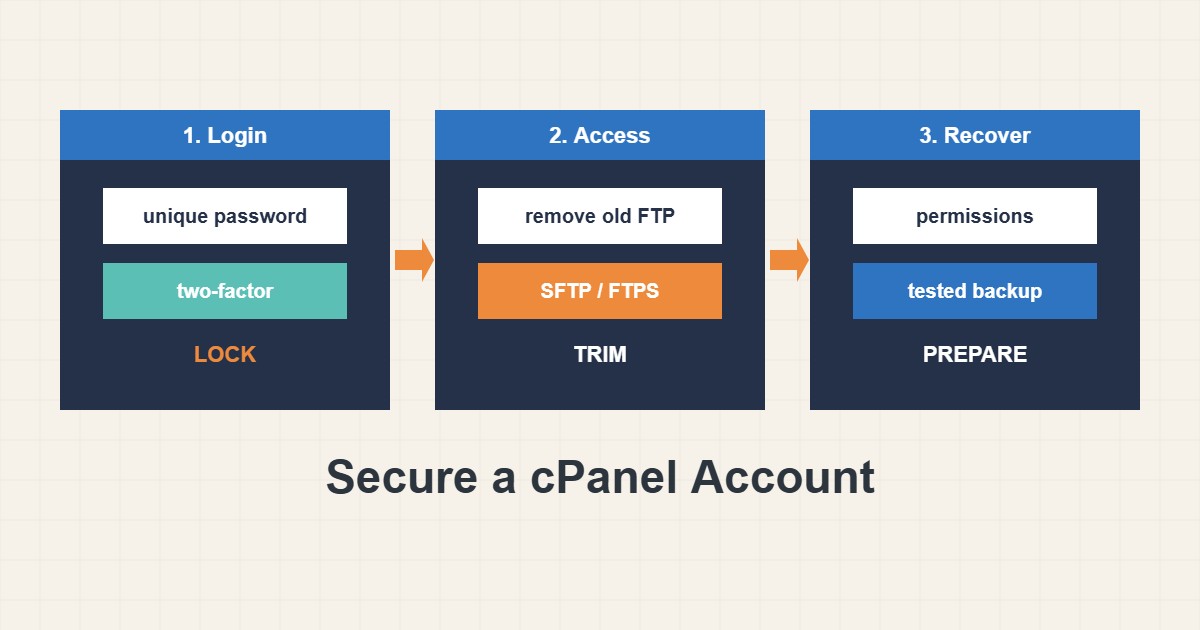
حساب cPanel هو مفتاح موقعكم كله: الملفات وقواعد البيانات والبريد وDNS. إذا استولى أحد على الحساب فلا تنقذكم أي إضافة أمان في ووردبريس. معظم عمليات الاستيلاء غير ذكية؛ تأتي من كلمات مرور مكررة ومستخدمي FTP منسيين وبرمجيات قديمة ولوحات إدارة مفتوحة. يجمع هذا الدليل إعدادات أمان cPanel التي تعطي أكبر حماية بأقل جهد بالترتيب الذي تستحقه ويذكر حدود كل منها. تختلف أسماء القوائم بين إصدارات cPanel وبعض الأدوات تعتمد على ما فعّلته استضافتكم.
١. أمّنوا الدخول أولاً
استخدموا كلمة مرور طويلة وفريدة في مدير كلمات المرور ولا تعيدوا استخدام كلمة مرور cPanel للبريد أو ووردبريس. فعّلوا المصادقة الثنائية في Security ثم Two-Factor Authentication إن وفّرتها استضافتكم واحفظوا معلومات الاسترداد في مكان آمن. عندئذ لا تفتح كلمة مرور مسروقة الحساب وحدها. وأبقوا بريد الاتصال محدثاً لأن إعادة تعيين كلمة المرور وتنبيهات الأمان تذهب إليه؛ العنوان القديم طريقة هادئة لفقدان السيطرة.
٢. نقل ملفات آمن وإزالة مستخدمي FTP القدامى
افتحوا FTP Accounts واحذفوا المستخدمين الذين لا يحتاجهم أحد بمن فيهم حسابات المطورين السابقين. فضّلوا SFTP أو FTPS في برنامجكم بدل FTP العادي لأنه يرسل كلمة المرور بلا تشفير. اقصروا كل مستخدم FTP على المجلد الذي يحتاجه لا على المجلد الرئيسي كله. ولا تنشئوا مستخدماً عاماً لعمل لمرة واحدة ثم تنسوه.
٣. احموا المجلدات الحساسة بـ Directory Privacy
تضيف أداة Directory Privacy مطالبة بكلمة مرور لمجلد مثل موقع staging أو أدوات خاصة. هي حاجز بسيط لما لا ينبغي أن يكون عاماً. لا تغني عن أمان التطبيق، ويجب أن تكون كلمات المرور التي تقفلون بها المجلدات فريدة أيضاً. ولحماية دخول ووردبريس راجعوا الأدلة الأخرى في هذا الموقع مثل تحديث ووردبريس بأمان.
٤. احجبوا الإساءة بحذر
توقف أداة IP Blocker عناوين محددة. استخدموها لمسيء واضح في سجلاتكم لا لتخمين، لأن العنوان المشترك أو شبكة الجوال قد يخص زواراً حقيقيين. ويمكن فعل الشيء نفسه في .htaccess:
# Block one address in .htaccess (Apache), only if you are sure of it
<RequireAll>
    Require all granted
    Require not ip 203.0.113.45
</RequireAll>
احذروا من القواعد المنسوخة: خطأ إملائي في .htaccess قد يوقف الموقع. احتفظوا بنسخة قبل التعديل واختبروا. تمنع Hotlink Protection المواقع الأخرى من عرض صوركم وتوفر عرض النطاق، لكن اختبروا أن صفحاتكم والخلاصات ومعاينات الشبكات الاجتماعية ما زالت تعمل.
٥. افحصوا الأذونات وما هو مكشوف
لا ينبغي أن تكون الملفات الحساسة مثل wp-config.php قابلة للكتابة من الجميع. فحص للقراءة فقط:
# Check permissions of sensitive files (read-only)
stat -c '%a %U %n' $HOME/public_html/wp-config.php $HOME/public_html/.htaccess
القيم الآمنة المعتادة 644 للملفات و755 للمجلدات و600 أو 640 لملفات الإعداد إن سمحت الاستضافة. الأذونات المفتوحة زيادة سبب شائع لإعادة الإصابة؛ راجعوا دليل 403 لعلاقة الأذونات بالأخطاء. واحذفوا أرشيفات النسخ الاحتياطي وملفات .sql والنسخ القديمة من جذر الويب لأن أي شخص يعرف أسماءها يستطيع تنزيلها.
٦. احتفظوا بنسخة احتياطية مختبَرة وراجعوا الوصول
الأمان بلا استرداد نصف خطة. احتفظوا بنسخة خارج الحساب واختبروا الاستعادة؛ يوضح دليل النسخ الاحتياطي في cPanel الطريقة. راجعوا كل بضعة أشهر من لديه وصول: مستخدمو FTP ومفاتيح SSH وحسابات البريد ورموز API والمتعاونون. وإن اشتبهتم باختراق فغيّروا كلمات مرور cPanel وFTP وقاعدة البيانات وووردبريس وافحصوا الملفات الحديثة وتواصلوا مع الاستضافة قبل الاستعادة.
٧. مثال توضيحي وليس قياساً حقيقياً
افترضوا أن صاحب موقع وجد حساب FTP منسياً لمطوّر غادر قبل عامين (سيناريو مختلق). كانت كلمة المرور مكررة من خدمة أخرى تسربت لاحقاً. المصادقة الثنائية في cPanel لا تحمي FTP لكن حذف الحساب غير المستخدم يحميه. هذا يبين لماذا تهم مراجعة الوصول: دخول منسي واحد قد يبطل كل الاحتياطات الأخرى.
٨. أخطاء شائعة
- استخدام كلمة مرور واحدة لـ cPanel وFTP وووردبريس.
- ترك مستخدمي FTP بعد انتهاء المشروع.
- حجب نطاقات IP بالتخمين وإغلاق الباب في وجه زوار حقيقيين.
- ترك ملفات SQL وzip النسخ الاحتياطي في جذر الويب.
- ضبط المجلدات على 777 “لإصلاح” خطأ.
- عدم وجود نسخة احتياطية مختبرة قبل تغيير إعدادات الأمان.
٩. أسئلة شائعة
هل المصادقة الثنائية متاحة في كل استضافة؟ ليس دائماً. تعتمد على إصدار cPanel واستضافتكم. إن غابت فاسألوا هل يمكن تفعيلها.
هل يكفي Directory Privacy لحماية موقع staging؟ هو حاجز أول جيد، لكن امنعوا أيضاً فهرسته في محركات البحث ولا تضعوا فيه بيانات عملاء حقيقية.
هل أستخدم إضافة أمان أيضاً؟ تساعد الإضافة التطبيق لكنها لا تحمي الحساب نفسه. استخدموا الطبقتين.
ماذا أفعل إن ظننت أن الحساب اختُرق؟ غيّروا كلمات المرور وتواصلوا مع الاستضافة وقارنوا الملفات بنسخة نظيفة قبل الاستعادة.
١٠. قائمة تحقق سريعة
- اضبطوا كلمة مرور فريدة وفعّلوا المصادقة الثنائية.
- حدّثوا بريد الاتصال.
- احذفوا مستخدمي FTP غير المستخدمين واستخدموا SFTP أو FTPS.
- احموا المجلدات الخاصة بـ Directory Privacy.
- احجبوا بـ IP المسيئين الواضحين فقط.
- افحصوا الأذونات وأزيلوا ملفات الدمج من جذر الويب.
- احتفظوا بنسخة خارج الحساب واختبروها.
إذا احتجتم إلى مساعدة في مراجعة الأداء أو صيانة الخادم، فراجعوا خدمات إدارة الخوادم.
تجدون المزيد من أدلة الخوادم وووردبريس في أرشيف المقالات.
المراجع الرسمية
cPanel Documentation: Two-Factor Authentication · cPanel Documentation: IP Blocker · cPanel Documentation: Directory Privacy · ووردبريس: Hardening ووردبريس