
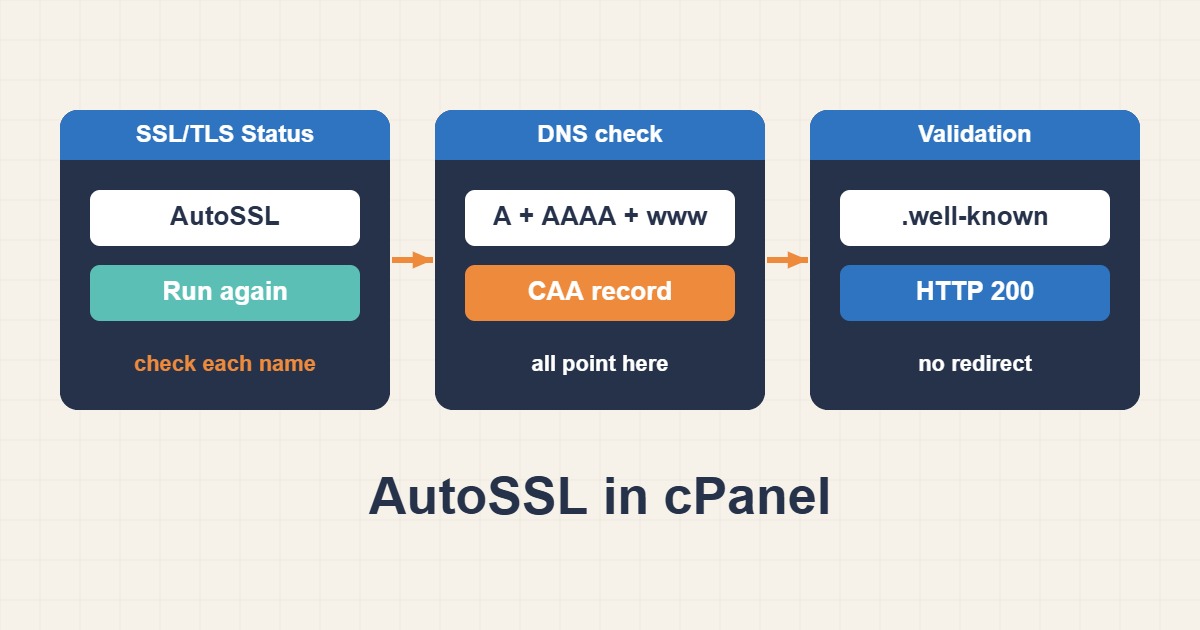
يصدر AutoSSL في cPanel شهادات مجانية للنطاقات الموجودة في حساب استضافتك ويجددها، فتحصل معظم المواقع على HTTPS دون عمل يدوي. وعندما يفشل تكون الأعراض قفلًا مفقودًا أو شهادة منتهية أو صفحة حالة مليئة بالتحذيرات. السبب المعتاد ليس cPanel نفسه بل شيء يمنع طلب التحقق من الوصول إلى موقعك. يشرح هذا الدليل كيف يثبت AutoSSL أنك تتحكم في النطاق وكيف تقرأ صفحة SSL/TLS Status وكيف تصلح أكثر حالات الفشل شيوعًا. تختلف أسماء القوائم ومزود الشهادات بين الاستضافات، فاعتبر الأسماء أدناه دليلًا.
١. ماذا يفعل AutoSSL
يفحص AutoSSL النطاقات في الحساب ويطلب شهادة موثقة النطاق لكل نطاق يجتاز التحقق ويثبتها. يعمل بجدول زمني ويجدد الشهادات قبل انتهائها. وتعتمد الجهة المصدرة على إعداد الاستضافة، وغالبًا مزود cPanel نفسه أو Let’s Encrypt. تثبت الشهادة الموثقة النطاق التحكم في اسم النطاق فقط لا هوية المالك.
٢. اقرأ صفحة SSL/TLS Status
افتح SSL/TLS Status في cPanel. تسرد كل نطاق ونطاق فرعي والشهادة التي يستخدمها ونوعها وانتهاءها وأيقونة حالة. يعرض النطاق بلا شهادة صالحة تحذيرًا، ويتيح زر تشغيل AutoSSL للحساب مرة أخرى. استخدمه بعد كل إصلاح بدل انتظار التشغيل المجدول التالي. وإذا كان نطاق مستثنى أو أظهرت الصفحة خطأ له فدوّن الرسالة والاسم الدقيق.
٣. كيف يعمل التحقق من التحكم في النطاق
قبل إصدار الشهادة يجب أن يتأكد المزود أن النطاق يشير إلى استضافتك. الطريقة المعتادة هي التحقق عبر HTTP: يضع النظام ملفًا صغيرًا في مجلد خاص تحت /.well-known/ في موقعك ويطلبه المزود عبر HTTP عادي. إذا وصل الطلب إلى الخادم الصحيح وأعاد الملف نجح التحقق. وقد تتحقق بعض الإعدادات عبر DNS أيضًا عندما تكون منطقة DNS مُدارة على الخادم نفسه.
٤. أكثر أسباب الفشل شيوعًا
افحصها بالترتيب. سجل A للنطاق يشير إلى خادم آخر أو وكيل CDN. اسم www بلا سجل أو يشير إلى مكان آخر. سجل AAAA يرسل طلبات التحقق عبر IPv6 إلى عنوان خاطئ. إعادة توجيه أو قاعدة جدار ناري تعترض مسار .well-known. سجل CAA لا يذكر الجهة. النطاق مسجّل حديثًا أو لم ينتشر تغيير DNS بعد. ويظهر كل ذلك بعدة أوامر.
٥. افحص DNS أولًا
تأكد أين تشير الأسماء وقارن العناوين بعنوان IP الظاهر في cPanel:
dig +short example.com A
dig +short example.com AAAA
dig +short www.example.com A
dig +short example.com CAA
يجب أن يُحلَّ كل اسم تريد تغطيته إلى هذا الخادم. سجل AAAA شارد مشكلة مخفية كلاسيكية: يجرب المزود IPv6 أولًا فيصل إلى مضيف آخر ويفشل بينما يعمل متصفحك عبر IPv4. وإذا أشار اسم إلى CDN فقد يفشل التحقق ما لم يمرّر الـ CDN مسار التحقق. وبعد تغيير DNS انتظر TTL القديم كما يشرح حل DNS_PROBE_FINISHED_NXDOMAIN: تشخيص DNS من النطاق إلى الخادم لمشكلات الأسماء.
٦. اختبر مسار التحقق
يمكنك محاكاة ما يفعله المزود. أنشئ ملفًا نصيًا غير ضار في ذلك المجلد واطلبه عبر HTTP:
curl -I http://example.com/.well-known/pki-validation/test.txt
curl -I http://www.example.com/.well-known/acme-challenge/test
الاستجابة 200 مع محتوى الملف تعني أن المسار يعمل. أما 301 إلى HTTPS أو 403 أو 404 من ووردبريس فتعني أن شيئًا يعترضه. احذف ملف الاختبار بعد ذلك.
٧. استثنِ مسار التحقق من إعادات التوجيه
خطأ شائع هو إعادة توجيه HTTP إلى HTTPS تلتقط طلب التحقق أيضًا. إذا لم يكن للموقع شهادة صالحة بعد فإن إعادة التوجيه تؤدي إلى خطأ شهادة ويفشل التحقق. استثنِ مجلدات التحقق من القاعدة:
RewriteEngine On
RewriteCond %{REQUEST_URI} !^/\.well-known/acme-challenge/
RewriteCond %{REQUEST_URI} !^/\.well-known/pki-validation/
RewriteCond %{REQUEST_URI} !^/\.well-known/cpanel-dcv/
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
ضع هذا قبل كتلة ووردبريس في .htaccess. وافحص أيضًا الإضافات الأمنية وقواعد ModSecurity التي قد تحجب الطلبات إلى المجلدات المخفية، وأزل أي قاعدة تمنع الوصول إلى مجلدات النقطة.
٨. افحص سجلات CAA
إذا كان للنطاق سجلات CAA فهي تقيّد الجهات المسموح لها بالإصدار. سجل لجهة أخرى يحجب مزود استضافتك فيبلغ AutoSSL عن فشل. انظر إلى السجلات التي رأيتها في فحص DNS وأضف الجهة الصحيحة عند الحاجة. ومثال لجهة واحدة يبدو هكذا، ويعتمد الاسم الدقيق على مزودك:
example.com.  3600  IN  CAA  0 issue "letsencrypt.org"
example.com.  3600  IN  CAA  0 issuewild "letsencrypt.org"
وللاطلاع على كيفية تفسير هذه السجلات وفخاخها راجع حل أخطاء CAA عند إصدار TLS: فحص issue وissuewild وCNAME.
٩. Cloudflare والوكلاء الآخرون
مع وكيل أمام الموقع يصل طلب التحقق إلى الوكيل أولًا. وكثيرًا ما يسمح إيقاف الوكيل مؤقتًا لذلك المضيف بنجاح AutoSSL، ثم تعيد تفعيله. وللإعداد الدائم اختر وضعًا يتحقق من شهادة الخادم الأصلي، فتصبح الشهادة على الخادم مهمة. وإذا بدت السلسلة خاطئة لبعض العملاء فإن حل سلسلة شهادات TLS الناقصة في Nginx: فحص Fullchain وSNI يشرح السلاسل الكاملة.
١٠. تحقق من الشهادة المثبتة
بعد نجاح AutoSSL انظر إلى ما يتلقاه الزوار فعلًا، بما فيه الجهة المصدرة والتواريخ:
openssl s_client -connect example.com:443 -servername example.com /dev/null | openssl x509 -noout -subject -issuer -datesيجب أن يتوافق اسم subject والانتهاء مع توقعك. وإذا كانت الشهادة القديمة لا تزال تُقدَّم فانتظر قليلًا وامسح الذواكر المؤقتة واختبر مجددًا. قد تخفي صفحة مخزنة أو CDN الشهادة الجديدة لفترة.
١١. الشهادات الشاملة والحالات الخاصة
يصدر AutoSSL عادة شهادات لأسماء مضيفين محددة، ويعتمد دعم الشهادات الشاملة على المزود وإعداد DNS. إذا احتجت شهادة شاملة فاسأل الاستضافة أو ثبّت واحدة حصلت عليها من مكان آخر عبر قسم SSL/TLS. وعند تثبيت شهادة يدويًا تذكّر أنها لا تتجدد تلقائيًا ما لم تتولاها أداة، فضع تاريخ انتهائها في تقويمك. وتوجد مشكلات التجديد المرتبطة على خادمك الخاص في حل مشكلات تجديد شهادات Let’s Encrypt وCertbot على Nginx.
١٢. بعد أن يعمل HTTPS
عندما تصبح الشهادة صالحة فرض HTTPS بإعادة توجيه وحدّث عناوين ووردبريس إلى نسخة HTTPS. ثم ابحث عن المحتوى المختلط الذي يجعل القفل يظهر بتحذير. يشرح حل Mixed Content في ووردبريس بعد HTTPS كيف تجده وتصلحه. أضف HSTS فقط بعد التأكد من أن كل النطاقات الفرعية تعمل عبر HTTPS لأن المتصفحات تتذكره.
١٣. الأخطاء الشائعة
- نسيان أن اسم
wwwيحتاج سجلًا عاملًا خاصًا به. - ترك سجل AAAA قديم يشير إلى خادم آخر.
- إعادة توجيه كل شيء إلى HTTPS قبل وجود شهادة، بما فيه طلبات التحقق.
- تجاهل سجلات CAA المنشأة منذ زمن.
- الاعتماد على المتصفح وحده الذي قد يخفي فشل IPv6.
- تثبيت شهادة يدوية ونسيان التجديد.
١٤. مثال تطبيقي
يعرض نطاق جديد تحذيرًا في SSL/TLS Status للاسم www. يظهر فحص DNS أن النطاق المجرد يشير إلى الاستضافة لكن www لا يزال يشير إلى صفحة المسجّل القديمة. يصلح المالك السجل وينتظر TTL ويشغّل AutoSSL مجددًا فيختفي التحذير. هذا توضيح لسير العمل وليس قياسًا من حساب حقيقي.
١٥. أسئلة شائعة
لماذا يفشل التحقق من النطاق؟ الأسباب الشائعة: DNS لا يشير إلى هذا الخادم، أو قاعدة إعادة توجيه تحجب المسار /.well-known/، أو CDN يعترض الطلب.
هل يجدد AutoSSL تلقائيًا؟ نعم عادة، لكنه يفشل إذا تغير DNS أو أُضيفت قاعدة تحجب التحقق. راجع سجل AutoSSL بعد أي تغيير في DNS.
هل يؤثر Cloudflare؟ قد يحجب أو يعيد توجيه طلب التحقق. جرّب وضع DNS only مؤقتًا ثم أعد الوضع بعد نجاح الإصدار.
هل تشمل الشهادة www؟ تشمل الأسماء التي تشير إلى الخادم وتجتاز التحقق. إذا كان www يشير إلى مكان آخر فلن يُضاف.
١٦. قائمة تحقق سريعة
- افتح SSL/TLS Status ودوّن الأسماء الفاشلة.
- افحص سجلات A وAAAA وwww وCAA.
- اختبر مسار التحقق عبر HTTP.
- استثنِ
.well-knownمن إعادات التوجيه وقواعد الجدار الناري. - شغّل AutoSSL مجددًا وتحقق من الشهادة المقدَّمة.
- افرض HTTPS وأصلح المحتوى المختلط.
تجد مزيدًا من أدلة الخوادم في أرشيف المقالات.
المراجع الرسمية
cPanel: SSL/TLS Status · cPanel: Manage AutoSSL · Let’s Encrypt: Challenge Types · Let’s Encrypt: CAA