
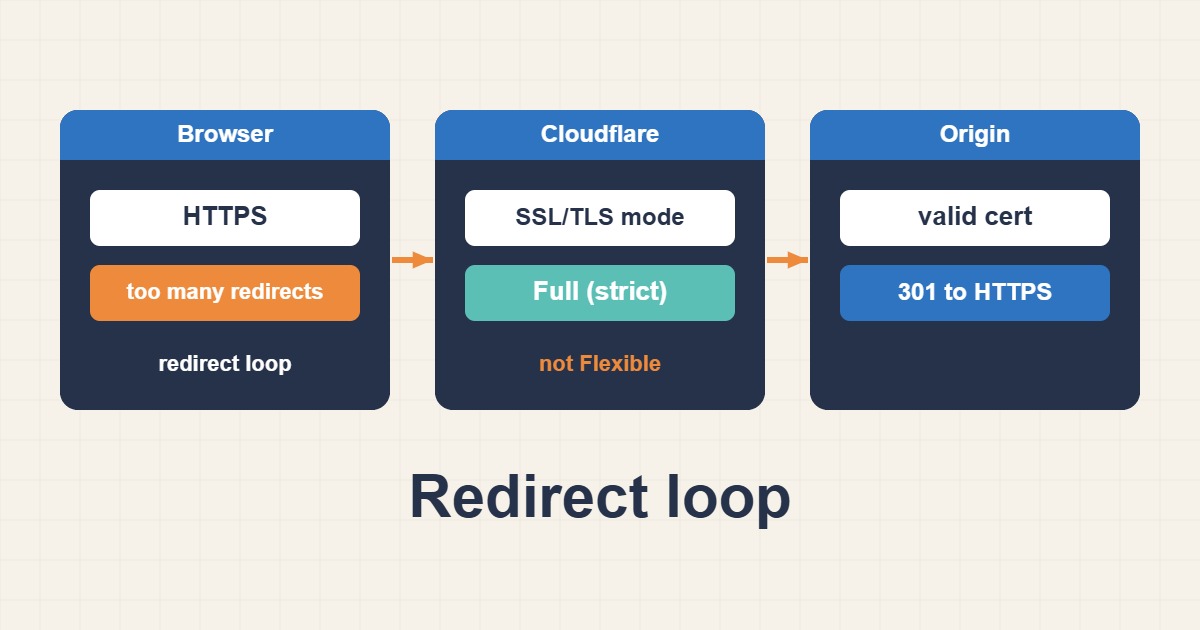
تضع موقعًا خلف Cloudflare أو تحوّله إلى HTTPS فيجيب المتصفح «This page isn’t working: too many redirects» (ERR_TOO_MANY_REDIRECTS). السبب شبه دائم هو عدم توافق بين ما تظنه Cloudflare عن الخادم الأصلي وما يفعله فعلًا. فيظل الزائر وCloudflare، أو Cloudflare والخادم الأصلي، يحيل كل منهما الآخر إلى عنوان مختلف إلى ما لا نهاية. يشرح هذا الدليل أوضاع SSL/TLS ويبين أي حلقة تدور ويعطي حلًا آمنًا لووردبريس على Nginx أو Apache.
١. افهم الاتصالين
عند تفعيل الوكيل (السحابة البرتقالية) يوجد اتصالان منفصلان: المتصفح إلى Cloudflare، وCloudflare إلى خادمك الأصلي. لكل منهما بروتوكوله وشهادته. تظهر حلقة إعادة التوجيه عندما يواصل الخادم الأصلي إعادة توجيه طلب أرسلته Cloudflare بصيغة لا يرضاها. وأكثر الحلقات شيوعًا أن يفرض الأصلي HTTPS بينما تتصل به Cloudflare عبر HTTP عادي.
٢. أوضاع SSL/TLS بكلمات بسيطة
تقدم Cloudflare عدة أوضاع. Off يستخدم HTTP في كل مكان. Flexible يشفّر من المتصفح إلى Cloudflare لكنه يتصل بالأصلي عبر HTTP. Full يتصل بالأصلي عبر HTTPS ويقبل أي شهادة حتى الموقّعة ذاتيًا. Full (strict) يتصل عبر HTTPS ويشترط شهادة صالحة لاسم المضيف، من جهة عامة أو شهادة Origin CA من Cloudflare. الوضع Full (strict) هو الهدف الصحيح لموقع إنتاج لأنه يشفّر ويتحقق من الحلقتين معًا.
٣. لماذا يسبب Flexible حلقات
في وضع Flexible تطلب Cloudflare الخادم الأصلي عبر HTTP. إذا كان ووردبريس أو خادم الويب مضبوطًا على تحويل كل HTTP إلى HTTPS، يرد الأصلي بإعادة توجيه، فيتبعها الزائر عائدًا إلى Cloudflare، فتسأل Cloudflare الأصلي عبر HTTP مجددًا وتتكرر الحلقة. الحل الأنظف ليس إبقاء Flexible مع فرض HTTPS في الأصلي، بل الانتقال إلى Full (strict) مع شهادة صالحة على الأصلي.
٤. اكتشف أي حلقة تدور
لا تخمّن. تتبّع سلسلة إعادة التوجيه من سطر الأوامر وانظر إلى العناوين:
curl -sIL --max-redirs 6 https://example.com/ | grep -iE '^(HTTP|location)'إذا تناوب عنوانان متطابقان فسجّل بروتوكوليهما ومضيفيهما. الحلقة بين http وhttps تشير إلى وضع SSL وإعادات توجيه الأصلي. والحلقة بين www والنطاق المجرد تشير إلى إعادتي توجيه canonical متعارضتين، إحداهما في ووردبريس والأخرى في الخادم أو قاعدة في Cloudflare.
٥. اختبر الخادم الأصلي مباشرة
تجاوز Cloudflare لترى سلوك الأصلي وحده. استخدم عنوان IP الحقيقي للأصلي، وهو هنا عنوان توثيقي:
curl -sI --resolve example.com:443:203.0.113.10 https://example.com/ | head -n 5
curl -sI http://203.0.113.10/ -H 'Host: example.com' | head -n 5
إذا أعاد الأصلي عبر HTTPS خطأ شهادة فسيفشل Full (strict) بالخطأ 526، فأصلح الشهادة أولًا. وإذا ردّ الأصلي على HTTP بإعادة توجيه إلى HTTPS فهذا طبيعي له، ويدل على أن Cloudflare يجب ألا تستخدم Flexible.
٦. ضع شهادة صالحة على الأصلي
لديك خياران جيدان. شهادة عامة من Let’s Encrypt تعمل مع Full (strict) وتستمر في العمل إن أوقفت الوكيل يومًا:
sudo certbot certonly --nginx -d example.com -d www.example.com
sudo nginx -t && sudo systemctl reload nginx
أو أنشئ شهادة Cloudflare Origin CA. هي مجانية وتثق بها Cloudflare لكن المتصفحات لا تثق بها، فلا تعمل إلا ما دام الوكيل مفعّلًا. أيًّا اخترت ثبّت السلسلة الكاملة واجعل المفتاح الخاص مقروءًا لـ root فقط.
٧. اختر Full (strict) واختبر
بعد تثبيت شهادة الأصلي حوّل المنطقة إلى Full (strict) في إعدادات SSL/TLS وأعد اختبار curl. يجب أن تختفي الحلقة. وإذا ظهر 525 أو 526 فقد عجزت Cloudflare عن إتمام المصافحة أو لم تثق بالشهادة، فتحقق من تطابق اسم المضيف ومن تقديم السلسلة الوسيطة.
٨. أبقِ إعادة توجيه canonical واحدة
نفّذ التحويل من HTTP إلى HTTPS ونسخة www في مكان واحد فقط. إذا أعاد خادم الويب وووردبريس وقاعدة في Cloudflare التوجيه جميعًا فقد تتعارض وتدور في حلقة. كتلة server نظيفة ترسل كل شيء إلى عنوان واحد تبدو هكذا:
server {
    listen 80;
    server_name example.com www.example.com;
    return 301 https://example.com$request_uri;
}
ثم تأكد أن خيار «Always Use HTTPS» في Cloudflare لا يتعارض مع قاعدة في الأصلي تتوقع HTTP.
٩. أخبر ووردبريس أنه خلف HTTPS
إذا وصلت Cloudflare إلى الأصلي عبر HTTP ولا تستطيع تغيير ذلك بعد، فقد يظن ووردبريس أن الطلب غير آمن ويعيد التوجيه إلى الأبد. وعندما لا يمكن الوصول إلى الأصلي إلا عبر الوكيل يمكنك الوثوق بالترويسة المُمررة في wp-config.php:
if ( isset( $_SERVER['HTTP_X_FORWARDED_PROTO'] ) && 'https' === $_SERVER['HTTP_X_FORWARDED_PROTO'] ) {
    $_SERVER['HTTPS'] = 'on';
}
هذا آمن فقط إذا تعذّر على الزوار الوصول إلى الأصلي مباشرة، لأن أي شخص يستطيع تزوير الترويسة. أعد أيضًا عنوان العميل الحقيقي، وهو ما يشرحه استعادة IP العميل الحقيقي خلف بروكسي موثوق في Nginx لـ Nginx.
١٠. افحص عنواني home وsiteurl
قد يجعل عنوان ووردبريس المخزن بصيغة http:// كل صفحة تُحوَّل إلى HTTPS ثم تعود. اقرأ القيمتين وأصلحهما:
wp option get home
wp option get siteurl
wp option update home 'https://example.com'
wp option update siteurl 'https://example.com'
إذا بقيت الصور والسكربتات تُحمَّل عبر HTTP بعد التحويل فراجع حل Mixed Content في ووردبريس بعد HTTPS للمحتوى المختلط.
١١. احذر من إعادات التوجيه المخزنة
تخزّن المتصفحات إعادة التوجيه 301 بقوة، وقد تخزّن Cloudflare الصفحات. بعد الإصلاح اختبر في نافذة خاصة أو بـ curl وامسح ذاكرة Cloudflare إذا بقي السلوك القديم. افحص الترويسات المهمة:
curl -sI https://example.com/ | grep -iE '^(cf-cache-status|server|location)'إذا ظهر الخطأ على بعض المسارات فقط فقد تكون Page Rule أو Redirect Rule هي المسؤولة، فراجع تلك القواعد في لوحة التحكم.
١٢. الأخطاء الشائعة
- استخدام Flexible بينما يفرض الأصلي HTTPS.
- اختيار Full (strict) قبل تثبيت شهادة صالحة على الأصلي.
- تكديس إعادات التوجيه في ووردبريس والخادم وCloudflare.
- الوثوق بالترويسة المُمررة بينما الأصلي متاح للعامة.
- ترك
homeوsiteurlعلى HTTP. - الاختبار بمتصفح خزّن 301 القديمة.
١٣. أخطاء مرتبطة
الحلقة ليست سوى خطأ واحد مما قد تراه خلف Cloudflare. إذا رأيت 522 أو 524 فالأصلي بطيء أو لا يمكن الوصول إليه، ويغطيهما حل أخطاء Cloudflare 522 و524 على Origin Server. أما 525 أو 526 فيشيران إلى الشهادة لا إلى إعادات التوجيه. طابق رمز الحالة مع السبب قبل تغيير الإعدادات.
١٤. مثال تطبيقي
ينتقل موقع ووردبريس خلف Cloudflare فتعيد كل صفحة «too many redirects». تكرر سلسلة curl إعادة التوجيه نفسها حتى يستسلم curl، والمنطقة على Flexible بينما يحوّل Nginx من HTTP إلى HTTPS. تُثبَّت شهادة Let’s Encrypt على الأصلي ويُغيَّر الوضع إلى Full (strict) فتعيد السلسلة 200 واحدة. هذا توضيح لسير العمل وليس قياسًا من موقع بعينه.
١٥. أسئلة شائعة
لماذا تحدث الحلقة مع وضع Flexible؟ لأن Cloudflare يتصل بالأصل عبر HTTP، فإذا كان الأصل يعيد التوجيه إلى HTTPS يعود الطلب إلى Cloudflare فيتكرر بلا نهاية.
أي وضع SSL أختار؟ Full (strict) إذا كانت للأصل شهادة صالحة، وFull إذا كانت ذاتية التوقيع. تجنب Flexible لأنه يترك الحلقة الأخيرة غير مشفرة.
هل يكفي مسح ذاكرة المتصفح؟ إعادة التوجيه 301 تُخزن في المتصفح، فجرّب نافذة خاصة أو curl -IL لترى سلسلة التوجيه الفعلية.
هل قواعد Cloudflare تتعارض مع الأصل؟ نعم، قاعدة إعادة توجيه أو Page Rule قد تتعارض مع توجيه الأصل. اجعل جهة واحدة مسؤولة عن إعادة التوجيه إلى HTTPS.
١٦. قائمة تحقق سريعة
- تتبع سلسلة إعادة التوجيه بـ curl وسجّل البروتوكول والمضيف.
- اختبر الأصلي مباشرة بتجاوز Cloudflare.
- ثبّت شهادة صالحة للأصلي مع السلسلة الكاملة.
- انتقل إلى Full (strict) وتجنب Flexible.
- أبقِ إعادة توجيه canonical واحدة وصحّح عناوين ووردبريس.
- اختبر في نافذة خاصة وامسح الذاكرة المؤقتة عند الحاجة.
تجد مزيدًا من أدلة الخوادم في أرشيف المقالات.
المراجع الرسمية
Cloudflare: SSL/TLS encryption modes · Cloudflare: Too many redirects · Cloudflare: Origin CA certificates · ووردبريس: Using HTTPS