
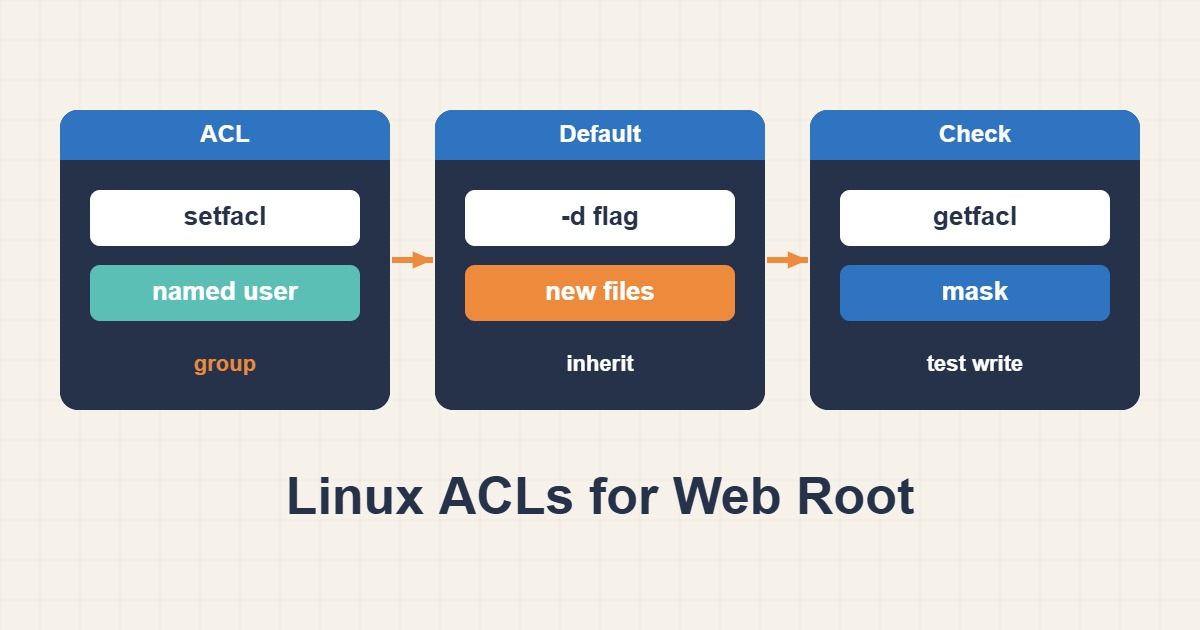
دیر یا زود هر وبسرور به همین معمای مجوزها میخورد. یک کاربر deploy کد را آپلود میکند، Nginx و PHP-FPM با کاربر www-data اجرا میشوند و باید آن را بخوانند، وردپرس باید در پوشه uploads بنویسد و یک توسعهدهنده باید یک پوسته را ویرایش کند. مجوزهای کلاسیک یونیکس یک مالک، یک گروه و «بقیه» دارند، پس راهحل سریع اغلب chmod 777 است که هر فایل را برای هر فرایند روی ماشین قابل نوشتن میکند. فهرستهای کنترل دسترسی یا ACLها معما را درست حل میکنند: به کاربران و گروههای نامبرده روی مسیرهای مشخص حقوق مشخص میدهند. این راهنما نشان میدهد چطور از setfacl و getfacl امن استفاده کنید، از جمله ACLهای پیشفرض و رفتار mask که مردم را غافلگیر میکند.
۱. چرا مجوزهای کلاسیک کم میآورند؟
یک فایل معمولی یک مالک، یک گروه و یک کلاس «other» دارد. اگر کاربر deploy مالک فایلها باشد و وبسرور باید بخواندشان، میتوانید وبسرور را در گروه فایل بگذارید، اما همان گروه روی هر چیز دیگری که بعداً اضافه میکنید هم اعمال میشود. هر فرد یا سرویس تازه مشکل را چند برابر میکند و راه فرار معمول سستکردن مجوزها برای همه است. ACLها اجازه میدهند بگویید «این کاربر بخواند، آن کاربر بنویسد» بدون اینکه مالک یا گروه را اصلاً تغییر دهید.
۲. بررسی کنید ACL در دسترس است
getfacl /var/www/site
ls -ld /var/www/site
sudo apt install aclفایلسیستمهای مدرن ext4 و XFS بهطور پیشفرض ACL را پشتیبانی میکنند و ابزارهای userland در بسته acl هستند. getfacl ورودیهای یک مسیر را نشان میدهد و علامت بهعلاوه در انتهای رشته مجوز در خروجی ls -l میگوید فایل ورودیهای ACL اضافه دارد. اگر دستوری گزارش کرد عملیات پشتیبانی نمیشود، بررسی کنید فایلسیستم بدون پشتیبانی ACL مانت نشده باشد.
۳. سناریویی که حل میکنیم
فرض کنید سایتی در /var/www/site است. کاربری به نام deploy نسخهها را میفرستد و باید بتواند فایل بسازد و جایگزین کند. وبسرور با www-data اجرا میشود و فقط باید کد را بخواند، بهجز wp-content/uploads که باید در آن بنویسد. هیچکس دیگری نباید اصلاً سایت را بخواند. ACLها دقیقاً همین را بیان میکنند.
۴. به کاربران نامبرده دسترسی بدهید
sudo setfacl -m u:deploy:rwx /var/www/site
sudo setfacl -m u:www-data:rx /var/www/site
getfacl /var/www/site
گزینه -m ورودیها را تغییر میدهد و u:name:perms یک کاربر را هدف میگیرد. بعد از دستورها، getfacl یک خط user:deploy:rwx و یک خط user:www-data:r-x را کنار ورودیهای معمول مالک، گروه و other فهرست میکند. از g:groupname:perms به همین شکل برای دادن دسترسی به یک گروه کامل استفاده کنید.
۵. بازگشتی اعمال کنید، با X بزرگ
sudo setfacl -R -m u:deploy:rwX,u:www-data:rX /var/www/site
sudo setfacl -R -d -m u:deploy:rwX,u:www-data:rX /var/www/site
گزینه -R کل درخت را میپیماید. X بزرگ در rwX عمدی است: بیت اجرا را فقط روی پوشهها و فایلهایی که از قبل اجراییاند میگذارد، پس فایلهای معمولی PHP و تصویر ناگهان اجرایی نمیشوند. دستور دوم ACLهای پیشفرض را تنظیم میکند که بعداً لازم داریم.
۶. ACLهای پیشفرض باعث میشوند فایلهای تازه دسترسی را به ارث ببرند
ACLی که روی یک پوشه میگذارید فقط روی آنچه از قبل هست اعمال میشود. فایلهای تازهای که بعداً ساخته شوند آن را ندارند. ACL پیشفرض که با -d تنظیم میشود الگویی است که فایلها و زیرپوشههای تازه به ارث میبرند. بدون آن، نسخه بعدی که کاربر deploy آپلود کند برای وبسرور قابلخواندن نیست و دوباره سراغ عیبیابی خطای ۴۰۳ میروید. اگر همین حالا با آن خطا روبهرو هستید، رفع خطای Permission Denied و 403 در Nginx را ببینید.
۷. mask را بفهمید
هر ACL یک ورودی mask دارد که حقوق مؤثر کاربران و گروههای نامبرده را محدود میکند. وقتی mask از یک ورودی سختگیرتر است، getfacl نتیجه واقعی را در یک کامنت نشان میدهد:
# file: var/www/site/index.php
# owner: deploy
# group: deploy
user::rw-
user:www-data:rw-        #effective:r--
group::r--
mask::r--
other::---
اینجا به www-data دسترسی نوشتن داده شده، اما mask برابر r-- آن را به خواندن محدود میکند. mask هر بار که روی بیتهای گروه chmod بزنید عوض میشود، به همین دلیل مجوزها بعد از اجرای chmod توسط یک اسکریپت deploy انگار خودشان ریست میشوند. آن را اصلاح کنید و نگذارید اسکریپتهای deploy آن را خراب کنند:
sudo setfacl -m m::rwx /var/www/site/index.php۸. یک پوشه uploads قابلنوشتن، و نه بیشتر
sudo setfacl -R -m u:www-data:rwX /var/www/site/wp-content/uploads
sudo setfacl -R -d -m u:www-data:rwX /var/www/site/wp-content/uploads
دسترسی نوشتن را فقط جایی به کاربر PHP بدهید که اپلیکیشن لازم دارد. اجازه نوشتن روی کل سایت یعنی یک افزونه آلوده میتواند پوسته شما را بازنویسی و یک backdoor بکارد. همچنین مطمئن شوید Nginx هرگز PHP را از پوشه uploads اجرا نمیکند، چون مکانی قابلنوشتن که کد اجرا کند آلودگی کلاسیک وردپرس است.
۹. وقتی گروه ساده و setgid کافی است
ACL همیشه سادهترین جواب نیست. اگر یک تیم دسترسی نوشتن مشترک میخواهد، گروهی با بیت setgid فهمیدنش آسانتر است و روی هر فایلسیستمی کار میکند:
sudo groupadd webdev
sudo usermod -aG webdev deploy
sudo chgrp -R webdev /var/www/site
sudo find /var/www/site -type d -exec chmod 2775 {} +
sudo find /var/www/site -type f -exec chmod 664 {} +
عدد ۲ ابتدای 2775 بیت setgid را روی پوشهها میگذارد، پس فایلهای تازه گروه webdev را به ارث میبرند. وقتی قاعدههای per-user میخواهید که یک گروه نمیتواند بیان کند ACL انتخاب کنید و وقتی یک تیم و یک قاعده کافی است گروه.
۱۰. مطمئن شوید کپیها ACL را نگه میدارند
rsync -aAX /var/www/site/ backup:/srv/site/
tar --acls -czf site.tar.gz /var/www/site
بسیاری از ابزارهای کپی مگر آنکه بخواهید ACL را رها میکنند. rsync به -A نیاز دارد و tar به --acls. بازیابیای که بیصدا ACLها را از دست میدهد سایتی میدهد که روی سرور قدیمی کار میکند و روی جدید خطای دسترسی برمیگرداند، پس بازیابی را تست کنید، نه فقط بکاپ را.
۱۱. حذف ورودیها
sudo setfacl -x u:deploy /var/www/site
sudo setfacl -b -R /var/www/site
دستور اول یک ورودی را حذف میکند و دومی همه ورودیهای ACL را بازگشتی برمیدارد و مسیر را به مجوزهای ساده برمیگرداند. خروجی getfacl را قبل و بعد ببینید، بهویژه پیش از حذف بازگشتی روی یک پوشه production.
۱۲. ACL و SELinux لایههای جداگانهاند
اگر SELinux دارید، یک ACL درست دسترسی را تضمین نمیکند، چون SELinux برچسبهای خودش را هم بررسی میکند. وقتی مجوزها درست به نظر میرسند ولی دسترسی هنوز رد میشود، context مربوط به SELinux را هم ببینید، همانطور که در رفع خطای SELinux در Nginx و PHP؛ بدون خاموشکردن امنیت آمده. این دو سیستم مستقلاند و هر دو باید اجازه دسترسی بدهند.
۱۳. اشتباههای رایج
- استفاده از
chmod 777برای از بینبردن یک خطا. - فراموشکردن ACLهای پیشفرض و در نتیجه نسخههای غیرقابلخواندن.
- نادیدهگرفتن mask و تعجب از اینکه حقوق دادهشده اعمال نمیشوند.
- استفاده از
xکوچک بهصورت بازگشتی و اجراییکردن همه فایلها. - دادن دسترسی نوشتن به وبسرور روی کل سایت.
- کپی فایلها با ابزاری که بیصدا ACL را رها میکند.
۱۴. ببینید چه کسی دسترسی دارد
sudo getfacl -R -s /var/www/site | head -n 40گزینه -s فایلهایی را که فقط ورودیهای پایه مالک، گروه و other دارند رد میکند، پس خروجی فقط مسیرهای دارای قاعده ACL اضافه را نشان میدهد. بعد از یک deploy یا حادثه اجرایش کنید تا دقیقاً ببینید چه کاربرانی دسترسی گرفتهاند و فهرست را با آنچه قصد داشتید مقایسه کنید. یک کاربر نامبرده غیرمنتظره روی یک فایل حساس پیش از هر چیز ارزش بررسی دارد.
۱۵. یک مثال کاربردی
یک تیم پوسته وردپرس را از CI با کاربر deploy مستقر میکند. بعد از اعمال ACLهای بازگشتی و پیشفرض بخشهای ۵ و ۶، نسخه تازهای که کار CI میسازد بلافاصله برای www-data قابلخواندن است، بدون هیچ مرحله chmod در pipeline. فقط پوشه uploads برای وبسرور قابلنوشتن است. اگر یک اسکریپت deploy بعدی بیتهای گروه را ریست کند و سایت شروع به برگرداندن خطا کند، getfacl یک کامنت #effective نشان میدهد که دلیل را توضیح میدهد و اصلاح mask دسترسی را برمیگرداند. این نمونهای از روند کار است، نه اندازهگیری از یک سرور واقعی. برای آنچه بعد از deploy باید بررسی کنید رفع کد قدیمی پس از Deploy با تنظیم درست PHP OPcache را هم ببینید.
۱۶. چکلیست سریع
- پشتیبانی ACL را با
getfaclبررسی کنید و در صورت نیاز بستهaclرا نصب کنید. - به کاربران نامبرده حداقل حقوق را بدهید و برای بازگشتی از
Xبزرگ استفاده کنید. - ACLهای پیشفرض را بگذارید تا فایلهای تازه دسترسی را به ارث ببرند.
- مراقب mask باشید و از اسکریپتهایی که بیتهای گروه را ریست میکنند دوری کنید.
- دسترسی نوشتن را به پوشه uploads محدود کنید.
- بعد از deploy ورودیها را با
getfacl -R -sبازرسی کنید. - ACLها را در بکاپ و کپیها نگه دارید و اگر دسترسی هنوز رد میشود SELinux را بررسی کنید.
راهنماهای بیشتر سرور در آرشیو مقالات جمع شدهاند.
منابع رسمی
setfacl(1) · getfacl(1) · acl(5) · chmod(1)