
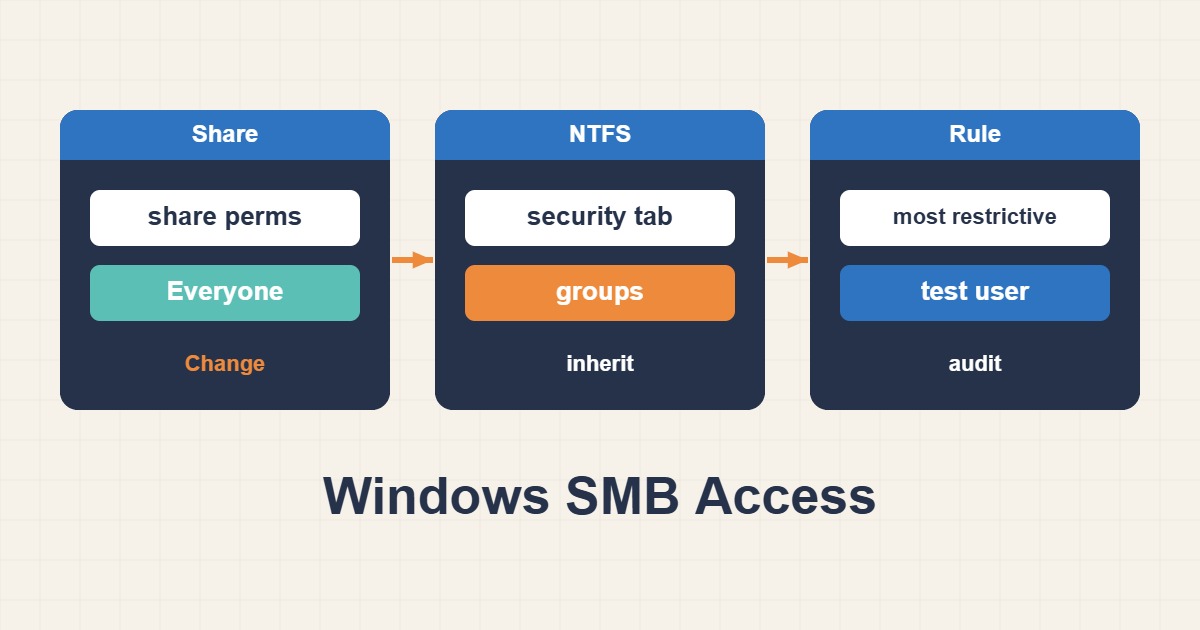
لا يثبت الوصول المحلي إلى مجلد الخادم أن المستخدم يستطيع الوصول إليه عبر SMB. تمر العملية عبر أذونات Share وACL نظام الملفات معاً. لا تعالج Access Denied بتفعيل Guest أوEveryone Full Control أوتعطيل Signing. حدد هوية المستخدم والطبقة التي ترفض العملية أولاً.
١. أكد هوية الجلسة ونوع الفشل
اختبر من العميل بالمستخدم المتأثر لا بجلسة Administrator مختلفة. يساعد whoami وGet-SmbConnection في تمييز الهوية المحلية عن اتصال الشبكة. قد تستخدم الاعتمادات المخزنة أوجلسة قديمة حساباً آخر. أعطال DNS وKerberos وSigning والتشفير ليست بالضرورة ACL. لا تقطع كل اتصالات المستخدم؛ أعد إنشاء جلسة الاختبار المرتبطة فقط وفق السياسة.
# Client PowerShell
whoami /user
whoami /groups
Get-SmbConnection | Select-Object ServerName,ShareName,UserName,Dialect
٢. اقرأ مسار Share وأذوناته على الخادم
نفذ أوامر القراءة على File Server بحساب مصرح له. Data اسم تجريبي. حدد المسار الفعلي أولاً؛ قد يصل UNC أوDFS إلى هدف مختلف. لا تلغي Full في Share قيود NTFS، وقد تمنع Read في Share الكتابة رغم Modify في NTFS. قيّم الإذن للعملية المطلوبة لا مجرد وجود اسم المستخدم.
# Server PowerShell
Get-SmbShare -Name Data | Select-Object Name,Path
Get-SmbShareAccess -Name Data
٣. افحص ACL ووراثة NTFS
استبدل المسار بمسار Share الفعلي. قد تؤثر عضوية المجموعات وDeny والوراثة وACL الفرعية في النتيجة. يمكن رؤية مجلد الأب دون قراءة ملف داخله. استخدم Effective Access للحساب الهدف. تخفي Access-Based Enumeration المجلدات غير المسموحة ولا تمنح إذناً جديداً. ليست الملكية وحدها إذن قراءة أوتعديل المحتوى.
# Server: read existing ACLs without resetting them
Get-Acl -LiteralPath 'D:\Shares\Data' | Format-List Owner,AccessToString
icacls 'D:\Shares\Data'
٤. طبق أقل تغيير مراجع عبر المجموعات
بعد تحديد الطبقة المعطلة، استخدم مجموعة أمنية محددة للقراءة أوالتعديل. لا يحتاج المستخدم العادي عادة تغيير ACL أوالملكية؛ لا تجعل Full Control افتراضياً. طبق الأذونات المناسبة عبر إجراء الإدارة وسجل ACL والعضوية السابقة. قد يفسد icacls /reset المتكرر أوالاستيلاء الشامل على الملكية تصميم أمن الشجرة كلها.
٥. اختبر الهوية المسموحة والمرفوضة
بعد تحديث Token أوالجلسة، اختبر القراءة والعمليات المسموحة على ملف تجريبي بالمستخدم الهدف. فشل الكتابة صحيح لحساب Read Only. اختبر الرفض لحساب خارج المجموعة أيضاً. قد يتطلب Token دخولاً جديداً؛ تكرار تعديل ACL ليس علاجاً. عند التراجع، اعكس التغيير المسجل فقط. النجاح مرور العملية المطلوبة عبر الطبقتين مع بقاء الوصول الزائد مرفوضاً دون Guest أوإضعاف البروتوكول.