
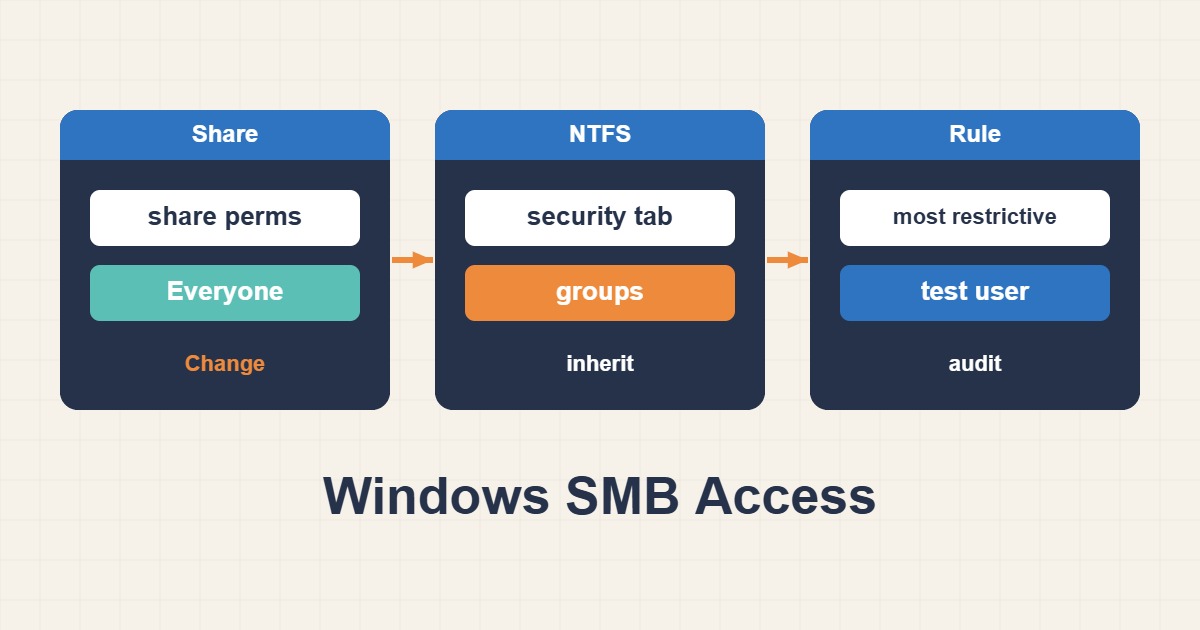
دسترسی محلی به پوشه روی سرور تضمین نمیکند همان کاربر از مسیر شبکه دسترسی داشته باشد. SMB هم مجوز Share و هم ACL فایلسیستم را اعمال میکند؛ دسترسی لازم باید از هر دو لایه عبور کند. خطای Access Denied را با بازکردن Guest، دادن Everyone Full Control یا خاموشکردن Signing درمان نکنید. ابتدا هویت و لایهای را پیدا کنید که دسترسی را رد میکند.
۱. هویت اتصال و نوع خطا را مشخص کنید
روی کلاینت با همان حساب معمولی کاربر تست کنید، نه Session ادمین متفاوت. whoami و Get-SmbConnection کمک میکنند هویت Local و اتصال شبکه را جدا ببینید. Credential ذخیرهشده یا Session قدیمی ممکن است حساب دیگری را استفاده کند. خطای نام دامنه، DNS، Kerberos، Signing یا Encryption الزاماً ACL نیست. کل Connectionهای کاربر را بیهدف قطع نکنید؛ فقط Session آزمایشی مرتبط را طبق سیاست بازسازی کنید.
# Client PowerShell
whoami /user
whoami /groups
Get-SmbConnection | Select-Object ServerName,ShareName,UserName,Dialect
۲. مسیر Share و مجوز آن را روی سرور بخوانید
این فرمانها با حساب مجاز روی File Server اجرا میشوند و تغییری نمیدهند. نام Data نمونه است. مسیر واقعی Share را پیش از بررسی پوشه بخوانید؛ ممکن است UNC شما به Share یا DFS Target دیگری برسد. Full در Share، محدودیت NTFS را حذف نمیکند و Read در Share میتواند نوشتن را با وجود Modify در NTFS مسدود کند. مجوز را برای عملیات موردنیاز تفسیر کنید، نه صرفاً وجود نام کاربر.
# Server PowerShell
Get-SmbShare -Name Data | Select-Object Name,Path
Get-SmbShareAccess -Name Data
۳. ACL و ارثبری NTFS را جدا بررسی کنید
مسیر D:\Shares\Data را با خروجی واقعی مرحله قبل تطبیق دهید. عضویت گروه، Deny، مجوز ارثبریشده و ACL پوشه فرزند ممکن است نتیجه را تغییر دهد. یک پوشه والد قابل مشاهده میتواند فایل فرزند غیرقابل خواندن داشته باشد. ابزار Effective Access ویندوز را برای حساب هدف استفاده کنید. Access-Based Enumeration پوشه بدون مجوز را پنهان میکند، اما دسترسی جدید نمیدهد. مالکیت فایل نیز معادل مجوز خواندن یا نوشتن نیست.
# Server: read existing ACLs without resetting them
Get-Acl -LiteralPath 'D:\Shares\Data' | Format-List Owner,AccessToString
icacls 'D:\Shares\Data'
۴. تغییر حداقلی را بر اساس گروه اعمال کنید
پس از شناسایی لایه مشکل، از گروه امنیتی مشخص برای خواندن یا ویرایش استفاده کنید. کاربران عادی معمولاً به تغییر ACL و مالکیت نیاز ندارند؛ Full Control را پیشفرض نکنید. برای دامنه Share و پوشه، مجوز متناسب را با روند مدیریت دسترسی اعمال کنید. قبل از تغییر، ACL و عضویت قبلی را ثبت کنید. اجرای icacls /reset /T یا Take Ownership بازگشتی ممکن است ساختار امنیتی کل درخت را خراب کند.
۵. با کاربر مجاز و غیرمجاز نتیجه را تست کنید
پس از تازهشدن Token یا Session طبق نوع تغییر، با همان حساب هدف خواندن و عملیات مجاز را روی فایل آزمایشی انجام دهید. برای کاربر Read Only، شکست نوشتن انتظار صحیح است. با حساب خارج از گروه هم عدم دسترسی را بررسی کنید. تازهشدن Token ممکن است به ورود مجدد نیاز داشته باشد؛ تکرار تغییر ACL راهحل آن نیست. در شکست، فقط تغییر ثبتشده را برگردانید. موفقیت یعنی دسترسی موردنیاز از هر دو لایه برقرار و دسترسی اضافی همچنان رد شود، بدون Guest یا کاهش امنیت پروتکل.