
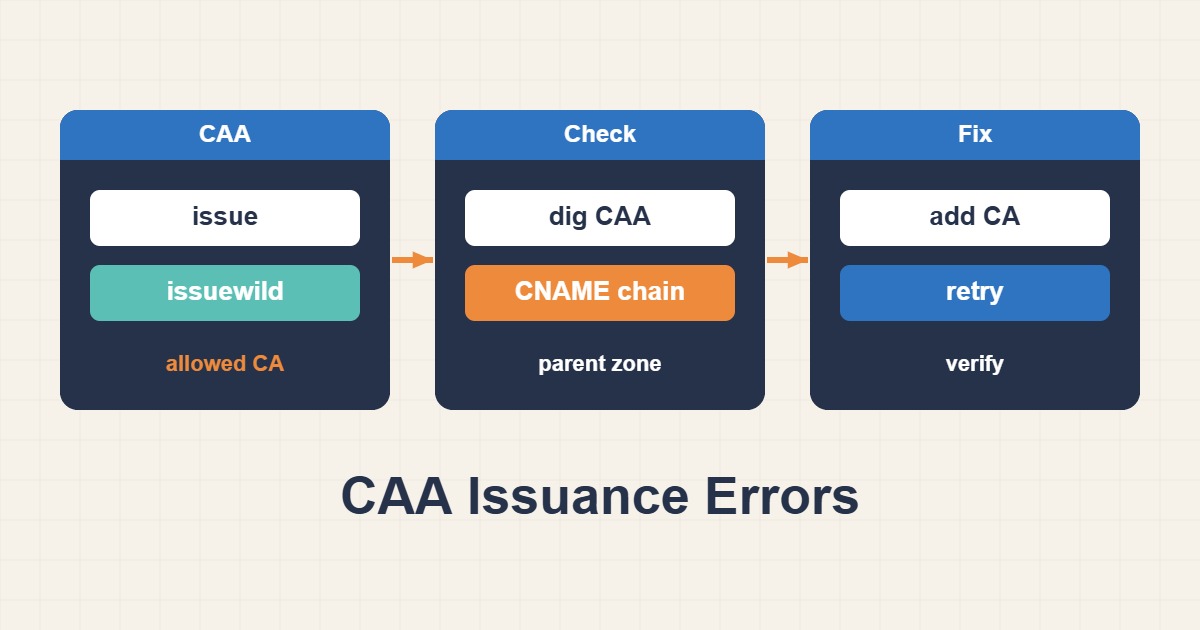
قد ينجح تحقق ACME من النطاق بينما يفشل إصدار الشهادة بسبب CAA. يحدد السجل سلطات الشهادات المسموح لها، ولا ينشئ شهادة أو يثبت ملكية النطاق. افصل السياسة الفعلية عن فشل استعلام DNS قبل حذف السجل. قد يخفي الحذف العشوائي الخلل ويضعف قيداً أمنياً مقصوداً.
١. حدد كل الأسماء والجهة المصدرة
افحص جميع SANs، بما فيها النطاق الأساسي وwww وWildcard. قد يستخدم CDN جهة مختلفة عن عميل ACME المحلي. خذ معرّف CAA من توثيق الجهة؛ يستخدم Let’s Encrypt قيمة letsencrypt.org. تمنح عدة سجلات issue أذونات إضافية، وليست قائمة لا يعمل منها إلا أول سجل.
٢. تتبع سياسة DNS الفعلية
استعلم عن الاسم المطلوب ثم الأسماء الأعلى عند غياب سجل مطبق. المجموعة الأقرب مهمة، ويمكن للنطاق الفرعي تجاوز سياسة الأب. يتبع CAA أيضاً CNAME؛ افحص هدف Alias ولا تضع CAA عادياً مع CNAME على الاسم نفسه. قارن Resolver مع جميع Nameservers الموثوقة.
dig CAA www.example.com +noall +answer
dig CNAME www.example.com +noall +answer
dig CAA example.com +noall +answer
dig NS example.com +short
# Replace this with an actual authoritative nameserver:
dig @ns1.example.net CAA example.com +noall +answer
٣. ميّز issue عن issuewild
يجيز issue الشهادات العادية ويضبط Wildcard عند غياب issuewild. إذا وجد issuewild فإنه يحدد سياسة Wildcard. المثال صيغة Zone تسمح بـLet’s Encrypt؛ لا تحذف جهات تحتاجها الخدمات دون مراجعة. Flags=0 هو المعتاد. لا تضف Critical Flag أو accounturi دون فهم دعم الجهة وحساب ACME المستخدم.
example.com. 300 IN CAA 0 issue "letsencrypt.org"
# Optional: an explicit policy for wildcard issuance
example.com. 300 IN CAA 0 issuewild "letsencrypt.org"
٤. افصل عطل DNS عن منع الإصدار
لا تعادل استجابة NOERROR فارغة خطأ SERVFAIL أو Timeout أو NOTIMP. قد يمنع فشل البحث الإصدار حتى دون سجل أنشأته، لأن الجهة لا تستطيع إثبات غياب قيد. قد يكون السبب DNSSEC معطوباً أو معالجة خاطئة لنوع Query أو جدار Nameserver. عالج DNS ولا تعطل DNSSEC لمجرد تجاوز الاختبار.
٥. أكد تحديث DNS والإصدار منفصلين
بعد التعديل، افحص جميع الخوادم الموثوقة وTTL والتخزين السلبي؛ قد تختلف الإجابات مؤقتاً. ابدأ اختبارات ACME عبر Staging للجهة بدلاً من طلبات إنتاج متكررة تستنزف الحدود. النجاح سياسة صحيحة لكل اسم وإصدار ناجح من الجهة المقصودة، لا مجرد dig محلي ناجح. احتفظ بالـZone السابقة والشهادة الحالية حتى التأكيد؛ CAA لا يستبدل التجديد أو تحقق النطاق.