
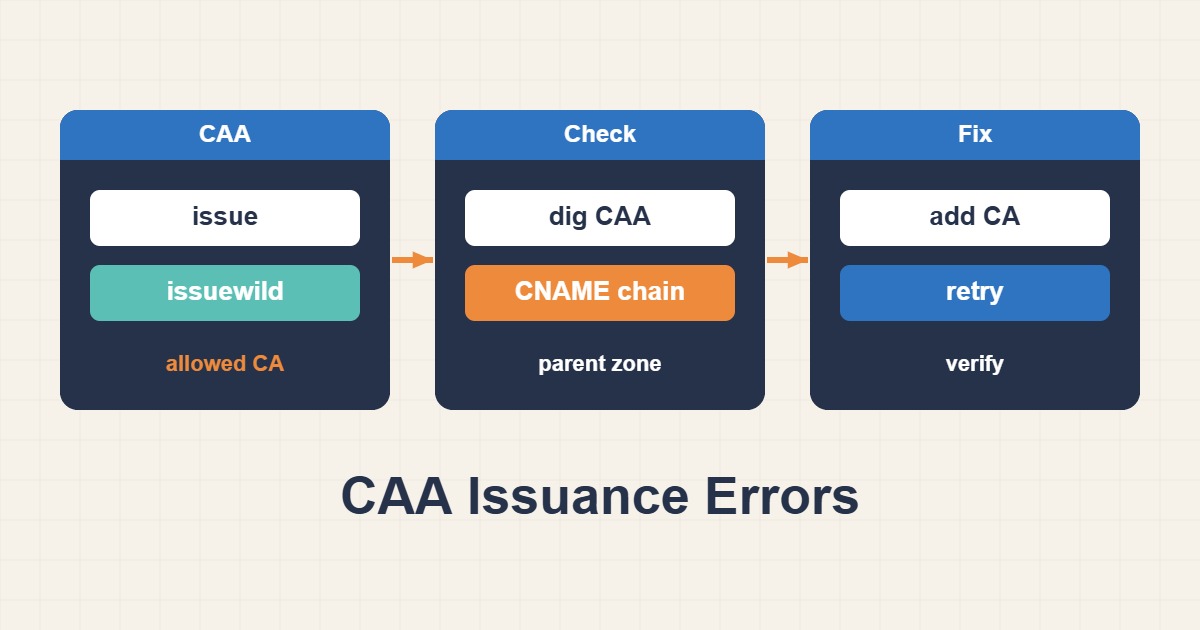
ممکن است مالکیت دامنه در ACME درست تأیید شود، اما صدور گواهی بهدلیل CAA شکست بخورد. CAA میگوید کدام صادرکننده اجازه صدور دارد؛ خودش نه گواهی میسازد و نه اعتبار دامنه را اثبات میکند. قبل از حذف رکورد، سیاست مؤثر، صادرکننده واقعی و خطاهای DNS را جدا بررسی کنید؛ حذف عجولانه محدودیت ممکن است مشکل را پنهان و کنترل امنیتی را حذف کند.
۱. همه نامهای گواهی و CA واقعی را مشخص کنید
تمام SANهای درخواست، از دامنه اصلی تا www و Wildcard، باید سیاست سازگار داشته باشند. ممکن است CDN یا سرویس میزبانی صادرکننده دیگری استفاده کند. نام شناسه CAA را از مستند رسمی همان CA بگیرید؛ برای Let’s Encrypt مقدار letsencrypt.org است. وجود چند رکورد issue معمولاً مجوزهای افزایشی میدهد، نه اینکه تنها اولین رکورد معتبر باشد.
۲. سیاست مؤثر را در مسیر DNS پیدا کنید
برای نام دقیق درخواست CAA بگیرید و در صورت نبود رکورد، والدها را بررسی کنید. نزدیکترین مجموعه مؤثر اهمیت دارد؛ رکورد زیردامنه میتواند سیاست والد را جایگزین کند. CAA همچنین CNAME را دنبال میکند، بنابراین مقصد Alias را بخوانید. در یک نام دارای CNAME، همزمان CAA معمولی نسازید. نتیجه Resolver عمومی را با همه Nameserverهای Authoritative مقایسه کنید.
dig CAA www.example.com +noall +answer
dig CNAME www.example.com +noall +answer
dig CAA example.com +noall +answer
dig NS example.com +short
# Replace this with an actual authoritative nameserver:
dig @ns1.example.net CAA example.com +noall +answer
۳. issue و issuewild را درست تنظیم کنید
issue اجازه صدور عادی را مشخص میکند و در نبود issuewild برای Wildcard هم اعمال میشود. اگر issuewild حاضر باشد، سیاست صدور Wildcard از آن میآید. این نمونه فقط شکل Zone برای اجازه Let’s Encrypt است؛ سایر CAهای موردنیاز سرویسها را بدون بررسی حذف نکنید. Flags=0 حالت معمول است. Critical Flag یا پارامتر accounturi را بدون شناخت سازگاری CA و حساب ACME اضافه نکنید.
example.com. 300 IN CAA 0 issue "letsencrypt.org"
# Optional: an explicit policy for wildcard issuance
example.com. 300 IN CAA 0 issuewild "letsencrypt.org"
۴. خطای DNS را با منع صدور اشتباه نگیرید
پاسخ NOERROR بدون CAA با SERVFAIL، Timeout یا NOTIMP یکسان نیست. خطای DNS مانع تشخیص اجازه میشود حتی اگر شما هیچ رکوردی نساخته باشید. DNSSEC خراب، پاسخ غلط به Query Type ناشناخته یا فایروال Nameserver از علتهای محتملاند. مشکل را با بررسی سرویس DNS و مستند صادرکننده دنبال کنید؛ DNSSEC را صرفاً برای عبور از آزمون خاموش نکنید.
۵. انتشار DNS و صدور را جدا تأیید کنید
پس از تغییر، نتیجه همه سرورهای معتبر و TTL مثبت یا کش منفی را بررسی کنید؛ Resolverهای مختلف ممکن است موقتاً پاسخ متفاوت بدهند. آزمون ACME را ابتدا طبق روش Staging صادرکننده انجام دهید تا Retry بیهدف به Rate Limit نخورد. موفقیت فقط نبودن خطای محلی dig نیست: همه نامها سیاست درست داشته باشند و صدور از CA موردنظر انجام شود. تا تأیید، نسخه Zone قبلی را نگه دارید و گواهی فعلی را حذف نکنید؛ CAA جای فرایند Renewal یا DNS Validation را نمیگیرد.