
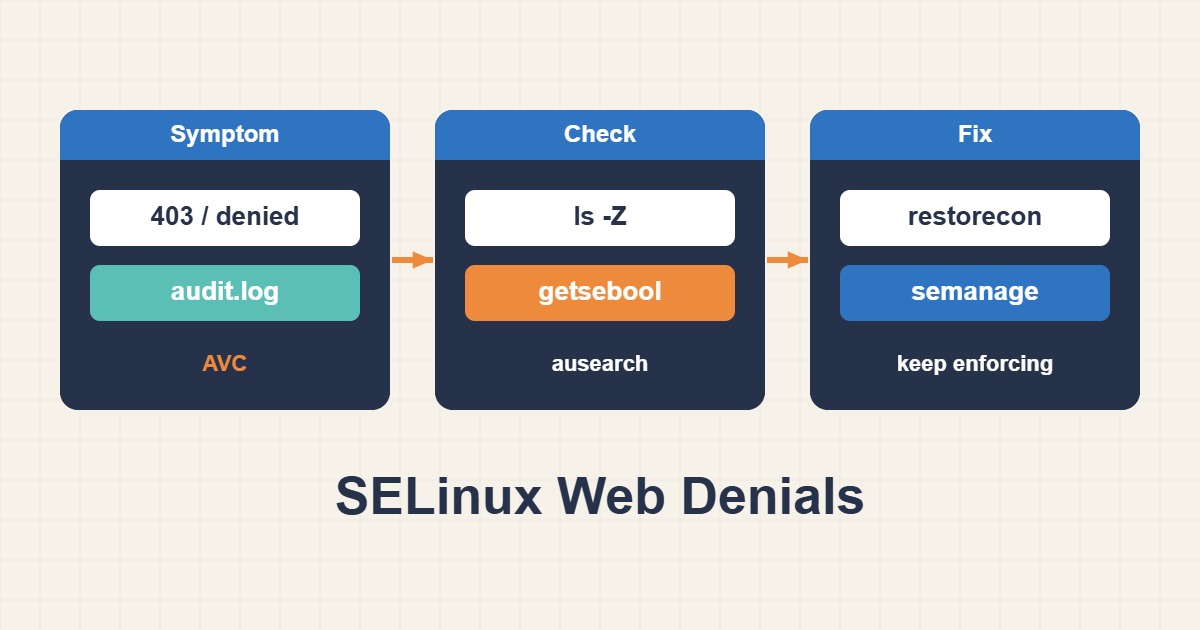
اگر فایل وجود دارد و مجوزهای لینوکس درست به نظر میرسند، باز هم سرویس وب میتواند به آن دسترسی نداشته باشد. SELinux لایهای مستقل از مالکیت و chmod است. در این راهنما علت خطا را از لاگ استخراج میکنیم، برچسب مسیر را با سیاست تطبیق میدهیم و تغییر را بدون بازکردن دسترسی کل سرور آزمایش میکنیم.
دامنه کار و خط قرمز امنیتی
این مراحل برای RHEL و خانواده Rocky/AlmaLinux با SELinux فعال است. در توزیعهای دیگر، ابزار و سیاست ممکن است متفاوت باشد؛ وجود AppArmor را با SELinux یکی فرض نکنید. مسیر /srv/r89-web فقط مثال است و باید با Document Root واقعی جایگزین شود.
از تنظیمات سرویس و قواعد محلی fcontext نسخه بگیرید. کار را با درخواست مشخص و زمان مشخص آغاز کنید، نه تغییر بازگشتی chmod روی همه فایلها. خطای 403 ممکن است از Nginx، نبود index، ACL یا مسیر والد باشد؛ هر Permission denied الزاماً AVC نیست.
۱. شواهد را پیش از تغییر سیاست جمع کنید
وضع Enforcement، دامنه پردازه سرویس و برچسب فایل را جدا ببینید. یک بار خطا را بازتولید و AVCهای همان بازه را بخوانید. فیلدهای scontext، tcontext، کلاس منبع و عملیات ردشده مشخص میکنند کدام دسترسی متوقف شده است.
matchpathcon برچسب فعلی را با برچسب موردانتظار مسیر مقایسه میکند. نبود AVC بهتنهایی ثابت نمیکند SELinux بیتأثیر است، اما نباید بدون شواهد، سیاست جدید تولید کنید. برای Nginx/PHP دامنه پردازه را از خروجی واقعی بخوانید و httpd_t را کورکورانه فرض نکنید.
getenforce
ps -eZ | grep -E "nginx|httpd|php-fpm"
ls -Zd /srv/r89-web /srv/r89-web/index.html
matchpathcon -V /srv/r89-web/index.html
sudo semanage fcontext -l -C
sudo ausearch -m AVC,USER_AVC -ts recent -i
۲. برچسب پایدار را روی مسیر درست اعمال کنید
برای محتوای وب که باید فقط خوانده شود، نمونه زیر قاعده httpd_sys_content_t را ثبت میکند. semanage fcontext قاعده را در سیاست محلی نگه میدارد؛ restorecon آن را روی فایلها اعمال میکند. chcon بهتنهایی جایگزین این نگاشت پایدار نیست.
اگر همان عبارت مسیر از قبل قاعده محلی دارد، ابتدا آن را بررسی کنید؛ استفاده از -a روی قاعده موجود خطا میدهد. تغییر با -m فقط وقتی مجاز است که قصد تغییر همان قاعده را دارید. محتواهای قابلنوشتن را جدا نگه دارید؛ فقط پوشه upload موردنیاز برنامه میتواند به httpd_sys_rw_content_t نیاز داشته باشد، نه کل Document Root.
# Example: reviewed read-only web root; adapt the path first.
sudo semanage fcontext -a -t httpd_sys_content_t "/srv/r89-web(/.*)?"
sudo restorecon -Rv /srv/r89-web
matchpathcon -V /srv/r89-web/index.html
۳. Boolean و Policy را بدون حدس باز نکنید
اگر AVC به اتصال شبکه مربوط است، تغییر برچسب فایل مسئله را حل نمیکند. Booleanهای مرتبط را با getsebool بخوانید و نیاز برنامه را با سیاست توزیع تطبیق دهید. فعالکردن عمومی httpd_can_network_connect دامنه وسیعتری از یک مقصد خاص دارد؛ نباید درمان پیشفرض هر خطای PHP باشد.
خروجی audit2allow را خودکار نصب نکنید. ابتدا Wrong Label، مجوزهای معمول، تنظیم سرویس و رفتار غیرمنتظره برنامه را بررسی کنید. ماژولی که تمام AVCهای جمعشده را مجاز میکند میتواند دسترسیهای نامرتبط یا نشانههای نفوذ را هم مجاز کند.
آزمون پذیرش، بازگشت و پیشگیری
همان درخواست را دوباره با کاربر مجاز و کاربر غیرمجاز اجرا کنید. فایل عمومی باید خوانده شود، ولی فایل خصوصی یا مسیر upload نباید بیدلیل برای همه باز شود. AVC مرتبط نباید تکرار شود و وضعیت SELinux باید همچنان Enforcing باشد.
در صورت شکست، فقط قواعد محلی اضافهشده را حذف یا قاعده قبلی ثبتشده را برگردانید و روی همان مسیر restorecon اجرا کنید؛ همه سیاست سیستم را reset نکنید. مسیرهای Deploy را با نگاشت پایدار بسازید تا release جدید یا جابهجایی فایل، برچسب اشتباه را دوباره وارد نکند. فایل لاگ شامل مسیر و نام کاربر را پیش از اشتراکگذاری پاکسازی کنید.