
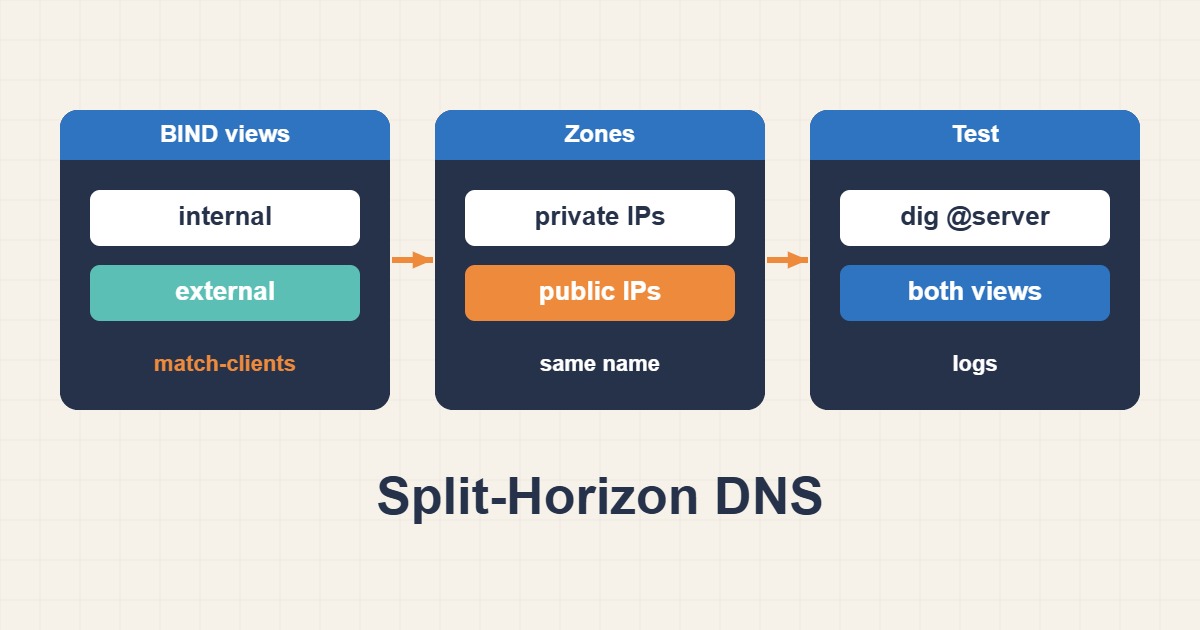
يدير Split DNS ذلك بسياسة resolver أو views موثوقة، لكن التخزين وsource NAT قد يخفيان الأخطاء. حدّد الحدود واختبر الإجابات من الشبكتين.
النطاق والمتطلبات
المثال هيكل BIND views لا ملف named.conf كاملاً. جهّز ملفات zone صحيحة مع SOA وNS والسجلات اللازمة. وفّق جميع zones الحالية مع التصميم. الشبكة 10.20.0.0/24 توضيحية؛ لا تفتح recursion للعامة أو تسرّب السجلات الخاصة.
١. اجمع الأدلة
سجّل resolver وإجابات A/AAAA وTTL والعلم authoritative من عميلين حقيقيين. الاستعلام عن resolver عام من الداخل لا يختبر بالضرورة view الداخلي. عند وجود وسيط أو NAT، يرى match-clients عنوان المرسل الوسيط لا عنوان المستخدم الأصلي.
dig @10.20.0.53 app.example.com A
dig @203.0.113.53 app.example.com A
dig @10.20.0.53 app.example.com AAAA
٢. نفّذ تغييراً مضبوطاً
ضع view الداخلي قبل العام ذي any لأن أول تطابق مهم. يعطّل المثال recursion في الاثنين وهو authoritative فقط؛ يحتاج recursion الداخلي ACL مستقلاً. حدّث SOA serial لكل zone ونسّق الخوادم الثانوية. سجل A خاص وحده لا يعوّض بقية سجلات zone.
// Skeleton: integrate all existing zones and prepare valid zone files.
acl internal_clients { 10.20.0.0/24; localhost; };
view "internal" {
    match-clients { internal_clients; };
    recursion no;
    zone "example.com" { type primary; file "/etc/bind/db.example.internal"; };
};
view "external" {
    match-clients { any; };
    recursion no;
    zone "example.com" { type primary; file "/etc/bind/db.example.external"; };
};
٣. تحقّق من النتيجة
افحص الإعداد والملفين قبل reload. يجب أن يتلقى المصدر الداخلي الإجابة الخاصة والخارجي العامة؛ اختبر UDP وTCP. حافظ على سجلات البريد وCAA وIPv6 المطلوبة في view الداخلي. قد يحتفظ TTL السابق بإجابات قديمة مؤقتاً لدى الوسطاء.
sudo named-checkconf
sudo named-checkzone example.com /etc/bind/db.example.internal
sudo named-checkzone example.com /etc/bind/db.example.external
# Only after every check passes:
sudo rndc reload
التراجع والوقاية
استعد الإعداد ومحتوى zones مع serial مناسب؛ تخفيضه قد يمنع تحديث الثانوي. راعِ DNSSEC وDoH وVPN. سلامة الإجابة العامة لا تثبت الداخلية. راقب كل view من شبكته الفعلية لا عبر resolver مركزي واحد.
لفحص الجوانب المرتبطة بهذا المسار، راجع تشخيص مواقع IPv6 عندما يعمل IPv4 فقط وتشخيص DNS واتصال الخدمات في شبكة Docker.